เครื่องมือที่ช่วยหาจุดเสี่ยงด้านความปลอดภัยในโปรเจกต์ Laravel โดยอัตโนมัติ เริ่มจาก Dependabot ที่ดูแพ็กเกจที่มีช่องโหว่ ต่อด้วย gitleaks ที่หา secret ใน git history แล้วจบที่ Semgrep ที่สแกนหาจุดเสี่ยงในโค้ด
- 1
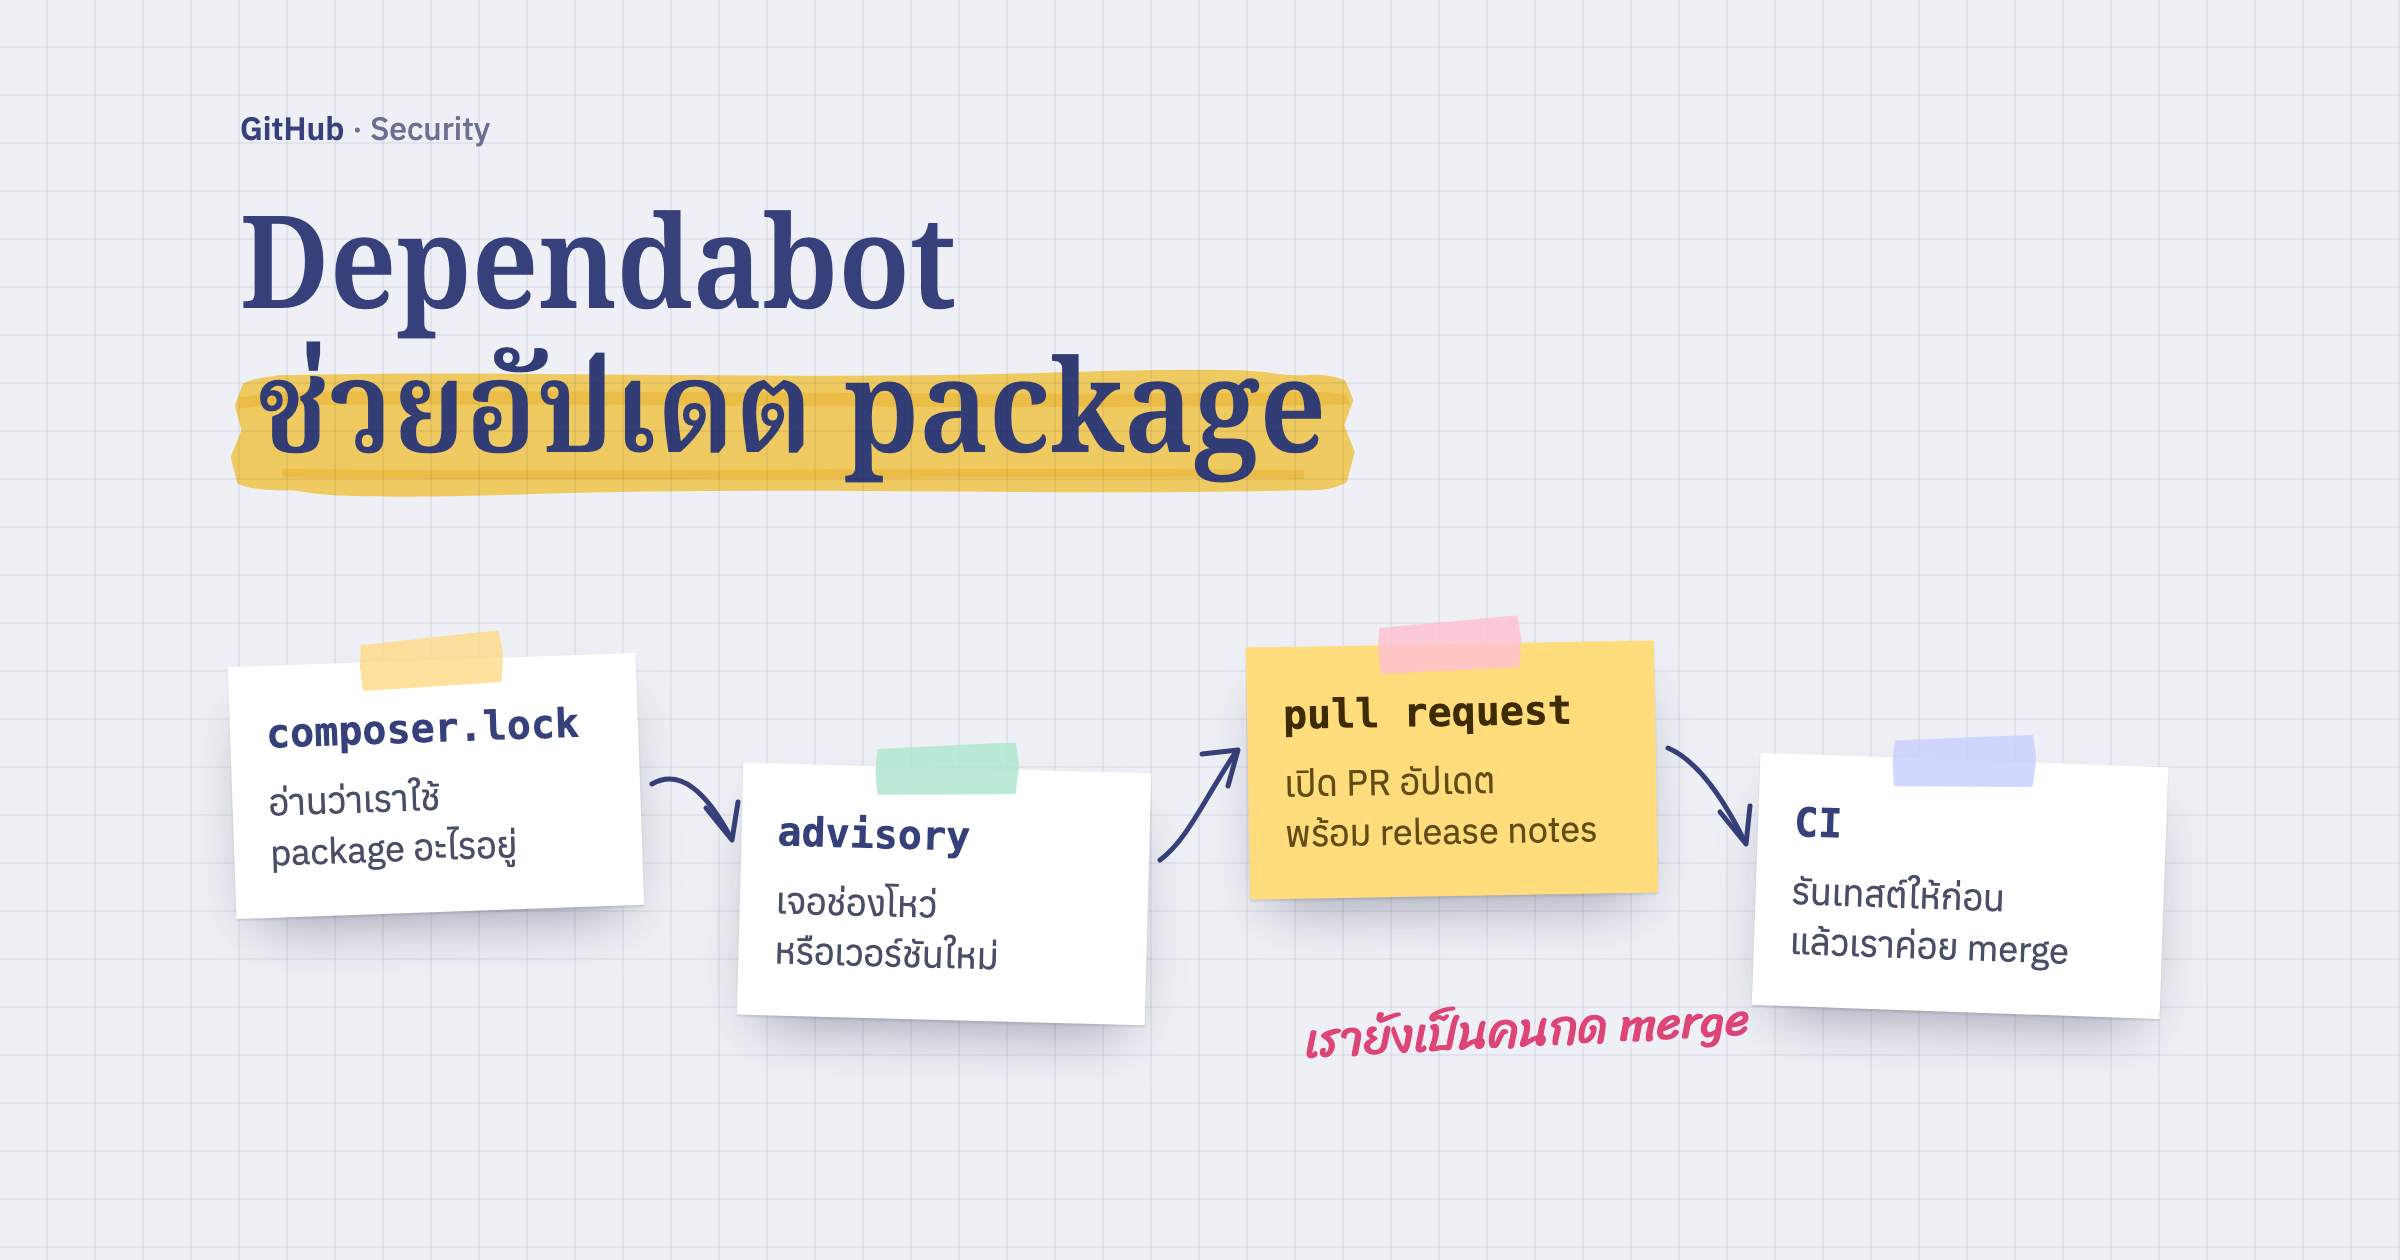
Dependabot คืออะไร และวิธีตั้งค่าให้ช่วยอัปเดต package ในโปรเจกต์ Laravel
Dependabot เป็น bot ของ GitHub ที่อ่าน composer.lock กับ package-lock.json แล้วเปิด pull request อัปเดต package ให้เอง ทั้งตอนที่มีช่องโหว่และตอนที่มีเวอร์ชันใหม่ โพสต์นี้อธิบายวิธีทำงาน การเปิดใช้ ไฟล์ dependabot.yml และสิ่งที่ควรดูก่อนกด merge
· อ่าน 6 นาที
- 2
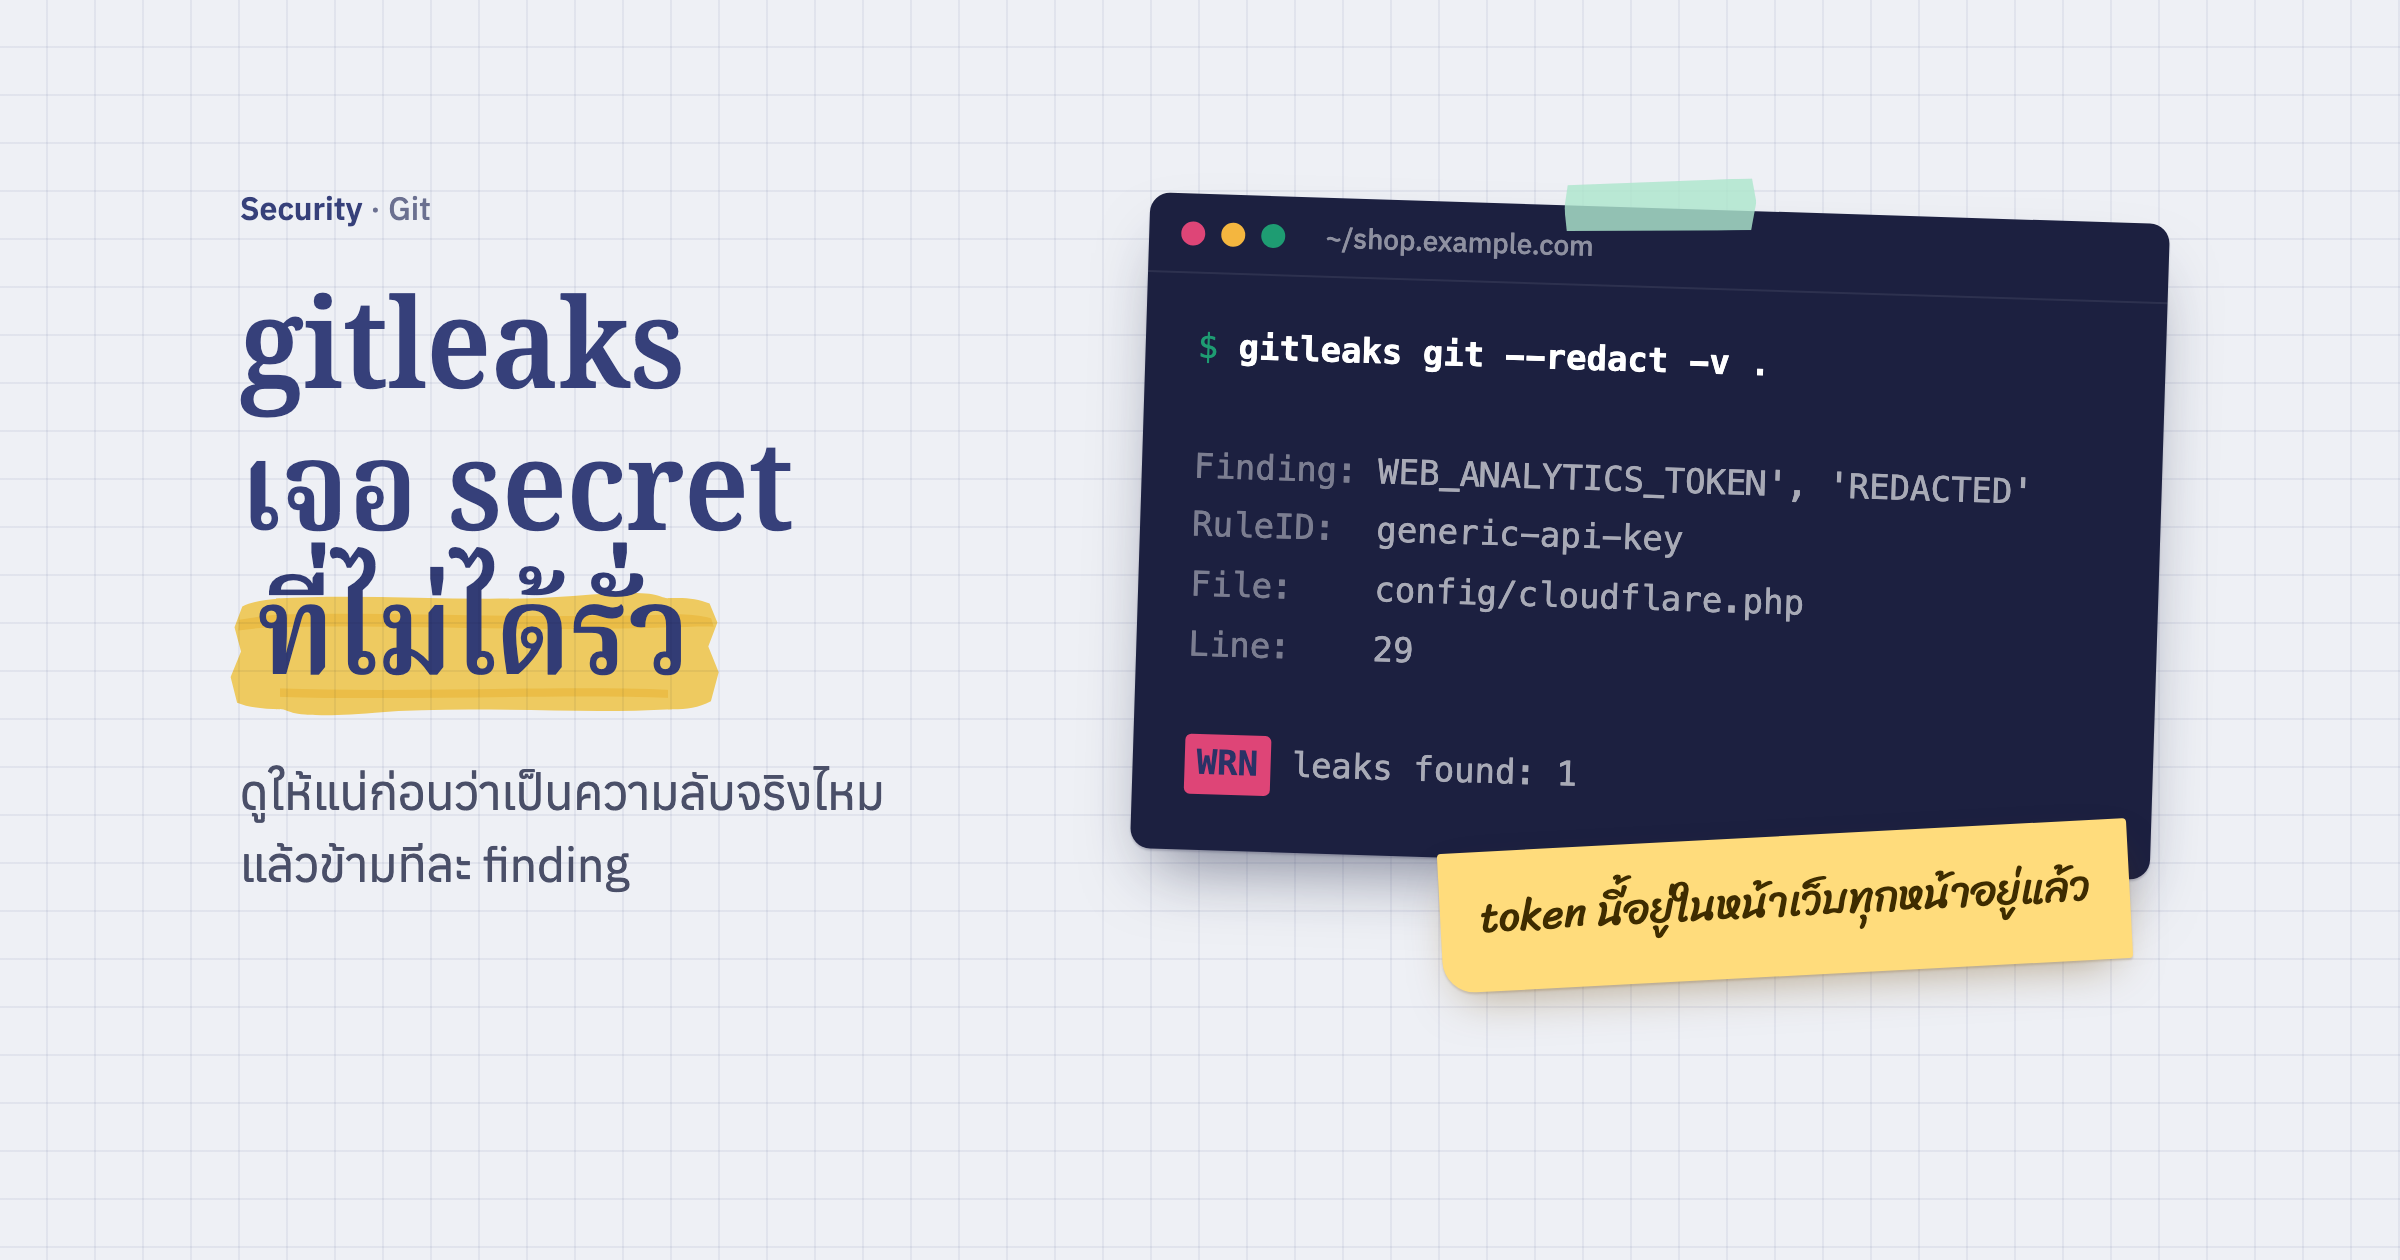
gitleaks คืออะไร และวิธีจัดการเมื่อ CI เจอ secret ที่ไม่ได้รั่วจริง
gitleaks สแกน git history หา API key, token และรหัสผ่านที่เผลอ commit ไว้ ใช้ได้ทั้งก่อน commit ใน CI รายวัน และหลัง AI agent แก้ไฟล์ โพสต์นี้อธิบายวิธีตั้ง วิธีแยก secret จริงออกจากค่าที่ public อยู่แล้ว และจุดที่ gitleaks มองไม่เห็น
· อ่าน 6 นาที
- 3
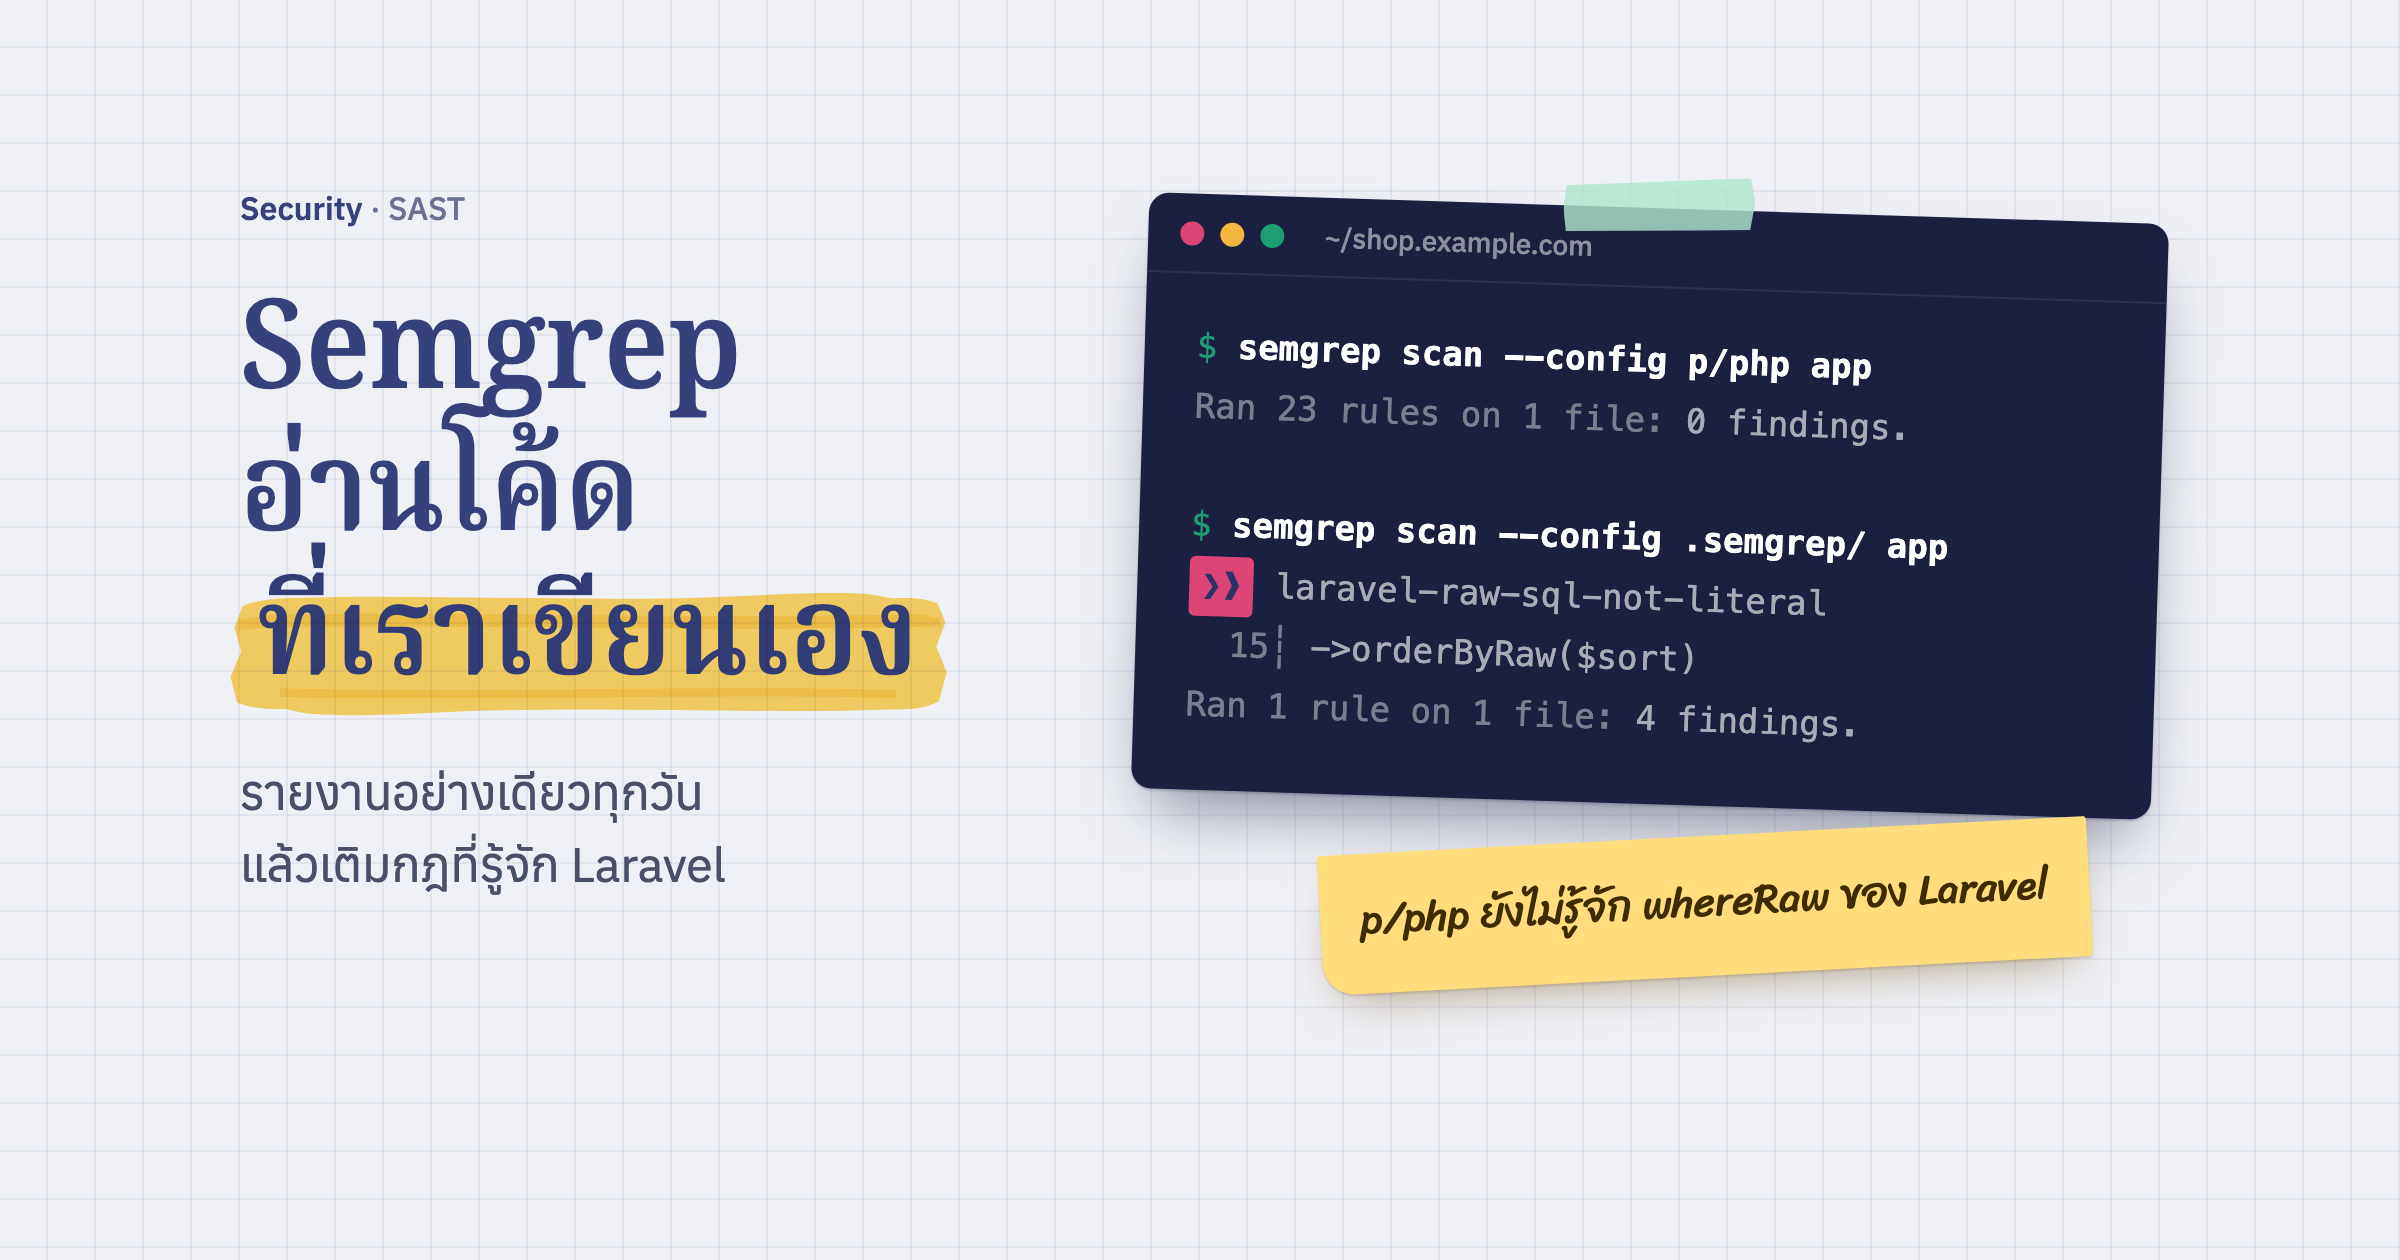
Semgrep CE คืออะไร และวิธีใช้สแกนจุดเสี่ยงในโค้ด Laravel แบบรายงานอย่างเดียว
Semgrep CE อ่านโค้ดที่เราเขียนเองหารูปแบบที่เสี่ยงด้านความปลอดภัยโดยไม่ต้องรันโค้ด โพสต์นี้อธิบายการตั้งให้รันทุกวันใน GitHub Actions แบบไม่ทำให้ CI แดง วิธีอ่าน finding และเหตุที่ชุดกฎสำเร็จรูปของ PHP ยังจับ SQL ดิบแบบ Laravel ไม่ได้
· อ่าน 5 นาที