PHP2Shell คือช่องโหว่ RCE ใน PHP core ที่ประกาศเมื่อตุลาคม 2569 ซีรีส์นี้เล่าตามลำดับเวลา ตั้งแต่วันที่ประกาศ แพตช์ที่ออก ช่องทางที่สองที่ตามมา จนถึงเบื้องหลังการแก้
- 1
PHP2Shell ช่องโหว่ RCE ใน PHP core และวิธีเช็คว่าเว็บของเราแพตช์ครบแล้ว
PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 แก้ช่องโหว่ PHP2Shell สองตัวที่ยิงได้ก่อนโค้ดของแอปจะรัน โพสต์นี้แยกให้ดูตามที่เว็บของเราอยู่ ตั้งแต่ shared hosting ถึง VPS ที่ดูแลเอง และวิธีเช็คว่าแพตช์ไปถึง PHP ตัวที่เว็บใช้จริงแล้ว
· อ่าน 9 นาที
- 2
PHP2Shell แพตช์ออกแล้ว เวอร์ชันที่แก้ สาเหตุของบั๊กทั้งสองตัว และค่าที่ตั้งไว้ระหว่างรออัปเดต
PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 แก้ช่องโหว่ RCE สองตัวแล้ว โพสต์นี้สรุปสิ่งที่ประกาศจริงบอก ทั้งเวอร์ชันบน Ubuntu และ ondrej PPA สาเหตุของบั๊ก ใครเสี่ยงที่สุด ค่า config ที่ php.net แนะนำระหว่างรอ และเรื่องข่าวหลุดก่อนกำหนด
· อ่าน 8 นาที
- 3
Chainguard ปล่อยแพตช์ PHP2Shell ก่อนหมด embargo และเหตุที่ PHP Foundation ไม่เห็นด้วย
Chainguard ปล่อย container image ที่แก้ PHP2Shell แล้วก่อนเวลาที่ตกลงกันไว้กว่าหกชั่วโมง โดยอ้างว่ามีคนโจมตีจริงแล้ว ฝั่ง PHP Foundation บอกว่ายังไม่มี exploit ที่ใช้ได้จริง และ Eric Barnes มองว่าเป็นการตัดสินใจที่ผิด
· อ่าน 4 นาที
- 4
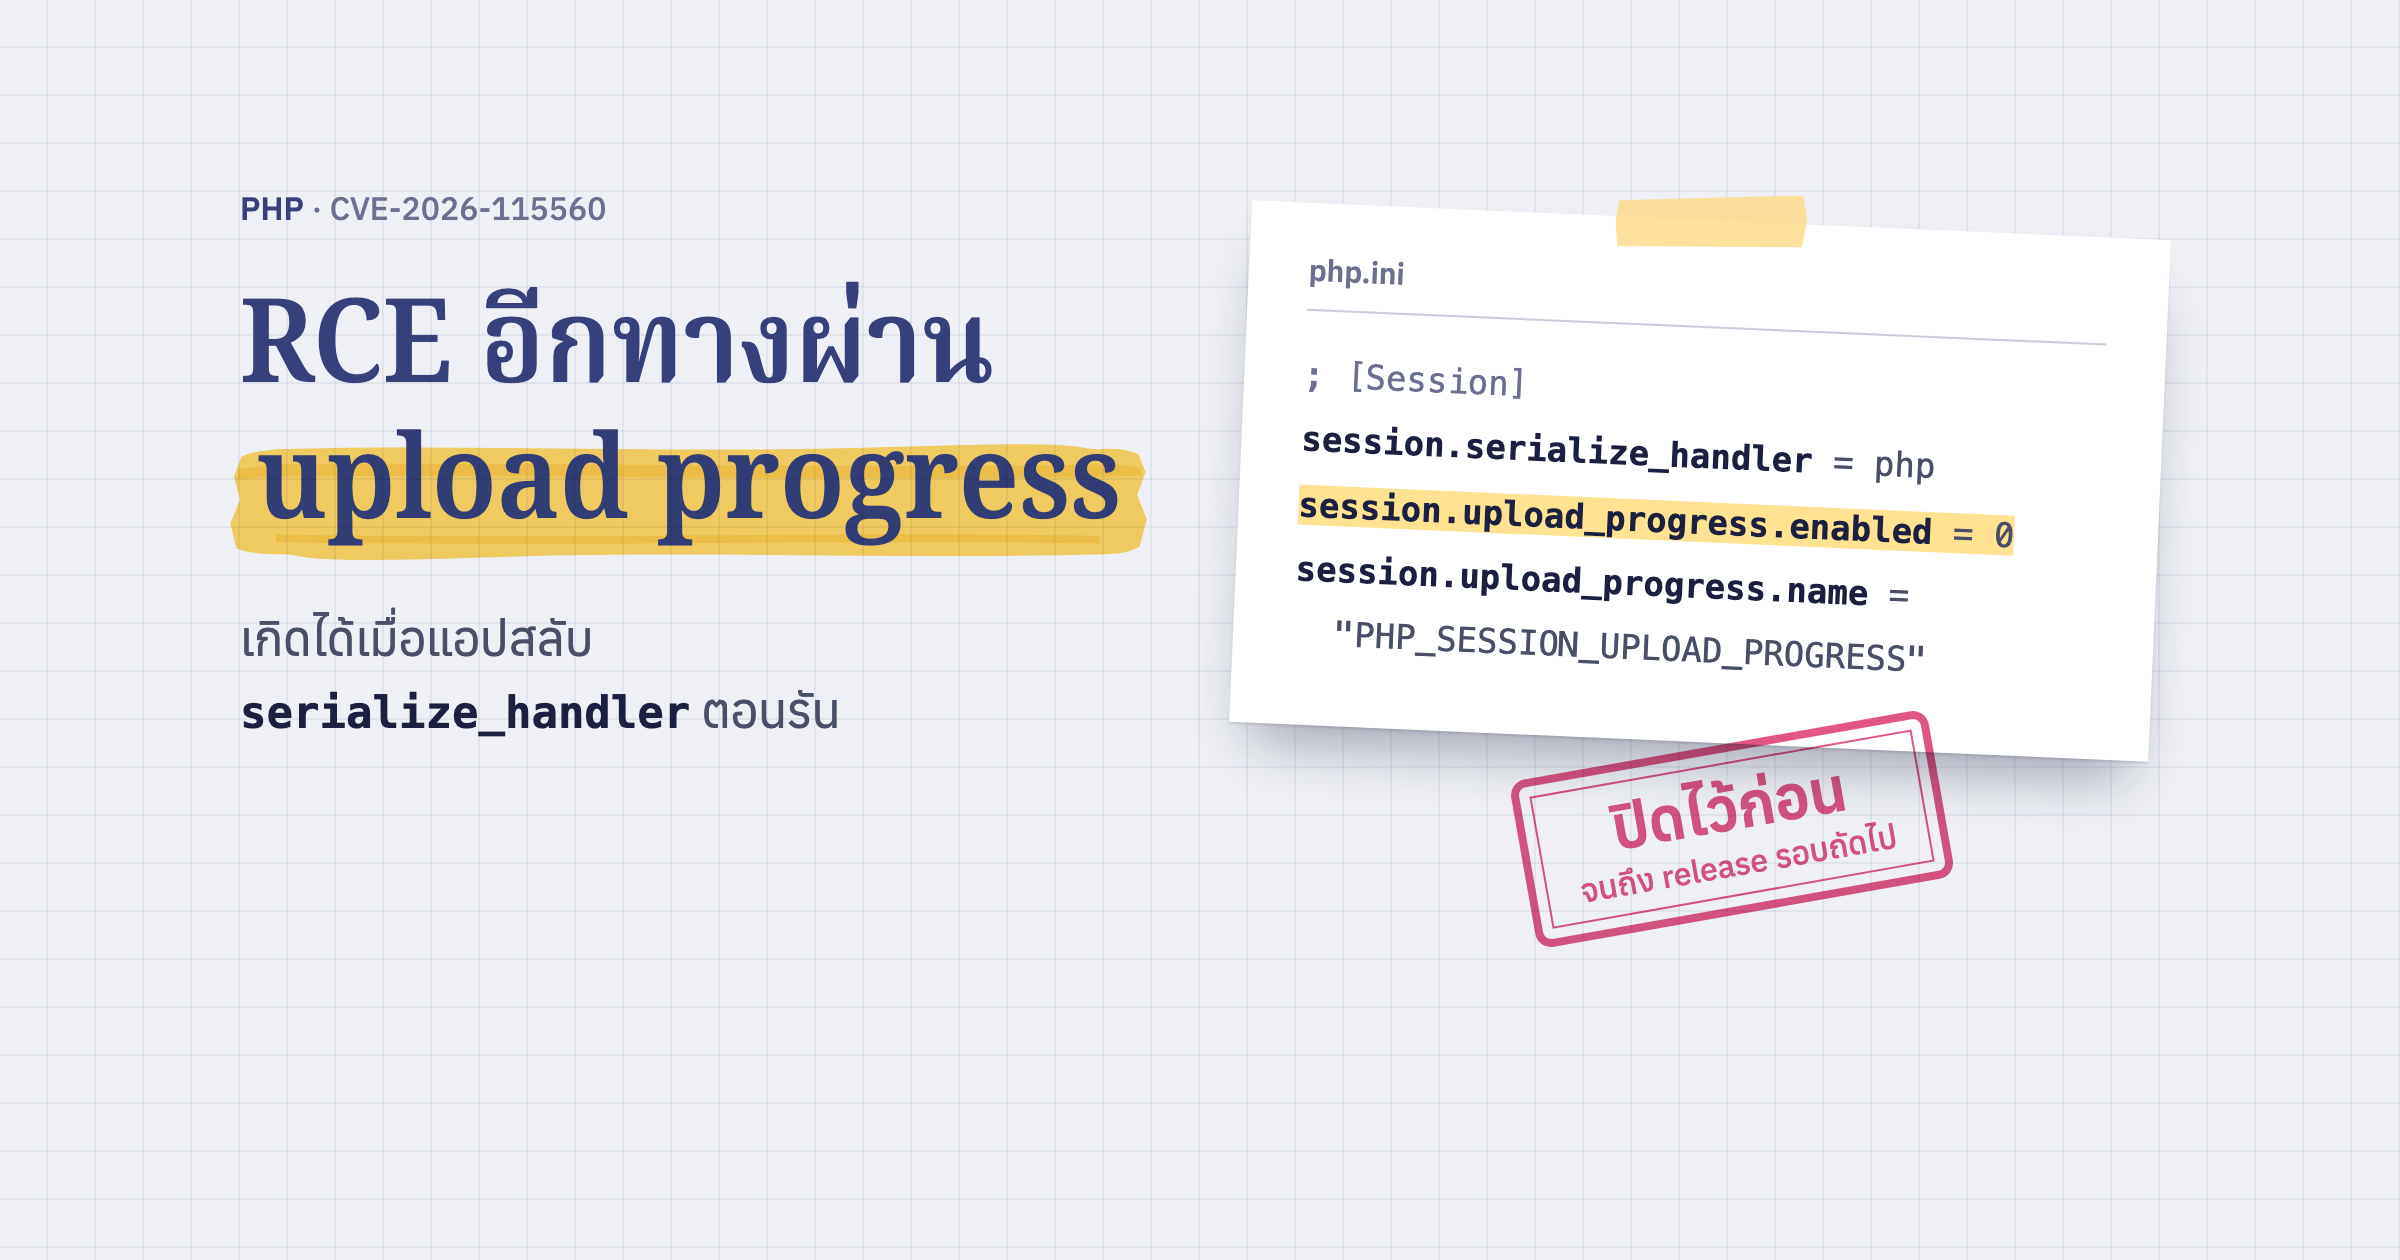
CVE-2026-115560 ช่องโหว่ RCE อีกทางผ่าน session upload progress และแอปแบบไหนที่เข้าเงื่อนไข
php.net แนะนำให้ปิด session.upload_progress.enabled ไว้จนถึง release รอบถัดไป เพราะเจอทาง RCE อีกทางที่เกิดได้เมื่อแอปสลับ serialize handler ของ session ตอนรัน แอป Laravel ไม่เข้าเงื่อนไขนี้ และถ้าปิดค่านี้ไว้แล้วตั้งแต่ PHP2Shell ก็ไม่ต้องทำอะไรเพิ่ม
· อ่าน 4 นาที
- 5
เบื้องหลังการแก้ PHP2Shell และสัปดาห์ที่ PHP ขึ้นหน้าข่าวทั่วโลก
Volker Dusch จากทีม security ของ PHP เล่าว่าแพตช์ต้องผ่านอีกหลายทอดกว่าจะถึงเครื่องที่รันเว็บ PoC หลายตัวที่ว่อนอยู่ใช้ได้แค่กับ container ที่ดัดแปลงไว้ ส่วน Matt Stauffer ชี้ว่าข่าวครั้งนี้ทำให้คนนอกวงการเห็นว่าเว็บพึ่ง PHP มากแค่ไหน
· อ่าน 4 นาที