security advisory คืออะไร
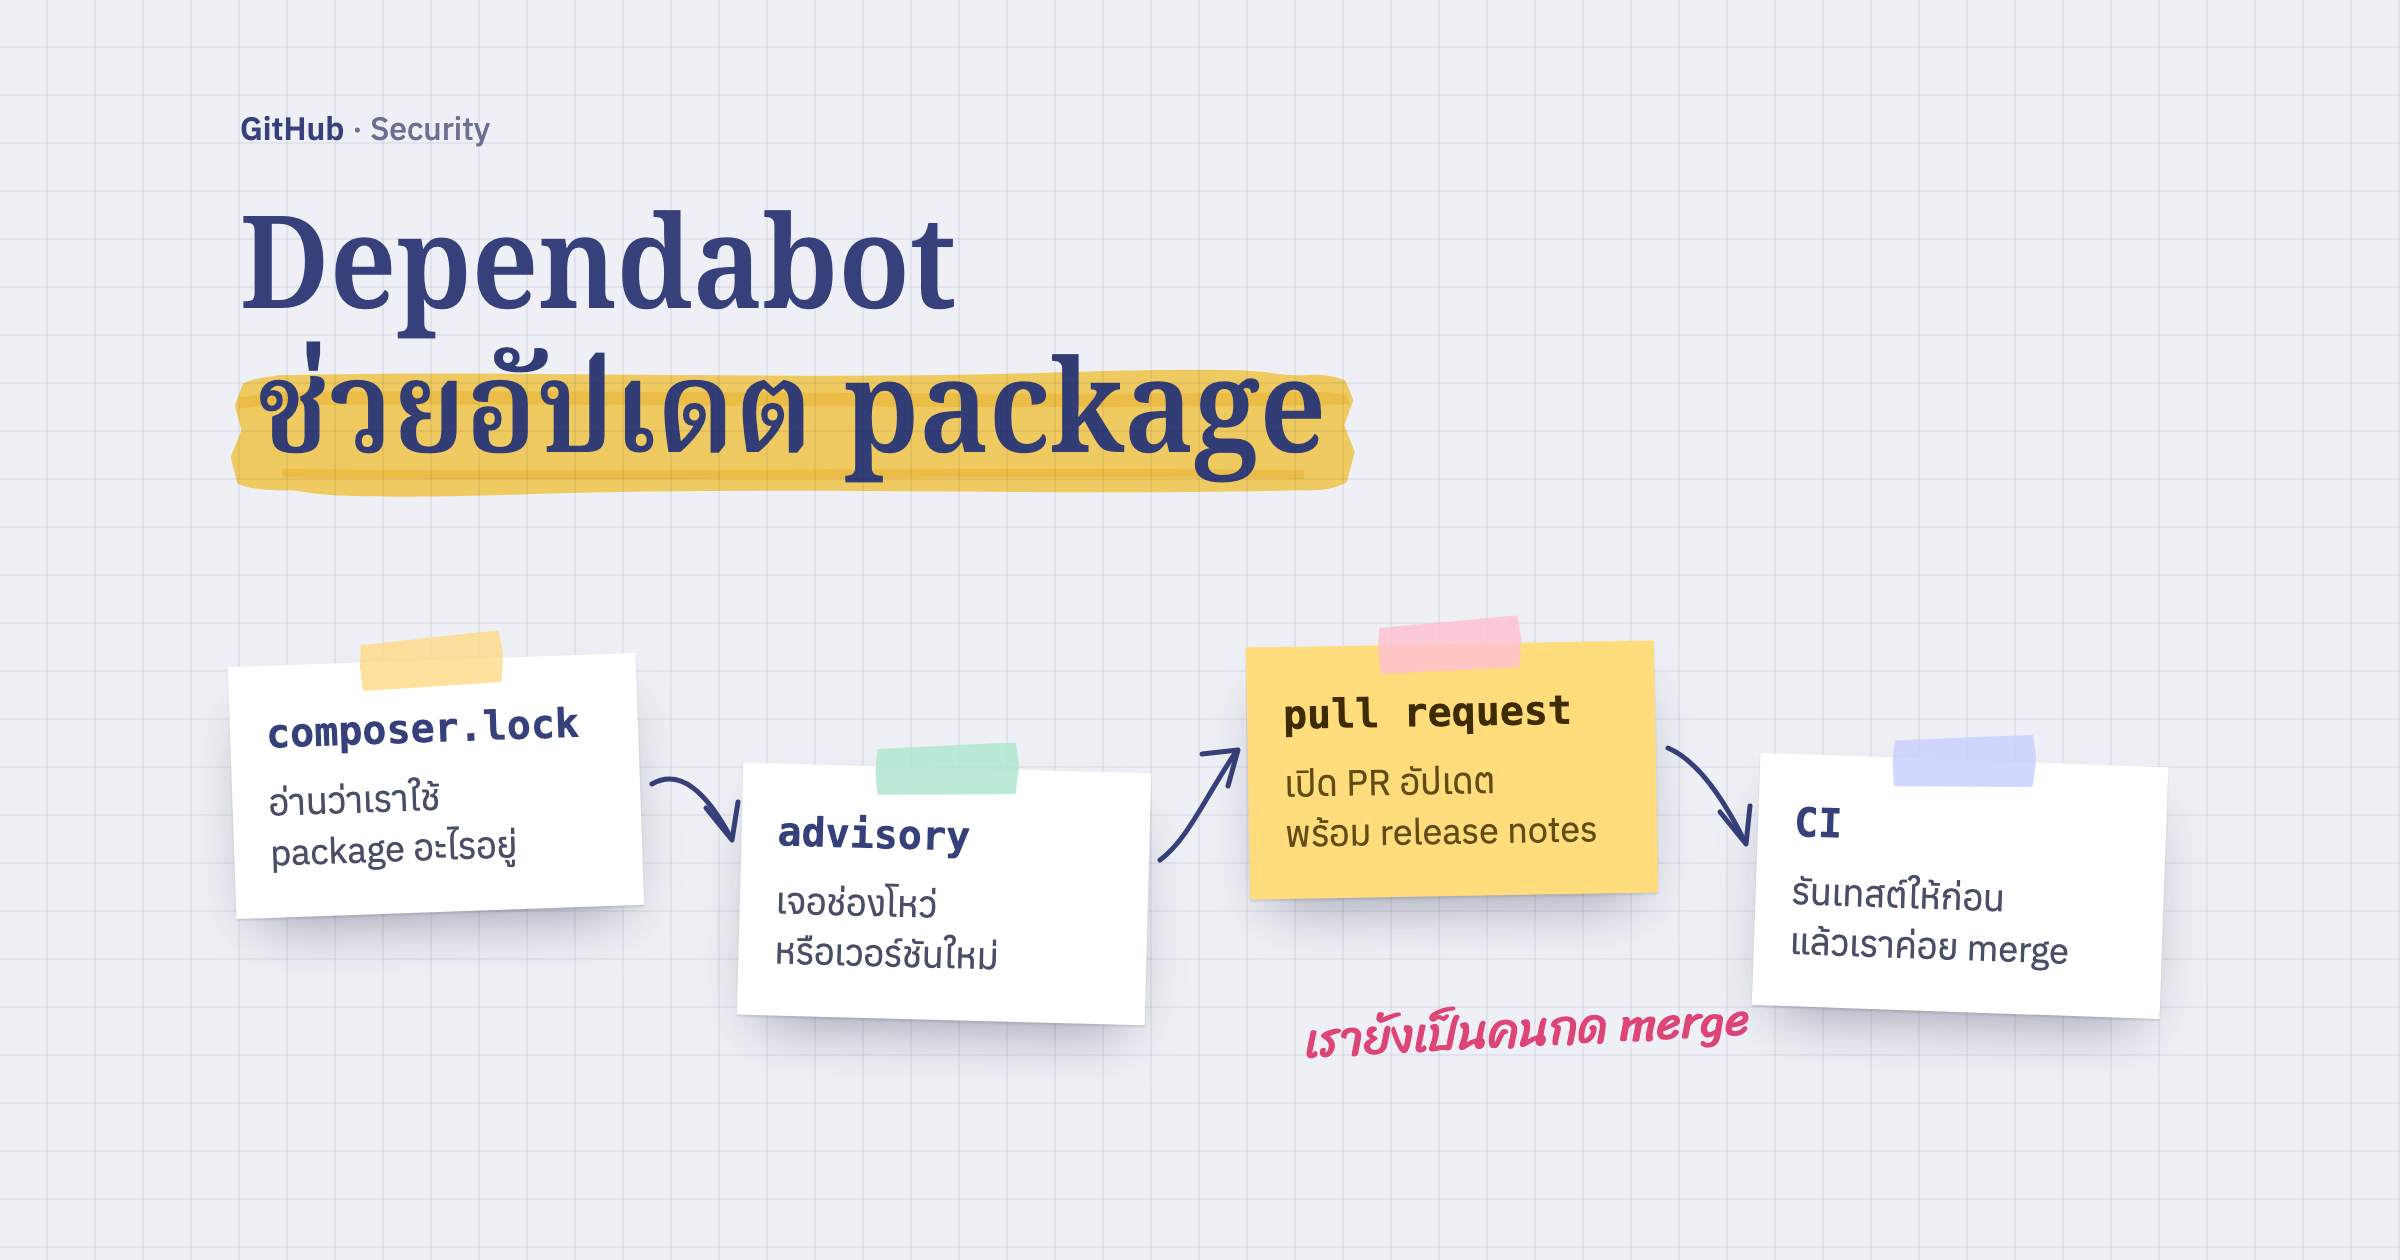
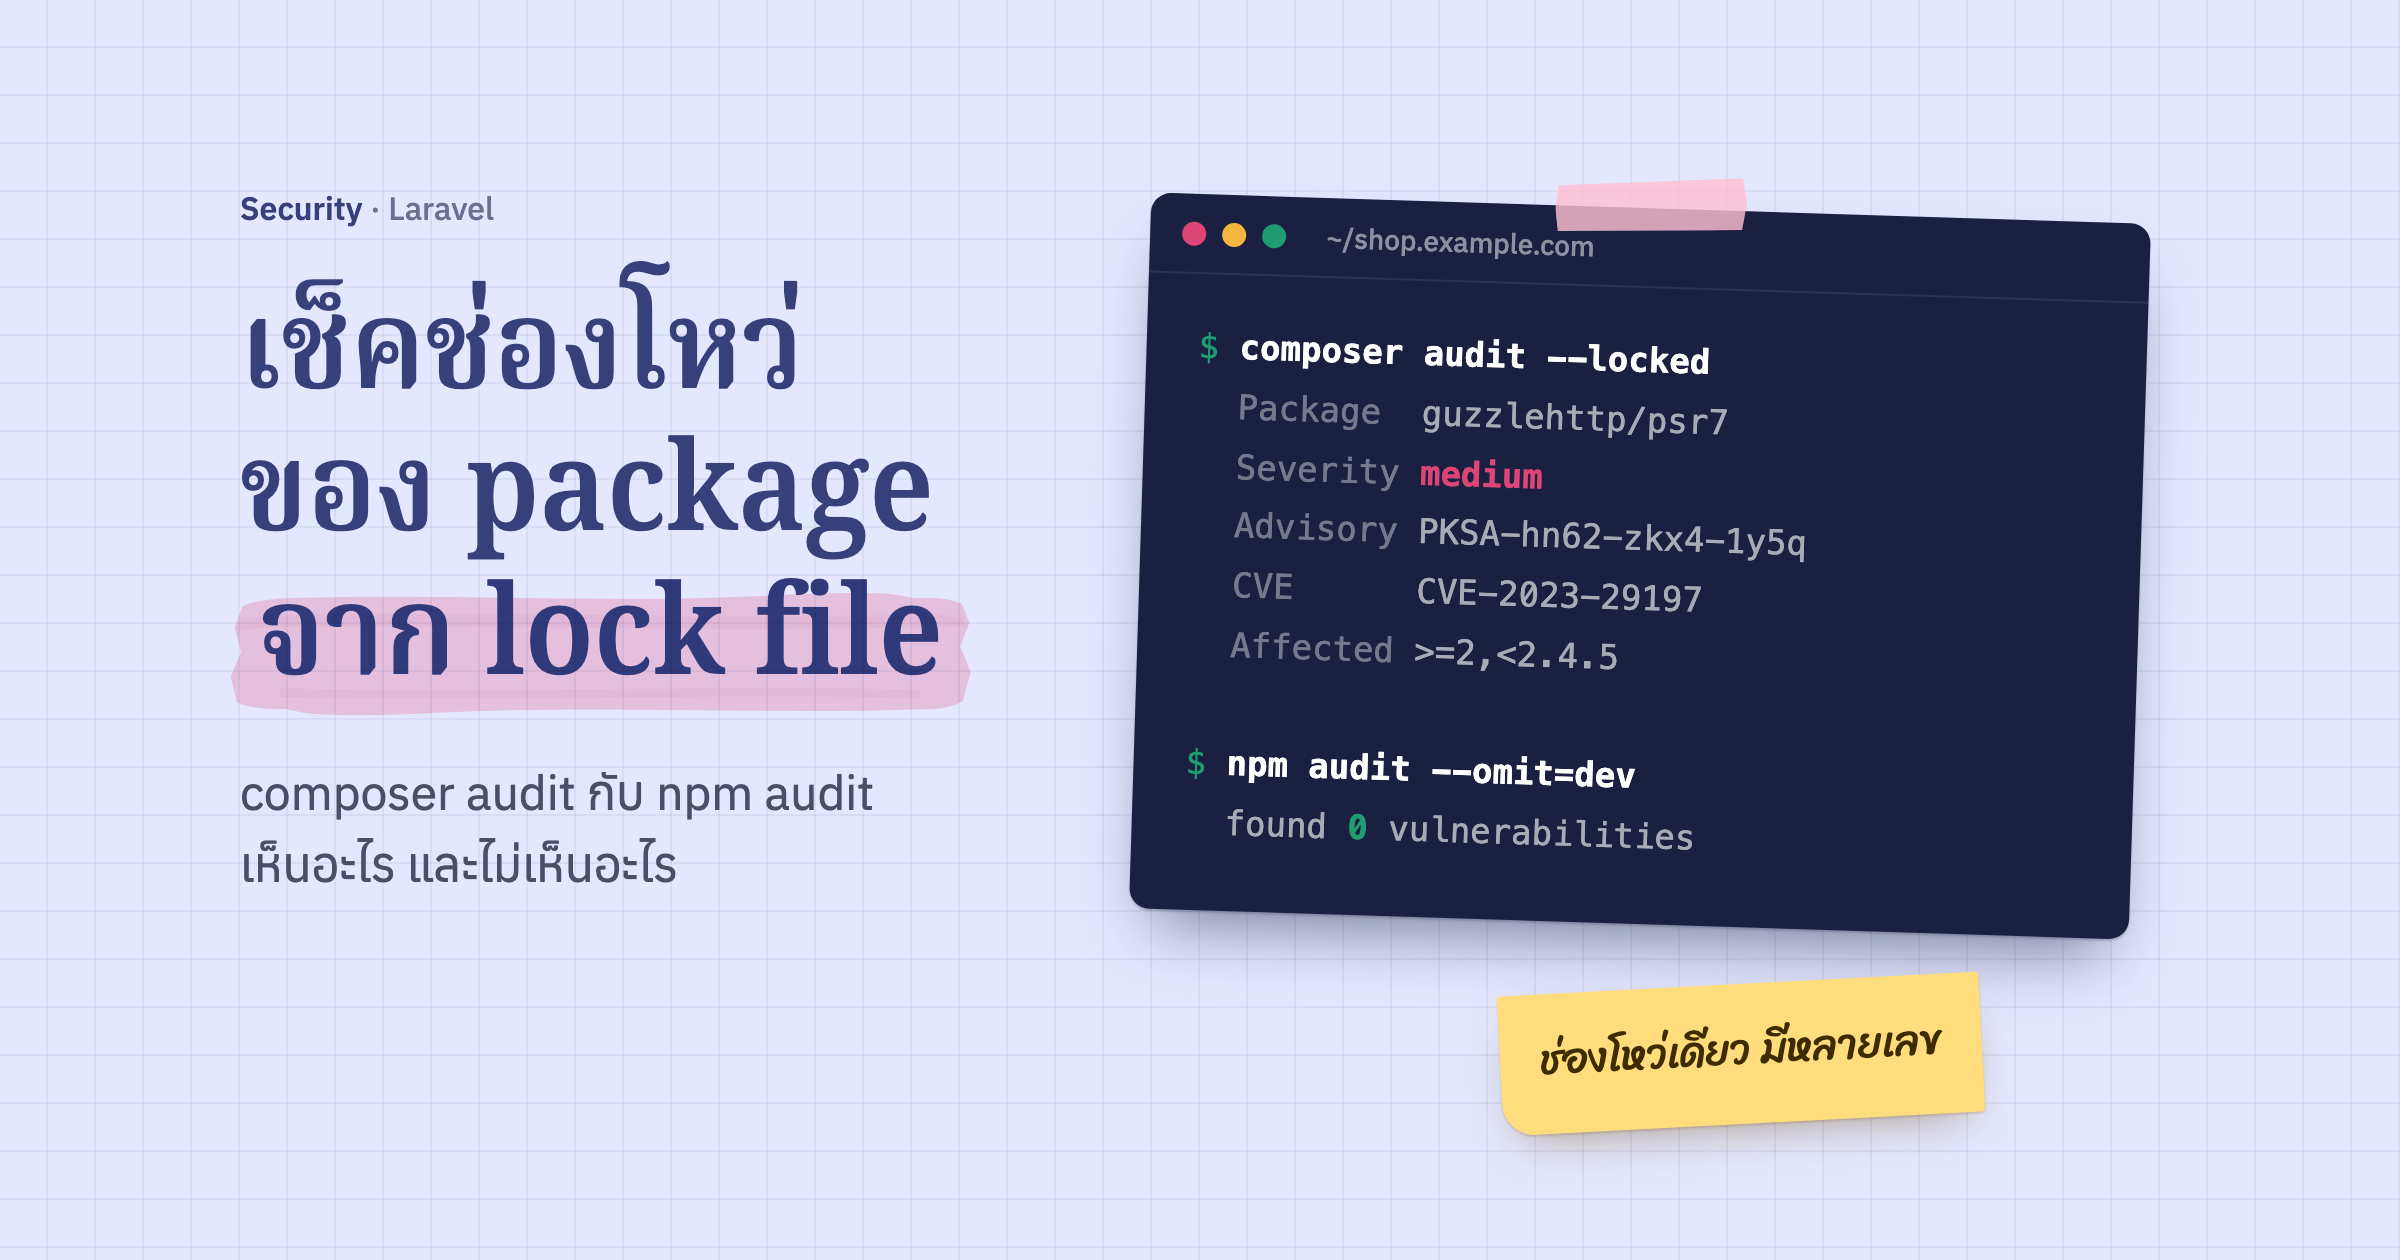
advisory คือประกาศช่องโหว่หนึ่งเรื่อง บอกว่า package อะไร เวอร์ชันไหนบ้างที่โดน ร้ายแรงแค่ไหน และแก้แล้วในเวอร์ชันไหน ประกาศเรื่องเดียวกันมักมีเลขหลายชุด เพราะแต่ละที่ออกเลขของตัวเอง อย่างช่องโหว่เรื่อง header ของ guzzlehttp/psr7 เมื่อปี 2023 มีครบทั้งสามเลขแรกในตารางนี้
| เลข | ใครออก | ตัวอย่าง | เห็นที่ไหน |
|---|---|---|---|
| CVE | MITRE และหน่วยงานที่ได้รับสิทธิ์ออกเลข | CVE-2023-29197 |
เลขกลางที่เครื่องมือแทบทุกตัวรู้จัก |
| GHSA | GitHub Advisory Database | GHSA-wxmh-65f7-jcvw |
Dependabot, npm audit และลิงก์ในผล composer audit |
| PKSA | Packagist | PKSA-hn62-zkx4-1y5q |
ช่อง Advisory ID ของ composer audit |
| USN | Ubuntu | USN- ตามด้วยเลข |
บอกเวอร์ชันของ package ใน Ubuntu แต่ละรุ่นที่แก้แล้ว |
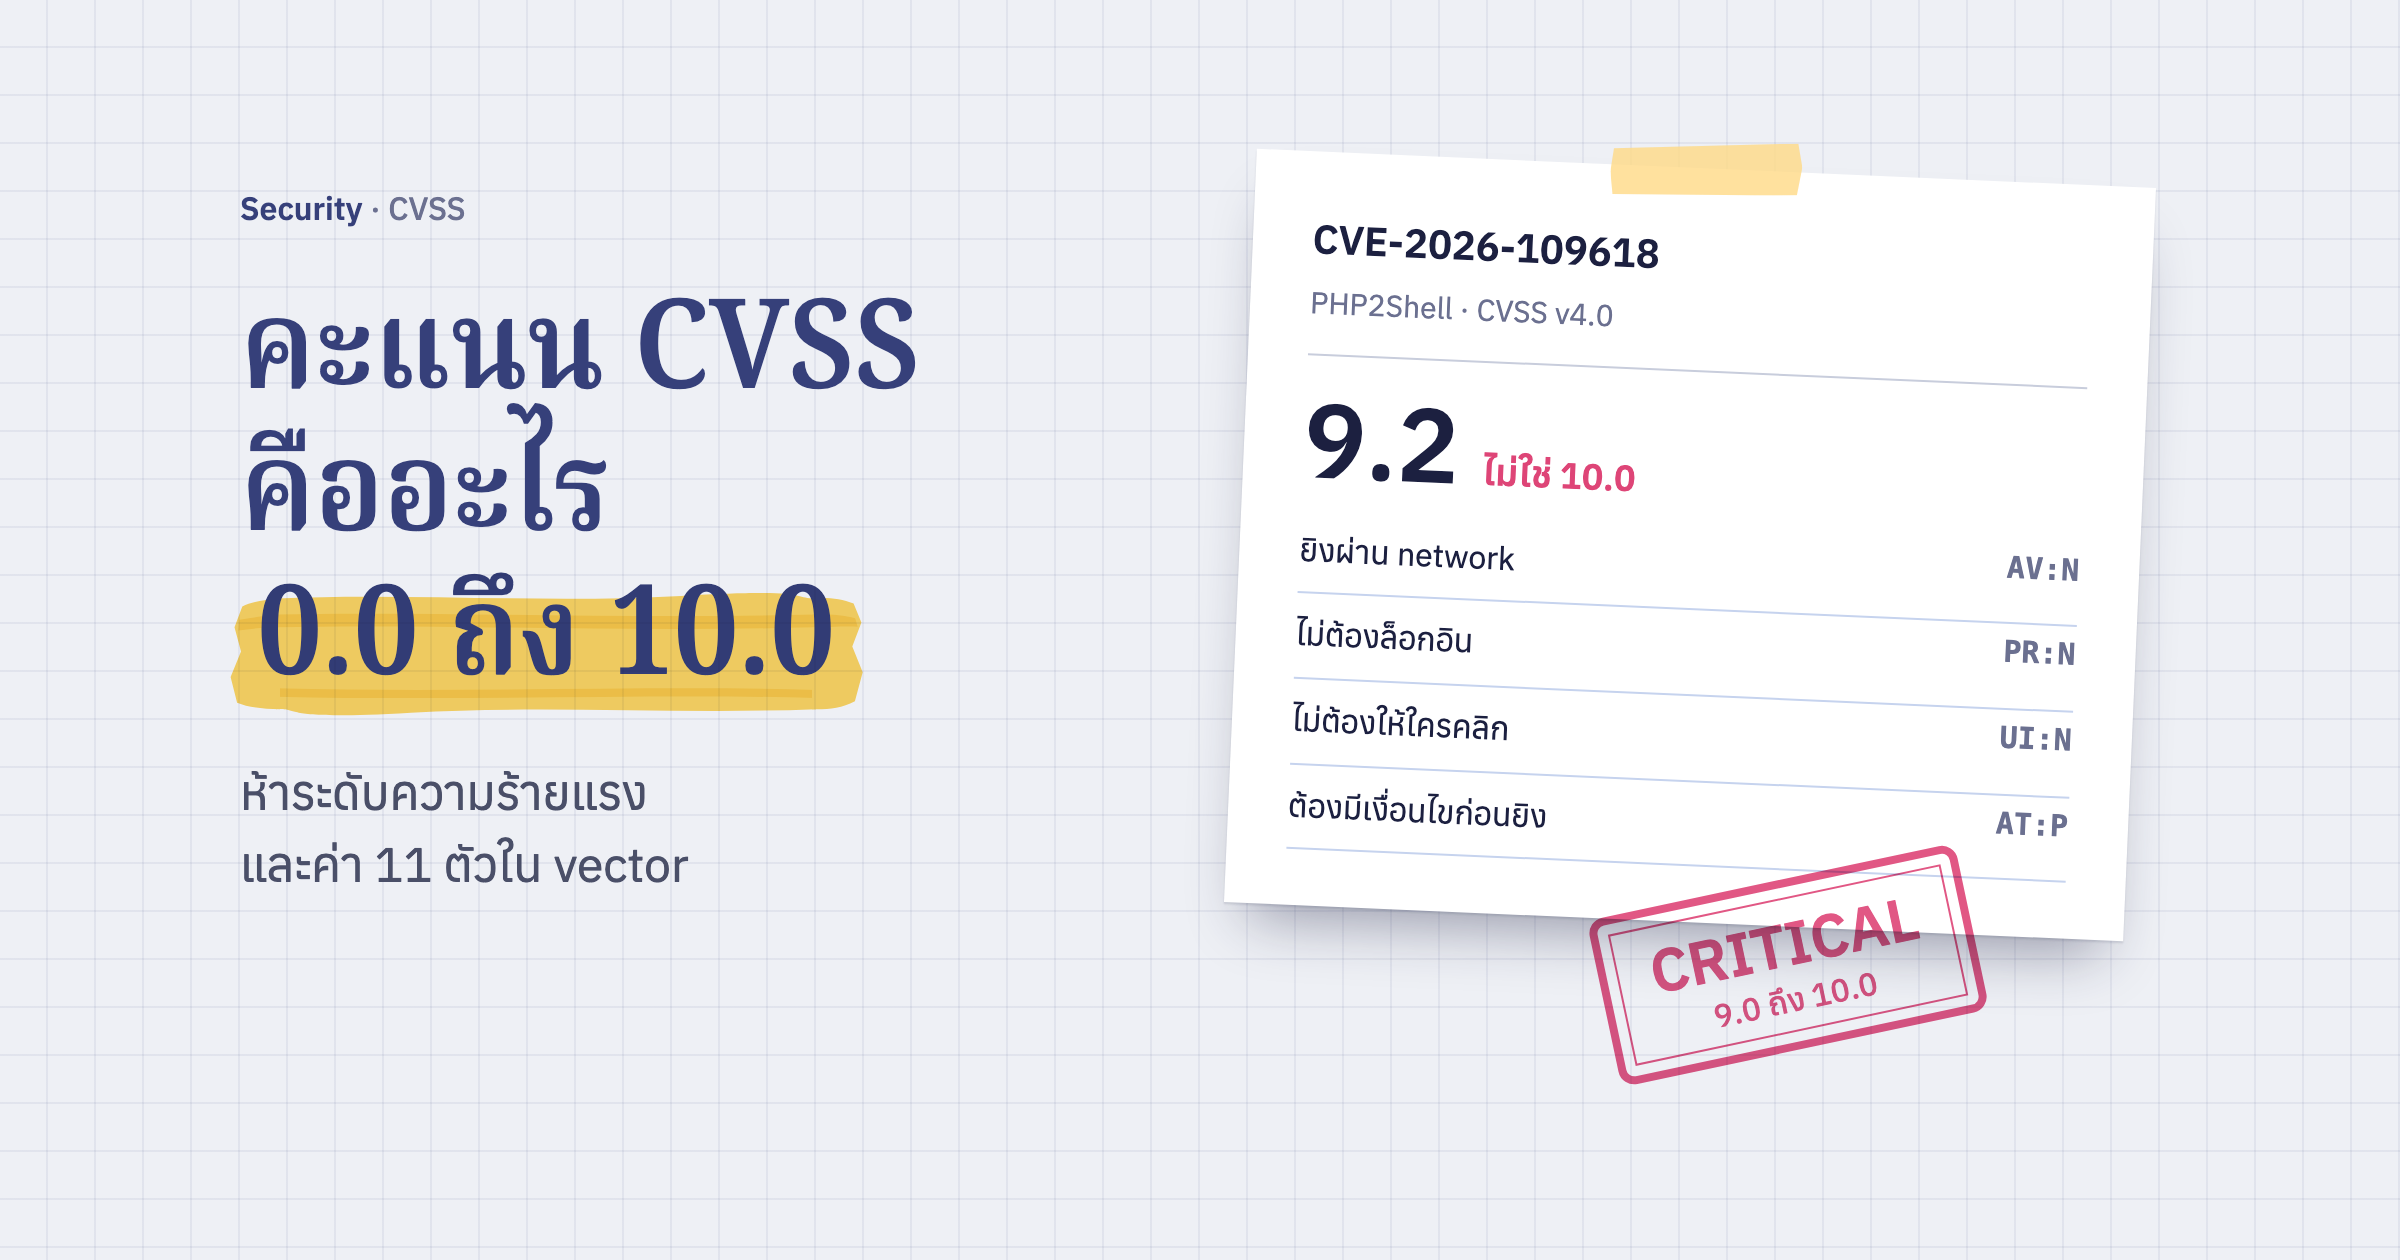
ไม่ใช่ทุกฉบับจะมี CVE advisory ของ Laravel เองส่วนใหญ่มีแค่ GHSA อย่างแพตช์ 12 ฉบับใน Laravel 13.43 ไม่มีเลข CVE เลยสักฉบับ ถ้าค้นด้วย CVE อย่างเดียวก็จะหาไม่เจอ ส่วนระดับ low ถึง critical ที่ติดมากับ advisory คิดจากคะแนน CVSS อ่านวิธีดูคะแนนได้ในคะแนน CVSS คืออะไร
USN ใช้ฝั่งเซิร์ฟเวอร์ Ubuntu มักนำแพตช์มาใส่ในเวอร์ชันเดิม (backport) เลขเวอร์ชันหลักจึงไม่ขยับ มีแค่เลขท้ายที่เปลี่ยน ถ้าเอาเลขของเครื่องไปเทียบกับเวอร์ชันที่ต้นทางประกาศ จะดูเหมือนยังไม่ได้แพตช์ทั้งที่แพตช์แล้ว ให้เทียบเลข package ทั้งชุดกับที่ USN เขียนไว้สำหรับรุ่นของเรา (เช่น 24.04) แทน
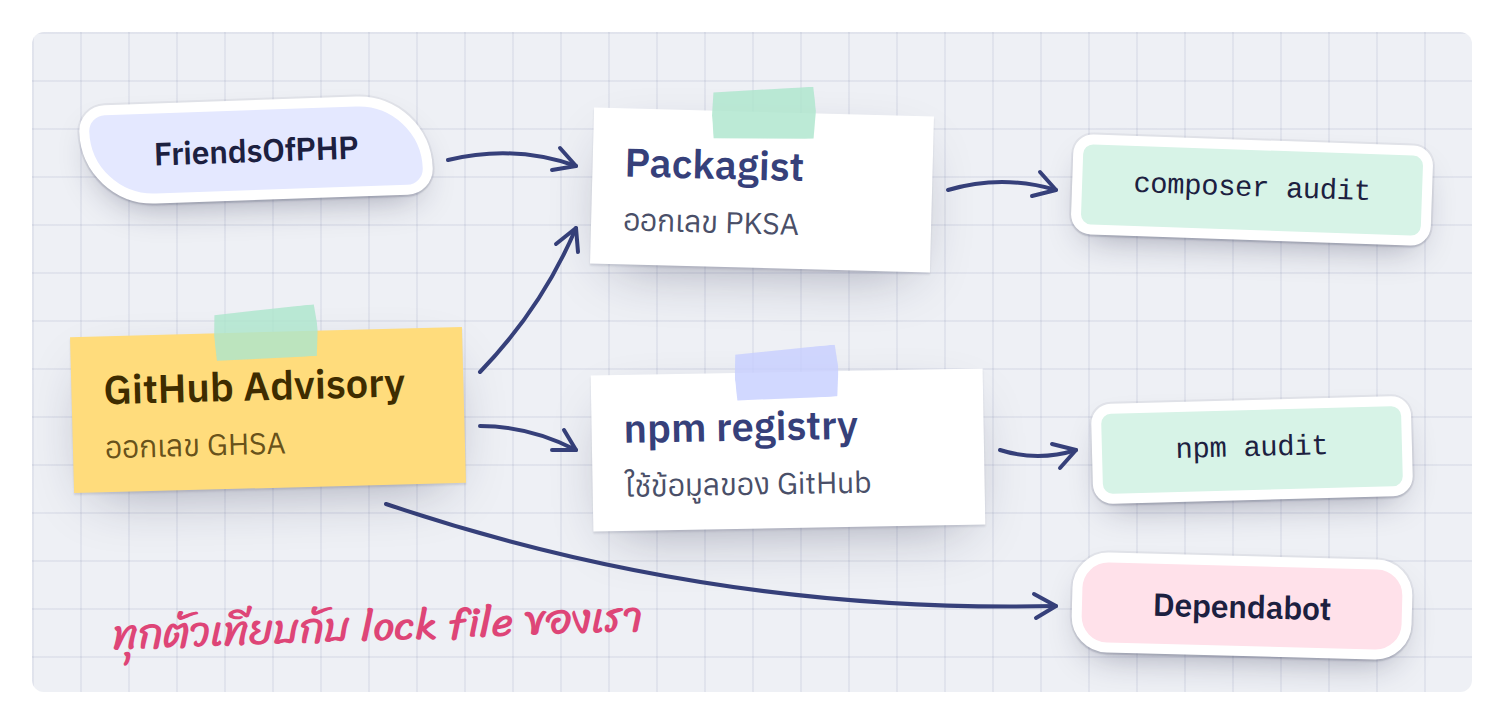
Packagist รวม advisory จาก GitHub และ FriendsOfPHP ไว้ให้ composer ส่วน npm กับ Dependabot ใช้ข้อมูลของ GitHub
composer audit เทียบ composer.lock กับฐานข้อมูลของ Packagist
composer audit ส่งชื่อ package ไปถาม security advisories API ของ Packagist แล้วแสดงทุก advisory ที่ช่วงเวอร์ชันครอบเวอร์ชันของเรา ถ้าไม่ใส่ option จะดูจาก package ที่ติดตั้งอยู่ใน vendor/ แต่ถ้าใส่ --locked จะอ่านจาก composer.lock ตรง ๆ โดยไม่ต้อง composer install ก่อน ใช้สแกน repo ที่ไม่ได้ติดตั้งไว้ในเครื่อง หรือเป็นขั้นแรกของ CI ได้
ลองดูผลจาก lock file ทดลองที่ล็อก guzzlehttp/psr7 2.4.4 กับ league/commonmark 2.4.0 ไว้ (ตัดมาสองฉบับจาก 20)
composer audit --locked
Found 20 security vulnerability advisories affecting 2 packages:
+-------------------+----------------------------------------------------+
| Package | guzzlehttp/psr7 |
| Severity | medium |
| Advisory ID | PKSA-hn62-zkx4-1y5q |
| CVE | CVE-2023-29197 |
| Title | Improper header validation |
| URL | https://github.com/guzzle/psr7/security/advisories/GHSA-wxmh-65f7-jcvw |
| Affected versions | >=2,<2.4.5|<1.9.1 |
+-------------------+----------------------------------------------------+
| Package | league/commonmark |
| Severity | high |
| Advisory ID | PKSA-m4t9-vsgq-8khn |
| CVE | NO CVE |
| Title | Quadratic-time denial of service in the GitHub |
| | Flavored Markdown Table extension |
| URL | https://github.com/advisories/GHSA-3q6v-r5mr-hxv8 |
| Affected versions | >=2.0.0,<=2.10.1 |
+-------------------+----------------------------------------------------+แต่ละกล่องคือ advisory หนึ่งฉบับ ช่อง Affected versions คือช่วงเวอร์ชันที่โดน ถ้าเวอร์ชันใน lock อยู่ในช่วงนี้ก็ต้องอัปเดต ฉบับที่สองขึ้นว่า NO CVE ทั้งที่ระดับ high ตรงกับที่เล่าไว้ข้างบน
option ที่ใช้บ่อยมีดังนี้
- exit code เป็น 0 เมื่อไม่เจออะไร และเป็น 1 เมื่อเจอ advisory หรือ package ที่เจ้าของเลิกดูแลแล้ว (abandoned) CI ใช้ค่านี้ตัดสินว่าผ่านหรือไม่ผ่านได้เลย
--no-devข้าม package ในrequire-devอย่าง Pest หรือ Debugbar ที่ไม่ได้ขึ้น production--format=jsonได้ผลเป็น JSON ไว้ให้สคริปต์อ่านต่อ ส่วน--format=summaryบอกแค่จำนวน--abandoned=reportให้ package ที่ abandoned แค่แสดงในรายงาน เพราะตั้งแต่ Composer 2.7 ค่าเริ่มต้นคือfail--ignore-severity=lowข้ามระดับที่ไม่อยากให้ทำ CI ล้ม ใส่ซ้ำได้หลายระดับ
นอกจากรันเอง composer ยังรัน audit แบบย่อให้ทุกครั้งหลัง composer update กับ composer require และใน Composer รุ่นใหม่ (เครื่องที่ใช้เขียนโพสต์นี้คือ 2.11) composer update จะไม่เลือกเวอร์ชันที่มี advisory ถ้าเรา require เวอร์ชันนั้นตรง ๆ จะ resolve ไม่ผ่าน และบอกเลข PKSA ที่ขวางอยู่มาให้
ignore advisory ต้องมีเหตุผลกำกับ
บางฉบับไม่เกี่ยวกับแอปของเรา หรือยังอัปเดตไม่ได้เพราะต้องขึ้น major version ก็ใส่เลขไว้ใน composer.json พร้อมเหตุผล ใน Composer 2.11 ค่านี้ย้ายมาอยู่ใต้ config.policy ส่วน config.audit.ignore แบบเดิมยังใช้ได้
"config": {
    "policy": {
        "advisories": {
            "ignore-id": {
                "PKSA-hn62-zkx4-1y5q": "แอปนี้ไม่ส่ง header จาก input ของผู้ใช้ ทบทวนอีกครั้ง ม.ค. 2570"
            }
        }
    }
}
ใส่วันที่จะกลับมาดูไว้ในเหตุผลด้วย รายการ ignore ที่ไม่มีวันทบทวนมักค้างอยู่อย่างนั้นไปอีกหลายปี จนไม่มีใครจำได้ว่าข้ามไว้เพราะอะไร
npm audit ทำแบบเดียวกันกับ package-lock.json
npm audit ส่งชื่อกับเวอร์ชันของทุก package ใน package-lock.json ไปที่ endpoint advisory ของ registry แล้วรายงานกลับมา option ที่ควรรู้คือ --omit=dev ตัด devDependencies ออก กับ --audit-level=high ที่ทำให้ exit code ไม่เป็น 0 เฉพาะเมื่อเจอระดับ high ขึ้นไป (รายงานยังแสดงครบทุกระดับ)
โปรเจกต์ Laravel ส่วนใหญ่ใช้ npm แค่ตอน build ด้วย Vite แล้วเสิร์ฟไฟล์ที่ build แล้ว alert ฝั่ง npm จึงมักอยู่ใน dev dependency ลองดูผลจาก repo ของเว็บนี้
npm audit
# npm audit report
minimatch 7.0.0 - 11.0.0
Severity: moderate
minimatch has potential denial of service via globparts amplification - https://github.com/advisories/GHSA-g3hv-75wg-m249
fix available via `npm audit fix`
node_modules/@eslint/config-array/node_modules/minimatch
node_modules/eslint/node_modules/minimatch
@eslint/config-array 0.23.0 - 0.23.5
Depends on vulnerable versions of minimatch
node_modules/@eslint/config-array
eslint 10.0.0-alpha.0 - 10.14.0
Depends on vulnerable versions of minimatch
node_modules/eslint
3 moderate severity vulnerabilitiesnpm audit --omit=dev
found 0 vulnerabilitiesminimatch ไม่ได้อยู่ใน package.json แต่ติดมากับ eslint 10.13 (transitive dependency) Dependabot ก็แจ้งเรื่องเดียวกันนี้ และเพราะ eslint อยู่ใน devDependencies ผลจึงหายไปเมื่อใส่ --omit=dev
ก่อนจะเขียน overrides บังคับเวอร์ชันของ minimatch ให้ดูก่อนว่า eslint รุ่นใหม่ขอ minimatch เวอร์ชันไหน
npm view [email protected] dependencies.minimatch
^11.0.5eslint 10.15 ขอ minimatch 11.0.5 ขึ้นไป ซึ่งพ้นช่วงที่มีช่องโหว่แล้ว และ 10.15 ยังอยู่ในช่วง ^10.13.0 ที่ package.json เขียนไว้ อัปเดต eslint ภายในช่วงเดิมก็จบ npm audit fix ทำแบบนี้ให้เหมือนกัน คืออัปเดตเฉพาะที่ไม่ต้องแก้ช่วงเวอร์ชัน ส่วน npm audit fix --force ยอมข้าม major ให้ด้วย ควรเลี่ยง overrides เก็บไว้ใช้ตอนที่ parent ยังไม่ออกเวอร์ชันแก้ เพราะเท่ากับให้ eslint ใช้ minimatch รุ่นที่ทีม eslint ไม่ได้ทดสอบมาด้วย
audit ไม่เห็นอะไรบ้าง
ทั้งสองคำสั่งตอบได้แค่ว่า package ใน lock file เวอร์ชันนี้ตรงกับ advisory ที่ฐานข้อมูลรู้จักหรือเปล่า ตอนอัปเดต Laravel 13.43 ให้ระบบที่เราดูแลราว 26 ระบบ เราเจอกรณีที่ audit ตอบไม่ได้ครบทั้งสามแบบ
ฐานข้อมูลอาจตามประกาศไม่ทัน
วันที่ Laravel 13.43 ออกพร้อม advisory 12 ฉบับ composer audit ของแอปที่ยังอยู่บน 13.40 ตอบว่าไม่เจออะไรเลย เพราะฐานข้อมูลยังไม่มี advisory ชุดนั้น ถ้าเชื่อผลวันนั้นก็จะไม่มีใครอัปเดต วันที่มีข่าว ให้ดูหน้า Security ของ repo ต้นทาง ก่อน การสแกนของเราตอนนี้จึงดึง advisory จาก GitHub มาเทียบเวอร์ชันเองด้วย ไม่รอฐานข้อมูลของ Packagist อย่างเดียว
ไฟล์ที่ commit เข้า repo เอง
ระบบงานเอกสารของลูกค้ารายหนึ่งเสิร์ฟ TinyMCE 6.3.1 จากโฟลเดอร์ public/tinymce ที่ commit ไว้ตั้งแต่หลายปีก่อน ส่วน TinyMCE ที่ติดตั้งผ่าน composer เป็นอีกเวอร์ชันที่ไม่มีโค้ดไหนเรียกใช้ composer audit จึงรายงานตัวที่ไม่ได้ใช้ และไม่เห็นตัวที่หน้าเว็บโหลดจริง ซึ่งค้าง advisory เรื่อง XSS ไว้หลายฉบับ ทางแก้คือย้ายมาติดตั้งผ่าน npm แล้ว build ลง public/ ตอน deploy ให้ audit เห็นตัวที่ใช้จริง สำเนา asset อื่นที่ commit ไว้ใน public/ ก็เข้าข่ายเดียวกัน
อีกแบบที่ audit ไม่มีทางรู้คือไฟล์ที่ไม่ใช่ package เลย อย่างเว็บร้านทองที่เราดูแลมีไฟล์ public/info.php ที่เรียก phpinfo() commit ติดมา และเปิดดูได้จากภายนอกบน production สามเว็บ หน้านี้บอกเวอร์ชัน PHP, extension, path และค่าตั้งของเซิร์ฟเวอร์ทั้งหมด ข้อมูลพวกนี้ช่วยคนที่กำลังหาช่องโหว่ได้มาก ตอนนี้การสแกนของเราจึงค้น public/ หา phpinfo กับสำเนา library ไปด้วย
lock file ของ branch ที่ไม่มีใครแตะ
audit ที่รันตอนเราแก้โค้ดจับได้แค่ repo ที่มีคนทำงานอยู่ แต่ advisory ใหม่ออกทุกสัปดาห์ ระบบที่ไม่มีใครแตะมาหลายเดือนก็สะสมไปเรื่อย ๆ ก่อนอัปเดตรอบนี้ เราสแกน lock file บน branch ที่ deploy จริงของทุกระบบ นับ advisory แต่ละฉบับในแต่ละระบบเป็นหนึ่งครั้ง ได้แบบนี้
| package | จำนวนครั้งที่เจอ |
|---|---|
symfony/http-foundation |
102 |
league/commonmark |
51 |
laravel/framework |
47 |
guzzlehttp/* |
24 |
livewire/livewire (ข้าม #[Authorize] ได้) |
10 |
filament/* |
4 |
ระบบเก่าตัวหนึ่งค้างอยู่ 87 ฉบับ อีกตัว 45 ฉบับ แต่เกือบทุกระบบกลับมาเป็นศูนย์หลัง composer update เฉพาะกลุ่ม package ที่ audit แจ้ง โดยไม่ต้องแก้ constraint ใน composer.json เลย
สแกนตามรอบเวลาบน branch ที่ deploy จริง
การสแกนตามรอบเวลาเป็นทางเดียวที่จับ advisory ของโค้ดที่ไม่มีใครแตะได้ สิ่งที่ควรให้สแกนทำมีดังนี้
- อ่าน lock file จาก branch ที่ deploy เช่น
mainหรือproductionบน remote ไม่ใช่โฟลเดอร์ในเครื่อง ซึ่งมักค้างอยู่บน feature branch ที่ lock ต่างจากที่ขึ้นจริงgit show origin/main:composer.lockอ่านได้โดยไม่ต้องสลับ branch - รันทั้ง
composer audit --lockedและnpm auditแล้วเก็บผลไว้เทียบกับรอบก่อน จะได้แจ้งเฉพาะที่เพิ่งเจอ - ดึง advisory จาก GitHub มาเทียบเวอร์ชันเองอีกทาง เผื่อวันที่ฐานข้อมูลของ Packagist ยังตามไม่ทัน
- ค้นไฟล์ใน
public/หาphpinfoและสำเนา library ที่ commit ไว้ - เปิด Dependabot alerts เป็นตัวตรวจอีกชั้น วิธีเปิดอยู่ในDependabot คืออะไร
ผมทำงานนี้เป็น job รายวันในแอปดูแลระบบของตัวเอง แต่ cron กับสคริปต์สั้น ๆ ที่ส่งผลเข้า LINE หรือ Telegram ก็ทำได้เหมือนกัน
ใน CI ให้บล็อกเฉพาะตอนที่ lock file เปลี่ยน
ถ้า CI รัน audit แบบบล็อกทุก push วันที่มี advisory ใหม่ออก push ทุกอันจะไม่ผ่าน รวมถึง hotfix ที่ไม่เกี่ยวกันเลย เคยเกิดกับระบบ ERP ตัวหนึ่ง hotfix ที่แก้แค่ composer.lock เพื่ออุดช่องโหว่ของ Laravel ไม่ผ่าน CI เพราะขั้น npm audit เจอ puppeteer กับ zod ระดับ high ใน package-lock.json ที่ค้างมานานบน branch production ต้องอัปเดต lock ฝั่ง npm ก่อน (npm update puppeteer zod โดยไม่แตะ package.json) hotfix จึงผ่าน
ตั้ง CI แบบนี้จะไม่ขวางงานด่วน
- push ที่แก้
composer.lockหรือpackage-lock.jsonและเจอระดับ high ขึ้นไป ให้ CI ไม่ผ่าน ฝั่ง composer ใช้--ignore-severity=low --ignore-severity=mediumฝั่ง npm ใช้--audit-level=high - push อื่นทั้งหมด ให้รัน audit แล้วแสดงเป็น warning ใน log พอ ที่เหลือปล่อยให้การสแกนตามรอบเวลาตามเก็บ
อัปเดต package ให้ audit กลับมาเป็นศูนย์
พอ audit แจ้ง ให้อัปเดตเฉพาะกลุ่ม package ที่ audit แจ้ง ภายในช่วงเวอร์ชันเดิม ไม่ต้อง composer update ทั้งโปรเจกต์
composer update laravel/framework laravel/horizon 'symfony/*' league/commonmark 'filament/*' -W
- ระบุเป็นกลุ่มเมื่อ package ล็อกเวอร์ชันกันเอง Filament กำหนดให้
filament/supportเป็นเวอร์ชันเดียวกับตัวเอง (self.version) ต้องใส่'filament/*'ทั้งกลุ่ม ส่วน Pest ล็อก PHPUnit ไว้ตรงเวอร์ชัน จึงต้องใส่pestphp/pest phpunit/phpunit brianium/paratestไปพร้อมกัน แต่ไม่ต้องเหมาpestphp/*ทั้งหมด - ระวัง wildcard ที่ไปโดน package จาก repository ส่วนตัว โปรเจกต์ที่ใช้ Flux Pro ถ้าใส่
'livewire/*'composer จะพยายามอัปเดต Flux Pro ไปด้วยแล้ว resolve ไม่ผ่าน ให้ใส่livewire/livewireตัวเดียว - ดู
--dry-runก่อนใช้-W-Wยอมให้ dependency ของ package ที่ระบุขยับด้วย บางครั้งขยับข้าม major เช่น Laravel 13.43 รองรับ Guzzle 8 แล้ว ระบบหนึ่งของเราจึงได้ Guzzle 8 ติดมา ตรึงไว้ได้ด้วย--with guzzlehttp/guzzle:^7 - รันเทสต์ทุกครั้ง Laravel 13.43 เรียก
DB::getConnections()ตอนจบแต่ละเทสต์ เทสต์ที่ mock DB facade ทั้งตัวด้วยDB::shouldReceive()จึงพัง แก้โดยเปลี่ยนเป็นDB::partialMock()
จบแล้วรัน composer audit --locked อีกรอบให้เห็นว่าเป็นศูนย์ แล้ว commit แค่ composer.lock กับไฟล์ asset ที่ package publish ออกมา ถ้าอยากรู้ว่าแพตช์ชุด 13.43 แก้อะไรบ้าง และแอปแบบไหนเข้าข่าย ลองอ่านต่อที่ Laravel 13.43 มีอะไรใหม่ ได้ครับ