แพตช์ security ที่มากับรุ่นนี้
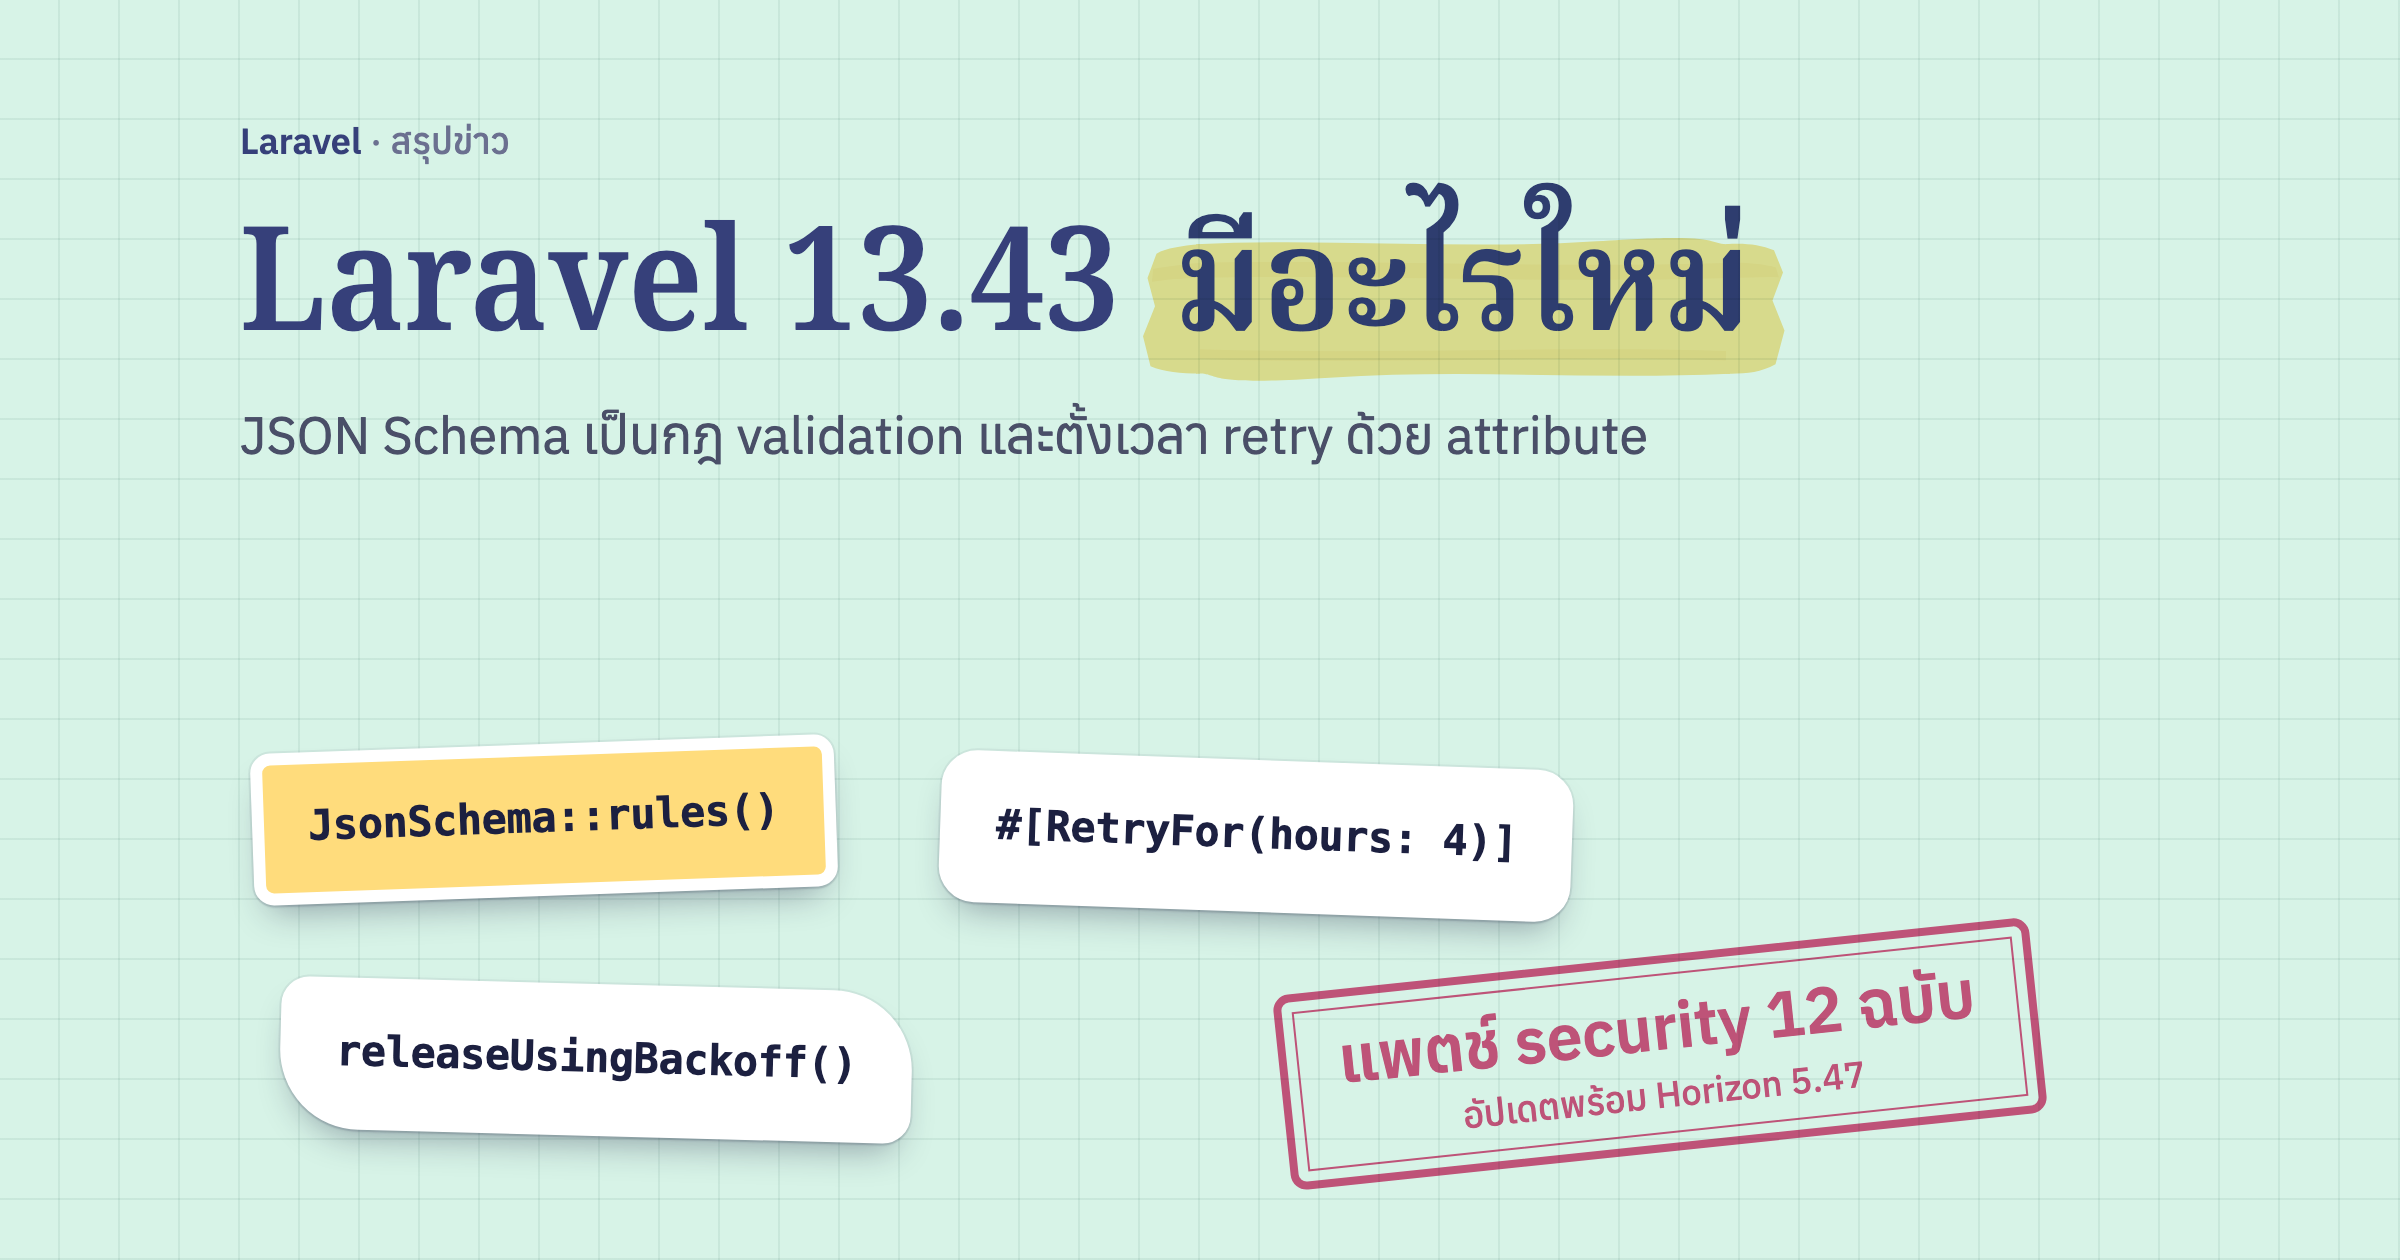
advisory ทั้งหมดอยู่ในแท็บ Security ของ laravel/framework ทุกฉบับยังไม่มีเลข CVE ระดับ CVSS อยู่ระหว่าง 3.1 ถึง 6.8 และแต่ละตัวมีเงื่อนไขของมัน ไม่ใช่ทุกแอปที่เข้าข่าย แต่หลายตัวแตะกฎ validation ที่เราใช้กันทุกวัน จึงควรอัปเดตแทนการไล่เช็คทีละข้อ
validation ที่เราใช้กันทุกวัน
| เรื่อง | แอปที่เข้าข่าย | ถ้ายังอัปเดตไม่ได้ |
|---|---|---|
exists กับ unique ผ่านได้ด้วย 0, false หรือ [0] (GHSA-wwq3) |
MySQL หรือ MariaDB ที่รับ input เป็น JSON และคอลัมน์เป็น string เพราะ MySQL แปลงคอลัมน์เป็นตัวเลขก่อนเทียบ | ใส่ string หรือ integer ไว้หน้า exists |
decimal กิน CPU หลายวินาทีต่อ request (GHSA-h84h) |
ทุกแอปที่ใช้กฎ decimal กับ input จากผู้ใช้ |
ใส่ bail กับ max หรือ digits_between ไว้ก่อน decimal |
email ช้ามากเมื่อเจอโดเมนภาษาอื่นที่ยาวผิดปกติ (GHSA-cvfq) |
แอปที่เปิด extension intl ไว้ |
bail|max:254|email |
ส่งช่องข้อความว่างชื่อเดียวกับไฟล์ แล้วข้ามกฎ image, mimes, max ได้ (GHSA-hxc4) |
ฟอร์มอัปโหลดที่ไฟล์เป็น nullable แล้วอ่านด้วย $request->file() |
ไม่มีทางเลี่ยงที่ง่าย ควรอัปเดต |
ส่งค่า __missing__ แล้วกฎ sometimes ของ field ซ้อนหายไปหมด (GHSA-f3ph) |
field ซ้อนหรือ wildcard เช่น items.*.quantity ที่ใช้ sometimes |
ไม่มี ควรอัปเดต |
where() ใน Rule::exists() กับ Rule::unique() อ่านค่า NULL, NOT_NULL หรือค่าที่ขึ้นต้นด้วย ! เป็นเงื่อนไข (GHSA-ch34) |
แอปที่ให้ผู้ใช้กำหนดค่าใน where() แล้วพึ่งกฎนี้เช็คว่าข้อมูลเป็นของ tenant ตัวเอง |
ใช้ where() แบบ closure |
แถวแรกน่าห่วงที่สุดสำหรับเรา เพราะแอป Laravel ส่วนใหญ่ในไทยใช้ MySQL หรือ MariaDB และแอปที่มี API ให้แอปมือถือหรือหน้าเว็บ React กับ Vue เรียก ก็รับ JSON กันเป็นปกติ ช่องโหว่นี้ไม่ต้องล็อกอินก็ส่งได้
สามแถวแรกที่มีทางเลี่ยงชั่วคราวก็เป็นแนวที่ควรเขียนอยู่แล้ว คือบอกชนิดของค่าก่อนกฎที่ไปถามฐานข้อมูล และจำกัดความยาวก่อนกฎที่ต้องใช้ regex หรือแปลงข้อความ
Blade component และ Eloquent
- XSS ใน attribute ของ component สองฉบับ ฉบับแรกเกิดเมื่อส่ง
Stringableเช่นrequest()->string()เข้า$attributes->merge()(GHSA-hv67) อีกฉบับเกิดกับ<x-dynamic-component>ที่ชี้ไป component แบบ class แล้ว bind ข้อมูลผู้ใช้เข้า attribute ที่ไม่ใช่ parameter ของ constructor (GHSA-9966) หลังอัปเดตให้รันphp artisan view:clearหรือview:cacheใหม่ เพราะ view ที่ compile ไว้แล้วยังเป็นโค้ดชุดเก่า - ข้าม
$guardedได้ด้วยชื่อ attribute ที่สะกดต่างไป เช่นis-adminแทนis_admin(GHSA-6pxv) เข้าข่ายเฉพาะ model ที่ใช้$guardedและมี mutator บน attribute นั้น และเอา$request->all()ไป mass assign ตรง ๆ ถ้าใช้$fillableหรือ$request->validated()อยู่แล้วก็ไม่เข้าข่าย - Sanctum คืน user ผิดคน (GHSA-vfxr) เกิดเมื่อเรียก
auth()->user()ครั้งแรกระหว่างตั้ง relation ที่ eager load อยู่ guard อาจได้ user ที่ id ต่ำสุด ซึ่งมักเป็น admin route ที่ผ่าน middlewareauthมาก่อนไม่เจอปัญหานี้ในการทดสอบของทีม Laravel
ที่เหลือเข้าข่ายเฉพาะบางแอป
- temporary signed URL ไม่หมดอายุ สองฉบับที่ประกาศไปก่อนหน้าหนึ่งสัปดาห์ (GHSA-v5ch, GHSA-6rv8) แก้ไปตั้งแต่ 13.41.0 และ 12.72.0 ฉบับแรกต้องใช้ URL ยาวมากซึ่ง nginx และ Apache ตั้งค่าปกติปฏิเสธไปเองแล้ว
- Markdown ในอีเมลหลุดการ encode (GHSA-5xc4, Low) เฉพาะแอปที่เรียก
Markdown::withSecuredEncoding()และรันview:cache - JSON Schema deserializer กิน memory จนหมด (GHSA-cgwv) เฉพาะแอปที่ให้ผู้ใช้ส่ง schema เข้ามาเอง
นอกจากนี้ยังมี advisory สองฉบับที่ประกาศวันเดียวกัน แต่แก้ไปในรุ่นเก่ากว่านั้นนานแล้ว คือ SQL injection ผ่าน JSON path บน PostgreSQL (GHSA-hmj2, แก้ใน 13.24.0) และ signed URL ของไฟล์บน disk local ที่เอาไปใช้ PUT เขียนทับไฟล์ได้ (GHSA-gvpq, แก้ใน 13.26.0) ใครที่อัปเดตตามรุ่นมาตลอดไม่ต้องทำอะไรเพิ่ม
อัปเดตพร้อม Horizon 5.47
composer update laravel/framework laravel/horizon
php artisan view:clear
framework ประกาศไว้ใน composer.json แล้วว่าไม่ลงคู่กับ laravel/horizon ที่ต่ำกว่า 5.47.0 (PR #62449) ถ้าสั่ง composer update laravel/framework อย่างเดียว Composer จะไม่ยอมขึ้น 13.43 ให้ จึงควรใส่ Horizon ไว้ในคำสั่งเดียวกัน แล้วอย่าลืม horizon:terminate หรือ queue:restart หลัง deploy เพื่อให้ worker ได้โค้ดชุดใหม่
แอปที่ยังอยู่บน Laravel 12 ขึ้นเป็น 12.73.0 ได้เลย แพตช์ชุดเดียวกันมาถึง 12.x ด้วย
แปลง JSON Schema เป็นกฎ validation
Pushpak Chhajed เพิ่ม JsonSchema::rules() (PR #62355) ใครที่เขียน tool ให้ Laravel AI SDK หรือ Laravel MCP จะคุ้นกับการบอกว่า tool รับ input อะไรเป็น JSON Schema แล้วต้องเขียนกฎ validation ชุดเดียวกันซ้ำอีกรอบ รุ่นนี้แปลงจาก schema ได้เลย
use Illuminate\JsonSchema\JsonSchema;

$schema = JsonSchema::object(fn ($schema) => [
    'name' => $schema->string()->max(50)->required(),
    'age' => $schema->integer()->min(18),
    'role' => $schema->string()->enum(['admin', 'user'])->required(),
]);

JsonSchema::rules($schema);

// [
//     'name' => ['required', 'string', 'max:50'],
//     'age' => ['sometimes', RejectEmptyString, 'integer', 'min:18'],
//     'role' => ['required', 'string', Rule::in(['admin', 'user'])],
// ]
ผลที่ได้เป็น array กฎธรรมดา ส่งเข้า Validator::make() หรือคืนจาก rules() ของ form request ได้ field ซ้อนจะออกมาเป็น key แบบจุดอย่าง address.city และ tags.* และรับ schema ที่เป็น array ดิบได้ด้วย รุ่นเดียวกันนี้ยังรองรับ exclusiveMinimum กับ exclusiveMaximum เพิ่มเข้ามา (PR #62496)
ตั้งเวลา retry ของ job ด้วย #[RetryFor]
Francisco Madeira เพิ่ม attribute ให้ queue สองตัว ตัวแรกคือ #[RetryFor] (PR #62434) ใช้แทนเมธอด retryUntil() ที่บอกว่า job นี้ลองใหม่ได้ถึงเมื่อไร
use Illuminate\Queue\Attributes\RetryFor;

// เดิม เขียนเป็นเมธอด
public function retryUntil(): DateTime
{
    return now()->addHours(4);
}

// 13.43 เขียนเป็น attribute บน class
#[RetryFor(hours: 4)]
class ImportProducts implements ShouldQueue {}
ค่าแรกเป็นวินาที หรือส่ง minutes กับ hours แบบระบุชื่อก็ได้ ใช้ได้กับ job, mailable และ notification ที่เข้าคิว และ listener แบบ queued ถ้า class มีเมธอด retryUntil() หรือ property $retryUntil อยู่แล้ว ตัวนั้นยังชนะ attribute
ตัวที่สองคือ releaseUsingBackoff() (PR #62435) เดิม worker เว้นระยะตาม #[Backoff] ให้เฉพาะตอน job โยน exception แต่ job ที่ปล่อยตัวเองกลับเข้าคิวเพื่อรอผล เช่นรอไฟล์ export หรือรอสถานะการชำระเงินจาก payment gateway ต้องคำนวณ delay เอง ตอนนี้เรียกเมธอดนี้แล้วได้ delay ตามลำดับใน #[Backoff] ของรอบนั้น
#[Backoff(5, 15, 60, 300)]
class WaitForExport implements ShouldQueue
{
    use InteractsWithQueue;

    public function handle(): void
    {
        if (! $this->export->isReady()) {
            return $this->releaseUsingBackoff();
        }

        $this->export->download();
    }
}
พอจำนวนรอบเกินรายการ ทุกรอบหลังจากนั้นจะใช้ค่าสุดท้าย ใช้คู่กับ #[RetryFor] ก็จะได้ job ที่รอเป็นระยะห่างขึ้นเรื่อย ๆ และเลิกเองเมื่อครบเวลา เรื่องที่ว่าทำไมควรเว้นระยะแบบนี้ เคยเขียนไว้ในโพสต์เรื่องตั้ง retry ไม่ให้ซ้ำเติมตอน API ปลายทางช้า
ของที่เพิ่มอีกเล็กน้อย
RawTemplateสำหรับ inline component (PR #62419) เดิมถ้าrender()คืน string ที่ไม่ใช่ชื่อ view Blade จะ compile string นั้นเป็น template ถ้ามีข้อมูลจากผู้ใช้ปนอยู่ ไวยากรณ์ Blade ในนั้นก็รันบนเซิร์ฟเวอร์ได้RawTemplateบอกชัดว่าตั้งใจให้เป็น template และ PHPStan เตือนได้ถ้าประกอบ string จากตัวแปร stub ของmake:component --inlineเปลี่ยนมาใช้ตัวนี้แล้ว ส่วนการคืน string แบบเดิมยังใช้ได้ใน Laravel 13DB::withoutAffectingStickiness()(PR #62465) แอปที่เปิดstickyกับ read replica พอเขียนข้อมูลครั้งเดียว query ที่เหลือของ request จะไปอ่านจากเครื่องหลักหมด ถ้าการเขียนนั้นไม่เกี่ยวกับสิ่งที่อ่านต่อ เช่นบันทึกเวลาเริ่มงาน ครอบด้วยเมธอดนี้แล้ว query ถัดไปยังอ่านจาก replica ต่อจากเรื่อง read replica ใน 13.38str()->isBlank()และisNotBlank()(PR #62415) ใช้กฎเดียวกับ helperblank()เช่นstr($bio)->stripTags()->isBlank()- Predis ลองคำสั่งใหม่หลัง connection หลุด (PR #62406) เฉพาะคำสั่งที่ส่งซ้ำได้โดยไม่เกิดผลซ้ำ
ของที่แก้ใน 13.43
not_regexผ่านเมื่อ pattern เองพัง (PR #62427) ตอนนี้ไม่ผ่านแล้วexistsกับuniqueเก็บwhere()บนคอลัมน์เดียวกันครบทุกตัว (PR #62442) เดิมตัวหลังทับตัวแรกtouch()บน query ที่มี join ไม่ error เรื่องupdated_atกำกวมแล้ว (PR #62412)migrate:freshบน PostgreSQL ข้ามตารางของ extension เช่น PostGIS (PR #62460)trans_choice()อ่านเงื่อนไขหลัง" | "ครบ (PR #62519)withCasts()บน relation มีผลกับRelation::create()ด้วย (PR #62517)
ตัวอย่างโค้ดครบทุกฟีเจอร์และรายการ PR ทั้งหมดอยู่ในโพสต์ต้นฉบับของ Laravel News ครับ