แพตช์มาตามรอบที่ประกาศไว้ล่วงหน้า
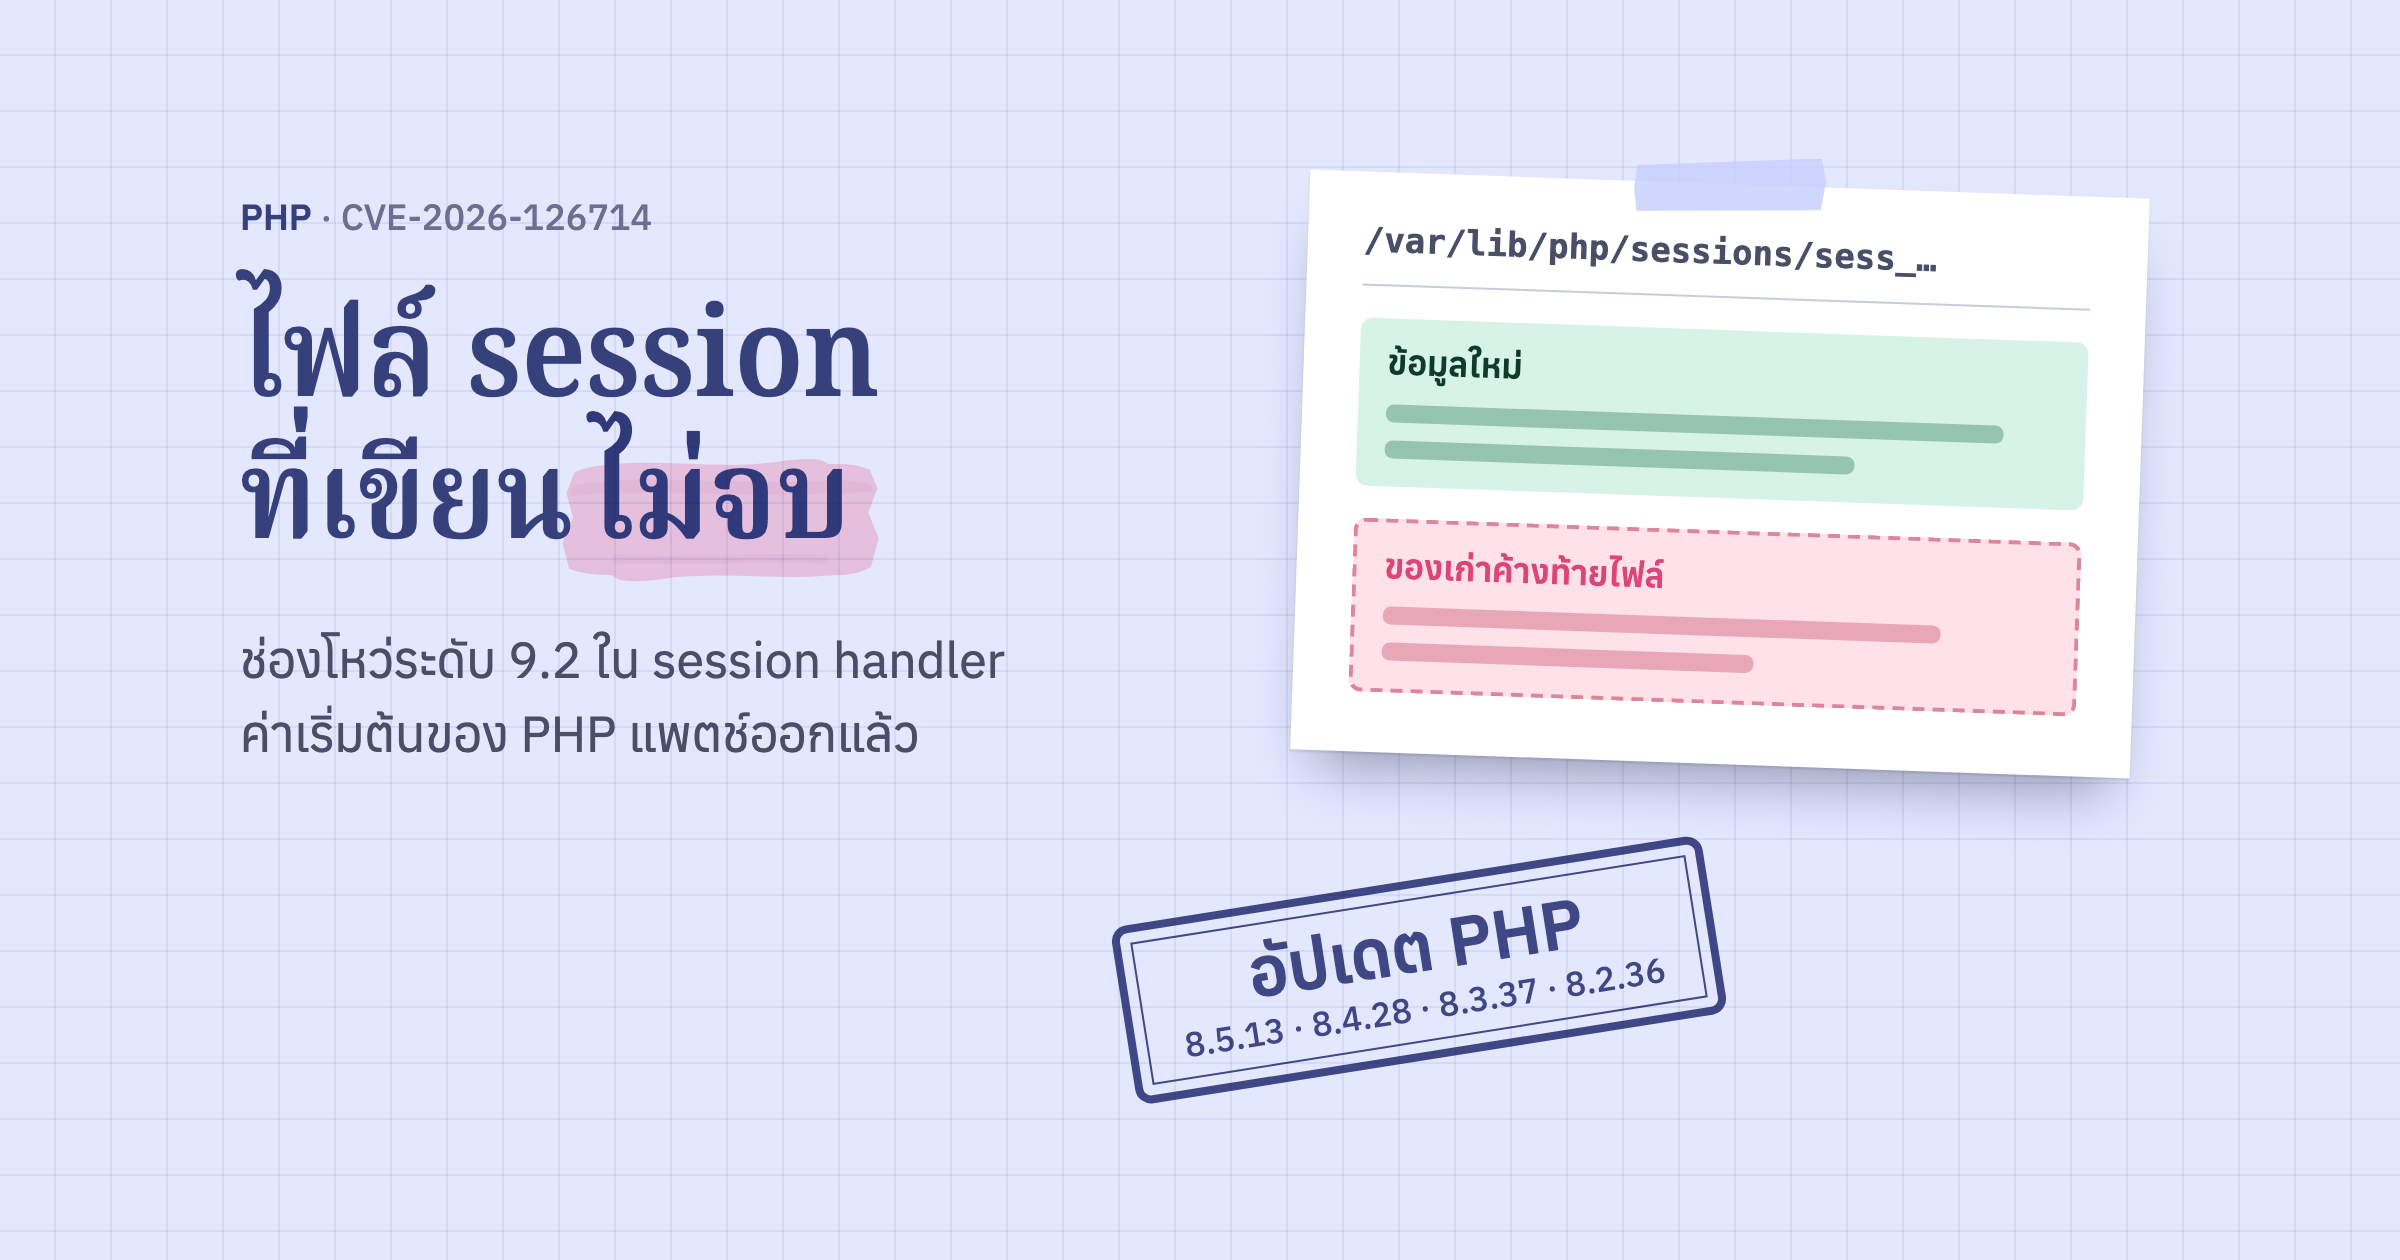
เมื่อวันที่ 18 พ.ย. php.net ประกาศว่าจะออกแพตช์ระดับ CRITICAL ในคืนถัดมา พอถึงเวลา PHP ก็ออกครบทุก branch ที่ยังดูแลอยู่ ตัวที่ร้ายแรงที่สุดในชุดนี้คือ CVE-2026-126714 (GHSA-fm2m-fjf5-v3cp)
| branch | เวอร์ชันที่แก้แล้ว |
|---|---|
| 8.5 | 8.5.13 |
| 8.4 | 8.4.28 |
| 8.3 | 8.3.37 |
| 8.2 | 8.2.36 |
| 8.6 | 8.6.0 ที่ออกวันเดียวกัน มีแพตช์นี้อยู่แล้วตาม ChangeLog |
ชุดเดียวกันนี้แก้ CVE-2026-115560 ที่ php.net แจ้งไว้เมื่อเดือนที่แล้วด้วย และมีอีกหลาย CVE รวมถึงของ PHP-FPM เครื่องที่ยังรัน 8.1 หรือต่ำกว่าจะไม่ได้แพตช์ชุดนี้ ส่วน 8.2 เหลือ security support ถึงวันที่ 31 ธ.ค. 2569 เท่านั้น
ประกาศล่วงหน้าบอกว่าตัวระดับ CRITICAL "ต้องตั้งค่าไม่ปกติหรือติดตั้งแบบที่ไม่ค่อยพบ" แต่ advisory ฉบับจริงของ CVE นี้ระบุว่ากระทบ handler files ที่เป็นค่าเริ่มต้น ถ้าเราเลื่อนการอัปเดตไว้เพราะอ่านประกาศล่วงหน้า ให้ยึดตาม advisory แทน
ไฟล์ session ที่เขียนไม่จบอาจเหลือข้อมูลสอง session ปนกัน
PHP เก็บ session เป็นไฟล์ไว้ในโฟลเดอร์ตาม session.save_path ตอนจบ request PHP จะแปลง $_SESSION เป็นข้อความแล้วเขียนทับไฟล์เดิม ปัญหาคือโค้ดเดิมเขียนข้อมูลใหม่ทับลงไปโดยไม่ล้างไฟล์ก่อน ถ้าการเขียนหยุดกลางทาง ไฟล์จะมีข้อมูลใหม่อยู่ข้างหน้าและข้อมูลเก่าค้างอยู่ข้างหลัง
advisory บอกว่าผู้โจมตีที่ใส่ข้อมูลลง session ได้ และทำให้การเขียนหยุดในจังหวะที่เหมาะ จะทำให้ PHP อ่านไฟล์นั้นกลับเป็น object ตามที่เขากำหนดในครั้งถัดไปที่เปิด session จากตรงนั้นไปถึงการรันโค้ดบนเซิร์ฟเวอร์ได้ ด้วยสิทธิ์ของ PHP worker โค้ดส่วนนี้อยู่ใน PHP มาตั้งแต่ 4.1.0
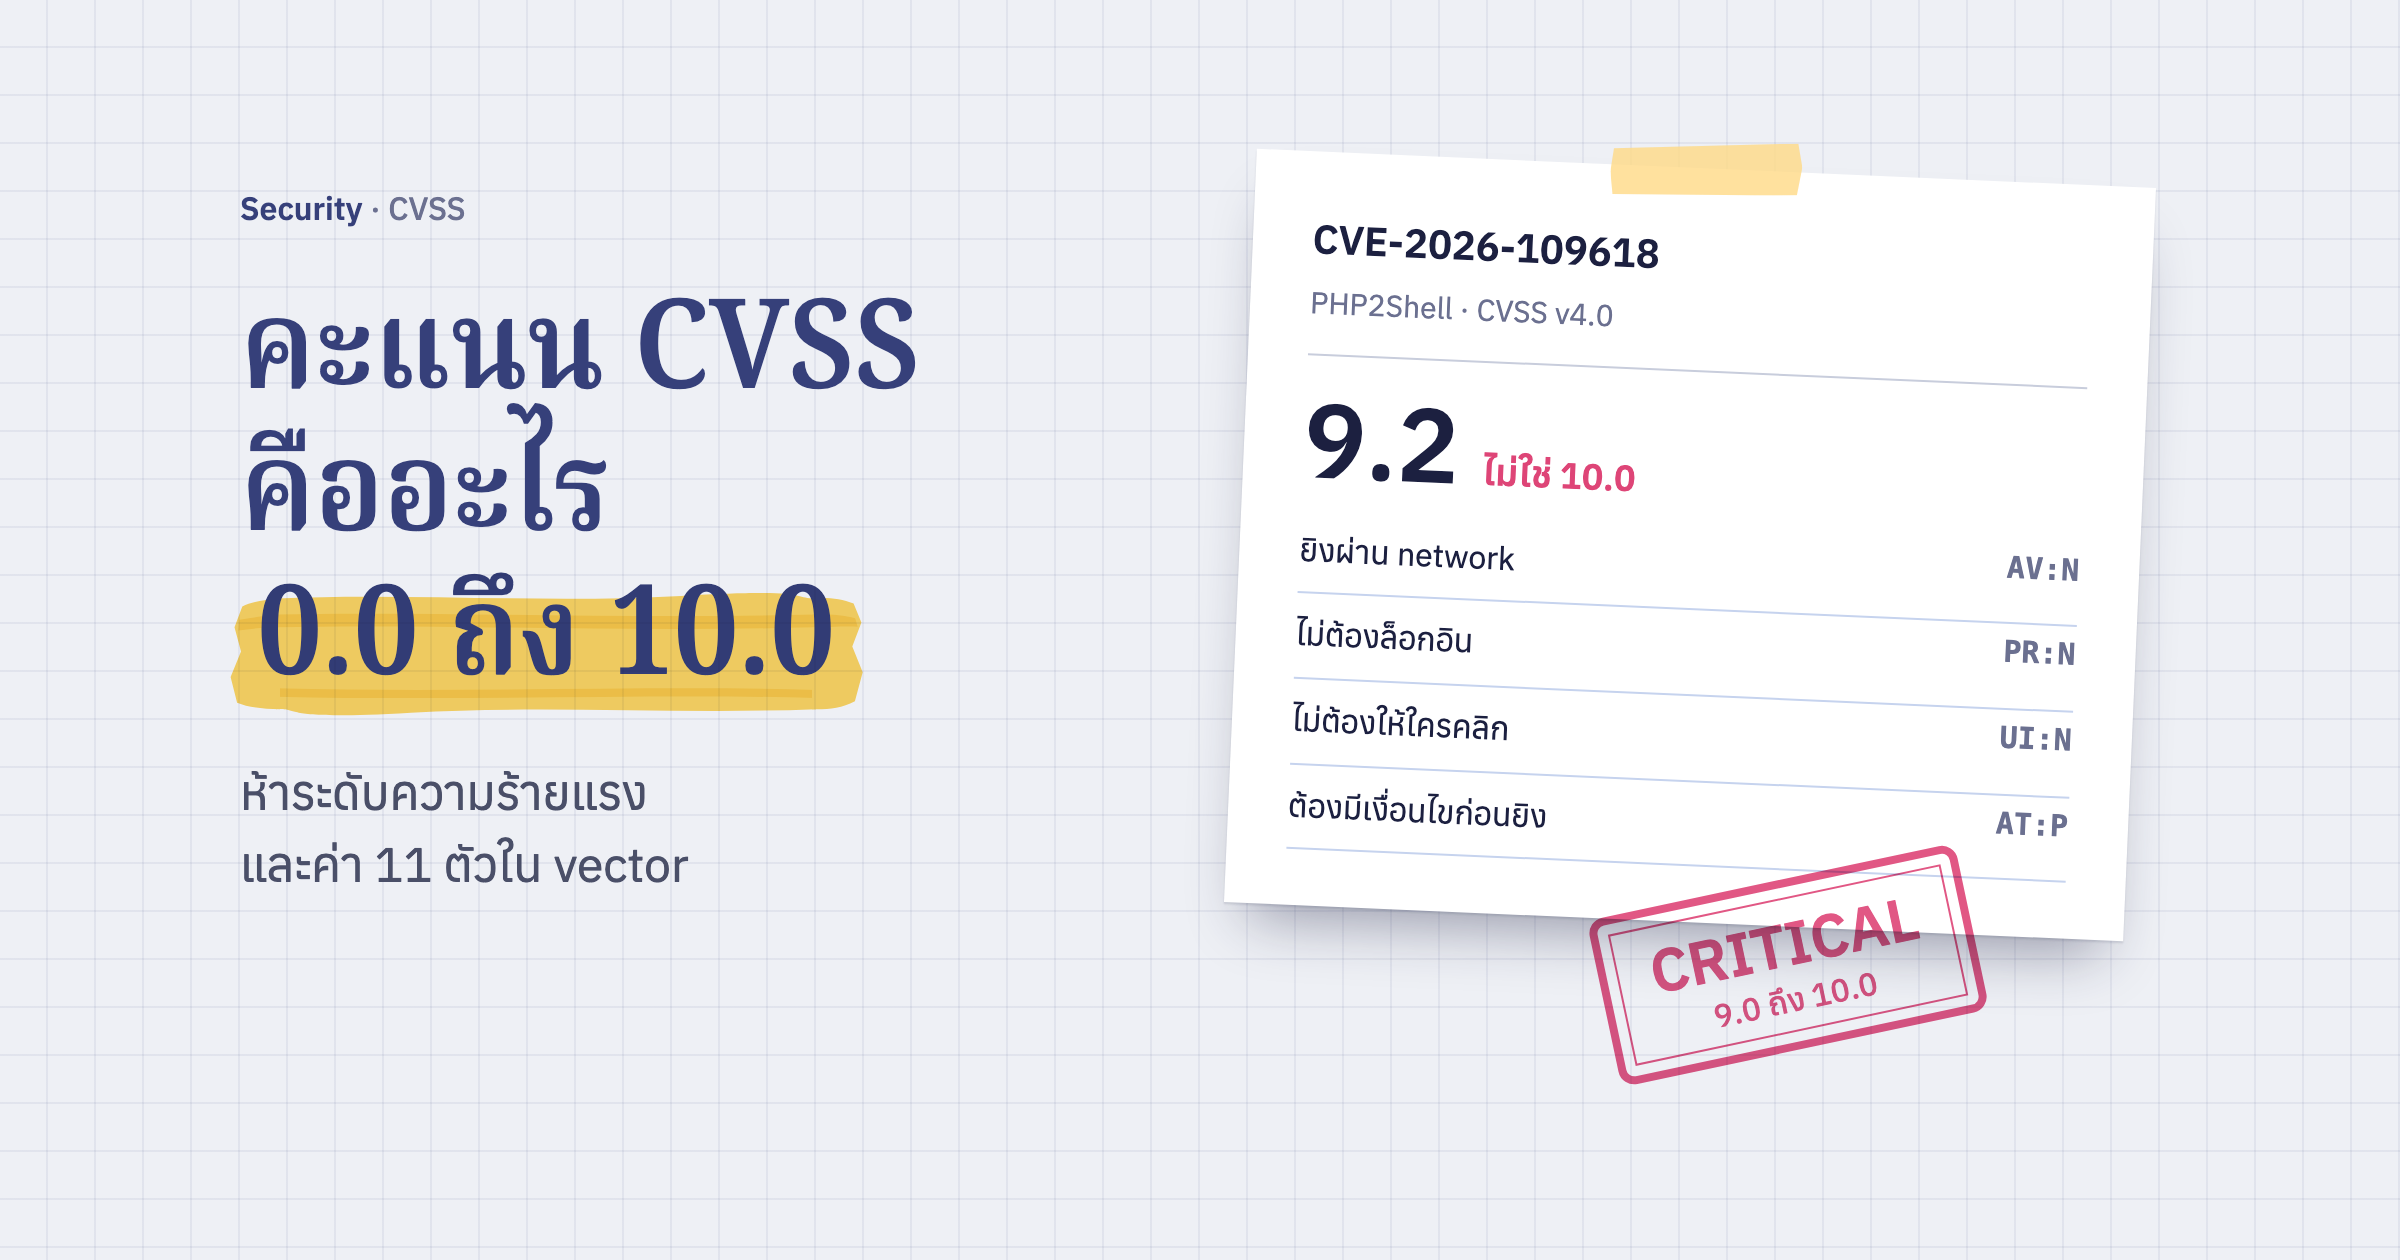
คะแนน 9.2 มีค่า AT:P ซึ่งแปลว่าต้องมีเงื่อนไขบางอย่างเกิดขึ้นก่อน ในที่นี้คือจังหวะที่การเขียนถูกขัด แต่ไม่ต้องล็อกอินและไม่ต้องให้ผู้ใช้กดอะไร ตอนที่เขียนยังไม่มีรายงานว่ามีคนเอาไปใช้โจมตีจริง
ตัวแก้ก็ตรงไปตรงมา PHP จะล้างไฟล์ให้ว่างก่อนเขียนข้อมูลใหม่ และยกเลิกการเขียนถ้าล้างไม่สำเร็จ การเขียนที่ถูกขัดยังทำให้ข้อมูล session หายได้ แต่จะไม่เหลือข้อมูลเก่าค้างท้ายไฟล์อีก
แอป Laravel ไม่ได้รอดเพราะใช้ session ของตัวเอง
ตอน CVE-2026-115560 แอป Laravel ไม่เข้าข่าย เพราะเงื่อนไขอยู่ที่โค้ดของแอปที่สลับ serialize handler แล้วเรียก session_start() เอง รอบนี้ต่างออกไป
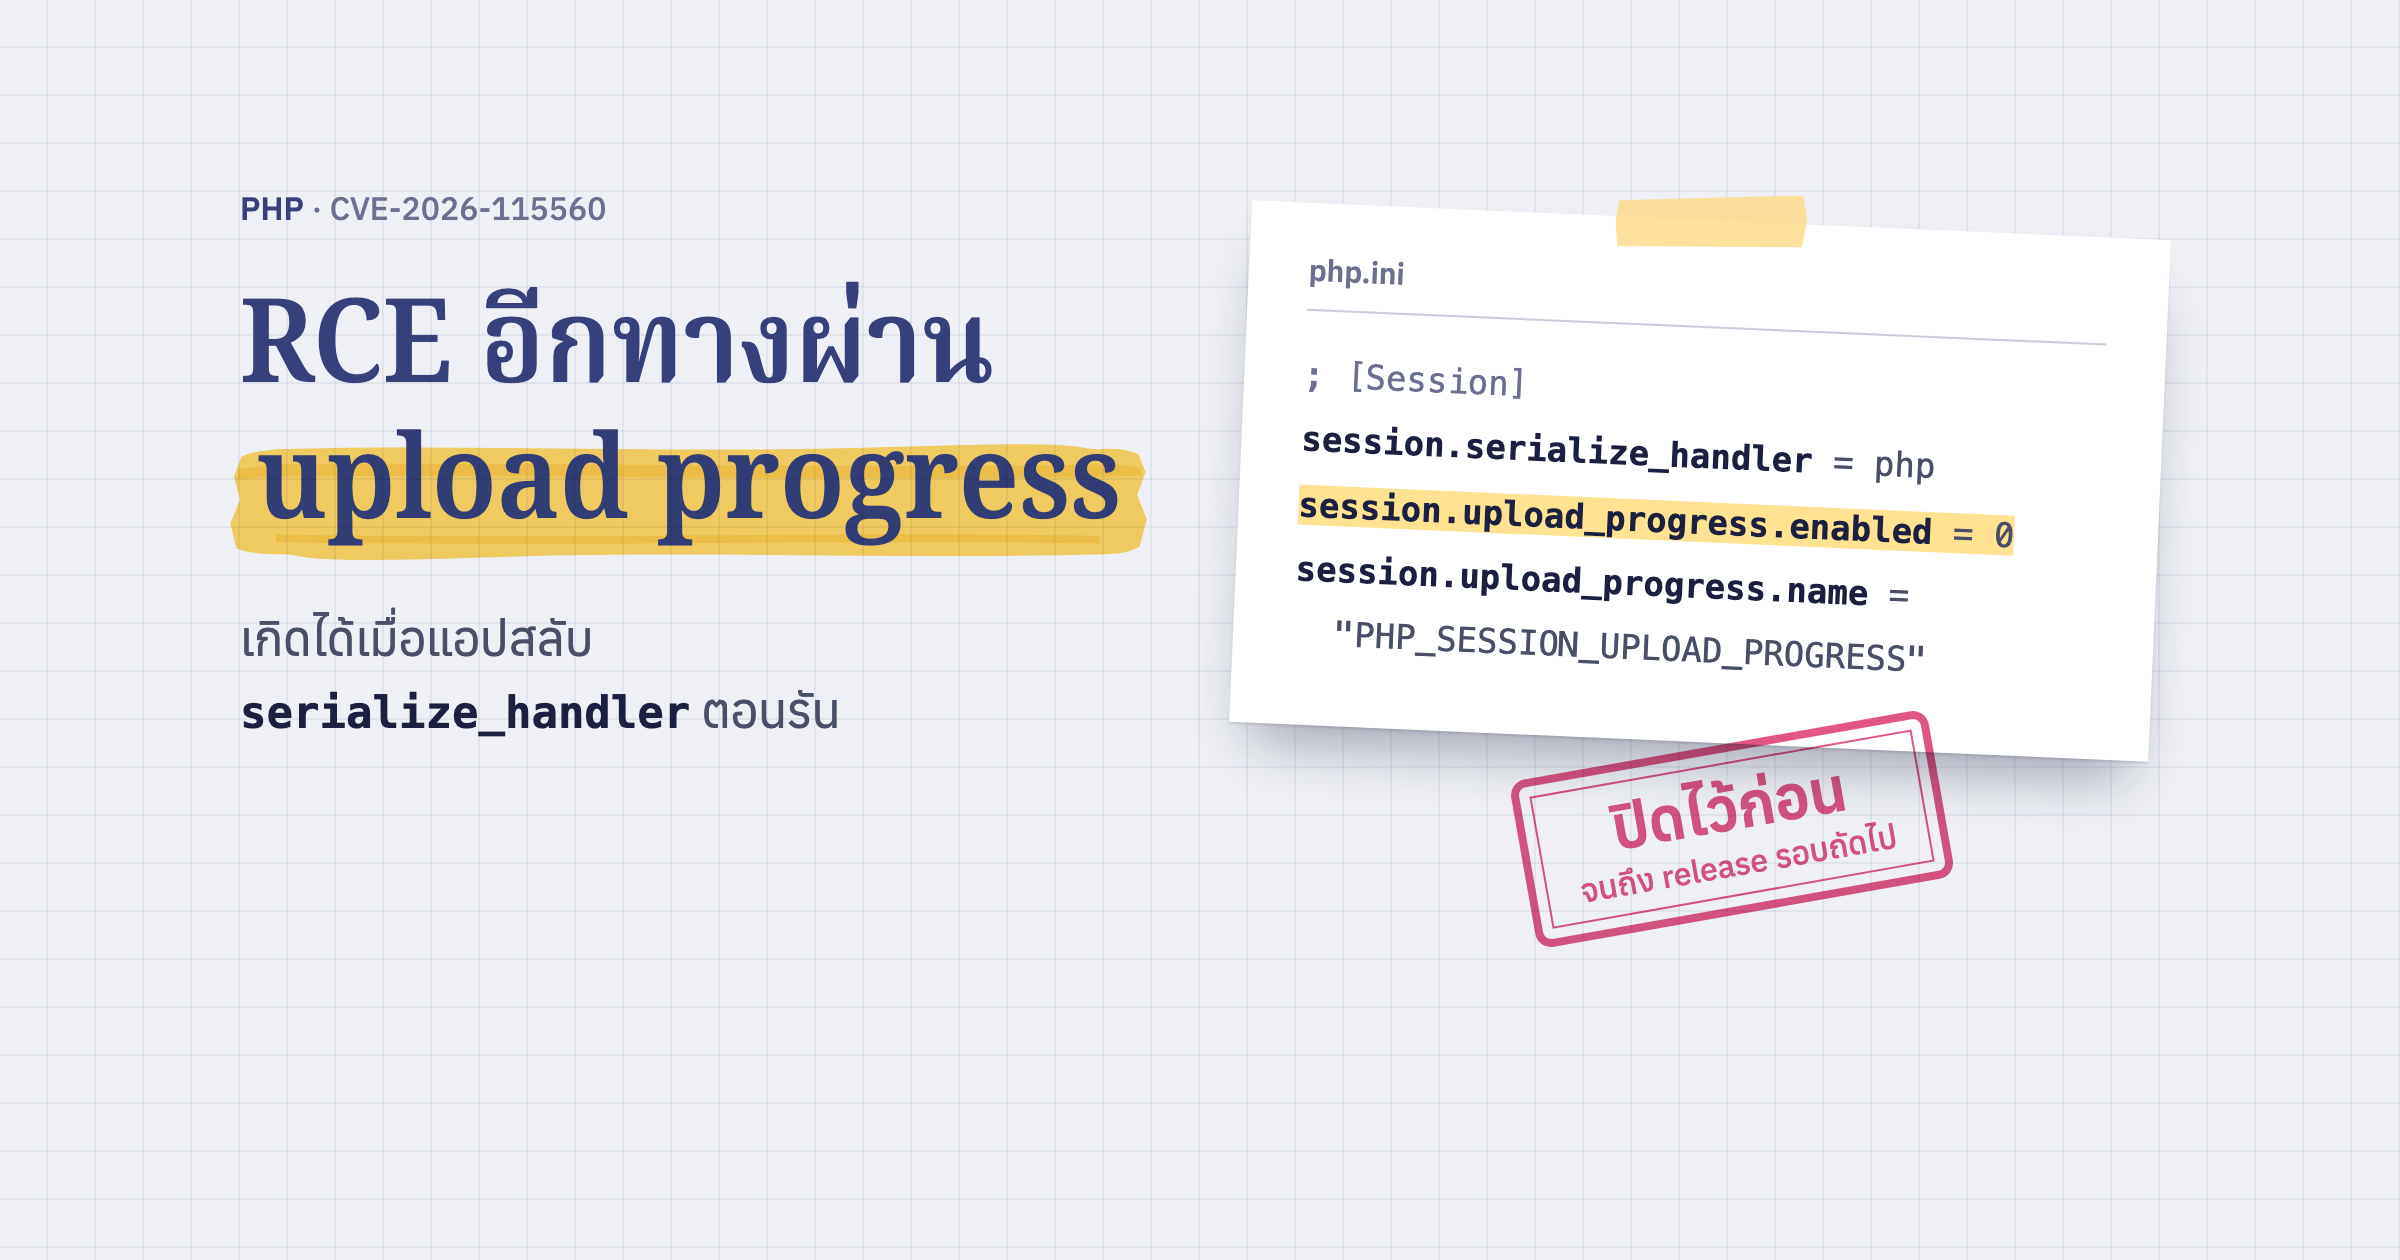
advisory ยก session upload progress เป็นทางหนึ่งที่ client ส่งข้อมูลเข้าไปอยู่ใน session ได้ผ่านการอัปโหลดไฟล์ คู่มือของ PHP บอกว่าข้อมูล progress นี้ PHP เขียนลง session ก่อนสคริปต์ใดจะเริ่มรัน และใช้ save handler ตามที่ตั้งไว้ใน ini เสมอ ค่าเริ่มต้นของ session.upload_progress.enabled คือ 1 และของ session.save_handler คือ files
เมื่อเป็นแบบนั้น การที่ Laravel เก็บ session ของตัวเองผ่าน driver ใน config/session.php จึงไม่ได้กันทางนี้ เพราะ PHP ทำงานส่วนนี้เสร็จก่อนจะถึง Laravel ด้วยซ้ำ เราจึงควรนับแอป Laravel บนเครื่องที่ยังเปิด upload progress ไว้ว่าเข้าข่าย เหมือนเว็บ PHP ทั่วไป
ทาง upload progress ไม่ใช่ทางเดียว advisory บอกว่าแอปที่เอาข้อความยาว ๆ จากผู้ใช้ไปเก็บใน session ของ PHP ก็เข้าข่ายได้ ปิด upload progress จึงตัดได้เฉพาะทางนั้น ส่วนการแก้จริงคือการอัปเดต PHP
อัปเดตแล้ว restart PHP-FPM ทุกตัว
ขั้นตอนเหมือนตอน PHP2Shell ทุกอย่าง ซึ่งเขียนไว้ละเอียดในโพสต์วิธีตรวจว่าเว็บแพตช์ครบแล้วหรือยัง สรุปสั้น ๆ ตามช่องทางที่ลง PHP มา
- Ubuntu กับ ondrej PPA แพ็กเกจของ 8.5 กับ 8.4 build เสร็จภายในไม่กี่ชั่วโมงหลัง php.net ปล่อย อัปเดตผ่าน
aptแล้ว restart PHP-FPM ทุกเวอร์ชันที่มีบนเครื่อง - แพ็กเกจของ Ubuntu หรือ Debian เอง ออกตามหลัง php.net และเลขเวอร์ชันอาจไม่เปลี่ยนเพราะเขา backport แพตช์เข้าเวอร์ชันเดิม ให้ดูประกาศของ distro แทนการดูแค่
php -v - Docker ใน repo ของ image ทางการ 8.5 ขยับเป็น 8.5.13 แล้ว ให้ pull image ใหม่แล้ว build ใหม่
- Homebrew บน macOS ตอนที่เขียน
[email protected]กับ[email protected]ได้เวอร์ชันใหม่แล้ว แต่phpที่เป็น 8.5 ยังอยู่ 8.5.12 เครื่องที่ใช้พัฒนาเท่านั้นก็รอได้ - shared hosting อย่าง cPanel หรือ DirectAdmin เป็นงานของผู้ให้บริการ ถ้าแผงควบคุมยังไม่มีเวอร์ชันใหม่ให้เลือก ส่ง ticket ถามได้เลย
แพตช์มีผลเมื่อ PHP-FPM restart แล้วเท่านั้น php -v บอกแค่เวอร์ชันของ PHP CLI ตัวที่ต้องดูคือตัวที่ nginx ส่ง request ไปหาตาม fastcgi_pass ทางนี้เป็นเรื่องของ web request ล้วน ๆ queue worker ที่รันผ่าน CLI จึงไม่ได้รับ upload progress แต่ก็ควร queue:restart หลังอัปเดตตามปกติอยู่แล้ว
ปิด upload progress ไว้ระหว่างรอแพตช์
ถ้ายังอัปเดตไม่ได้ทันที advisory แนะนำให้ปิด session.upload_progress.enabled ที่ระดับเซิร์ฟเวอร์ ใครที่ตั้งไว้แล้วตั้งแต่ PHP2Shell หรือ CVE-2026-115560 ก็คงไว้แบบเดิม หลังอัปเดตแล้วก็ไม่จำเป็นต้องถอดออก เพราะแอป Laravel ไม่ได้ใช้ฟีเจอร์นี้ แถบ progress ตอนอัปโหลดมาจาก JavaScript ฝั่ง browser
php_admin_value[session.upload_progress.enabled] = 0
ตั้งใน pool ของ PHP-FPM หรือใน php.ini ไม่ใช่ ini_set() หรือ .user.ini เพราะ PHP อ่านค่านี้ก่อนรับ request แล้ว restart PHP-FPM ให้ worker ทุกตัวอ่านค่าใหม่
สำหรับเว็บ PHP เก่าที่ยังใช้ session_start() และ handler files advisory แนะนำอีกสองทาง คือเก็บข้อมูลจากผู้ใช้ลง session ให้น้อยที่สุด และย้ายไปใช้ที่เก็บ session ที่เขียนทับทั้งก้อนในครั้งเดียว ซึ่งไม่โดนบั๊กของการเขียนไฟล์ตัวนี้ แต่ทั้งสองทางเป็นแค่การลดความเสี่ยง ไม่ได้แทนการอัปเดต
ที่มาของชื่อ phpAfterShell และรายละเอียดจากฝั่งนักวิจัย อ่านต่อได้ที่บทความต้นฉบับบน PHP News ครับ