การล็อกอินบางครั้งดูแปลกแม้รหัสผ่านจะถูก
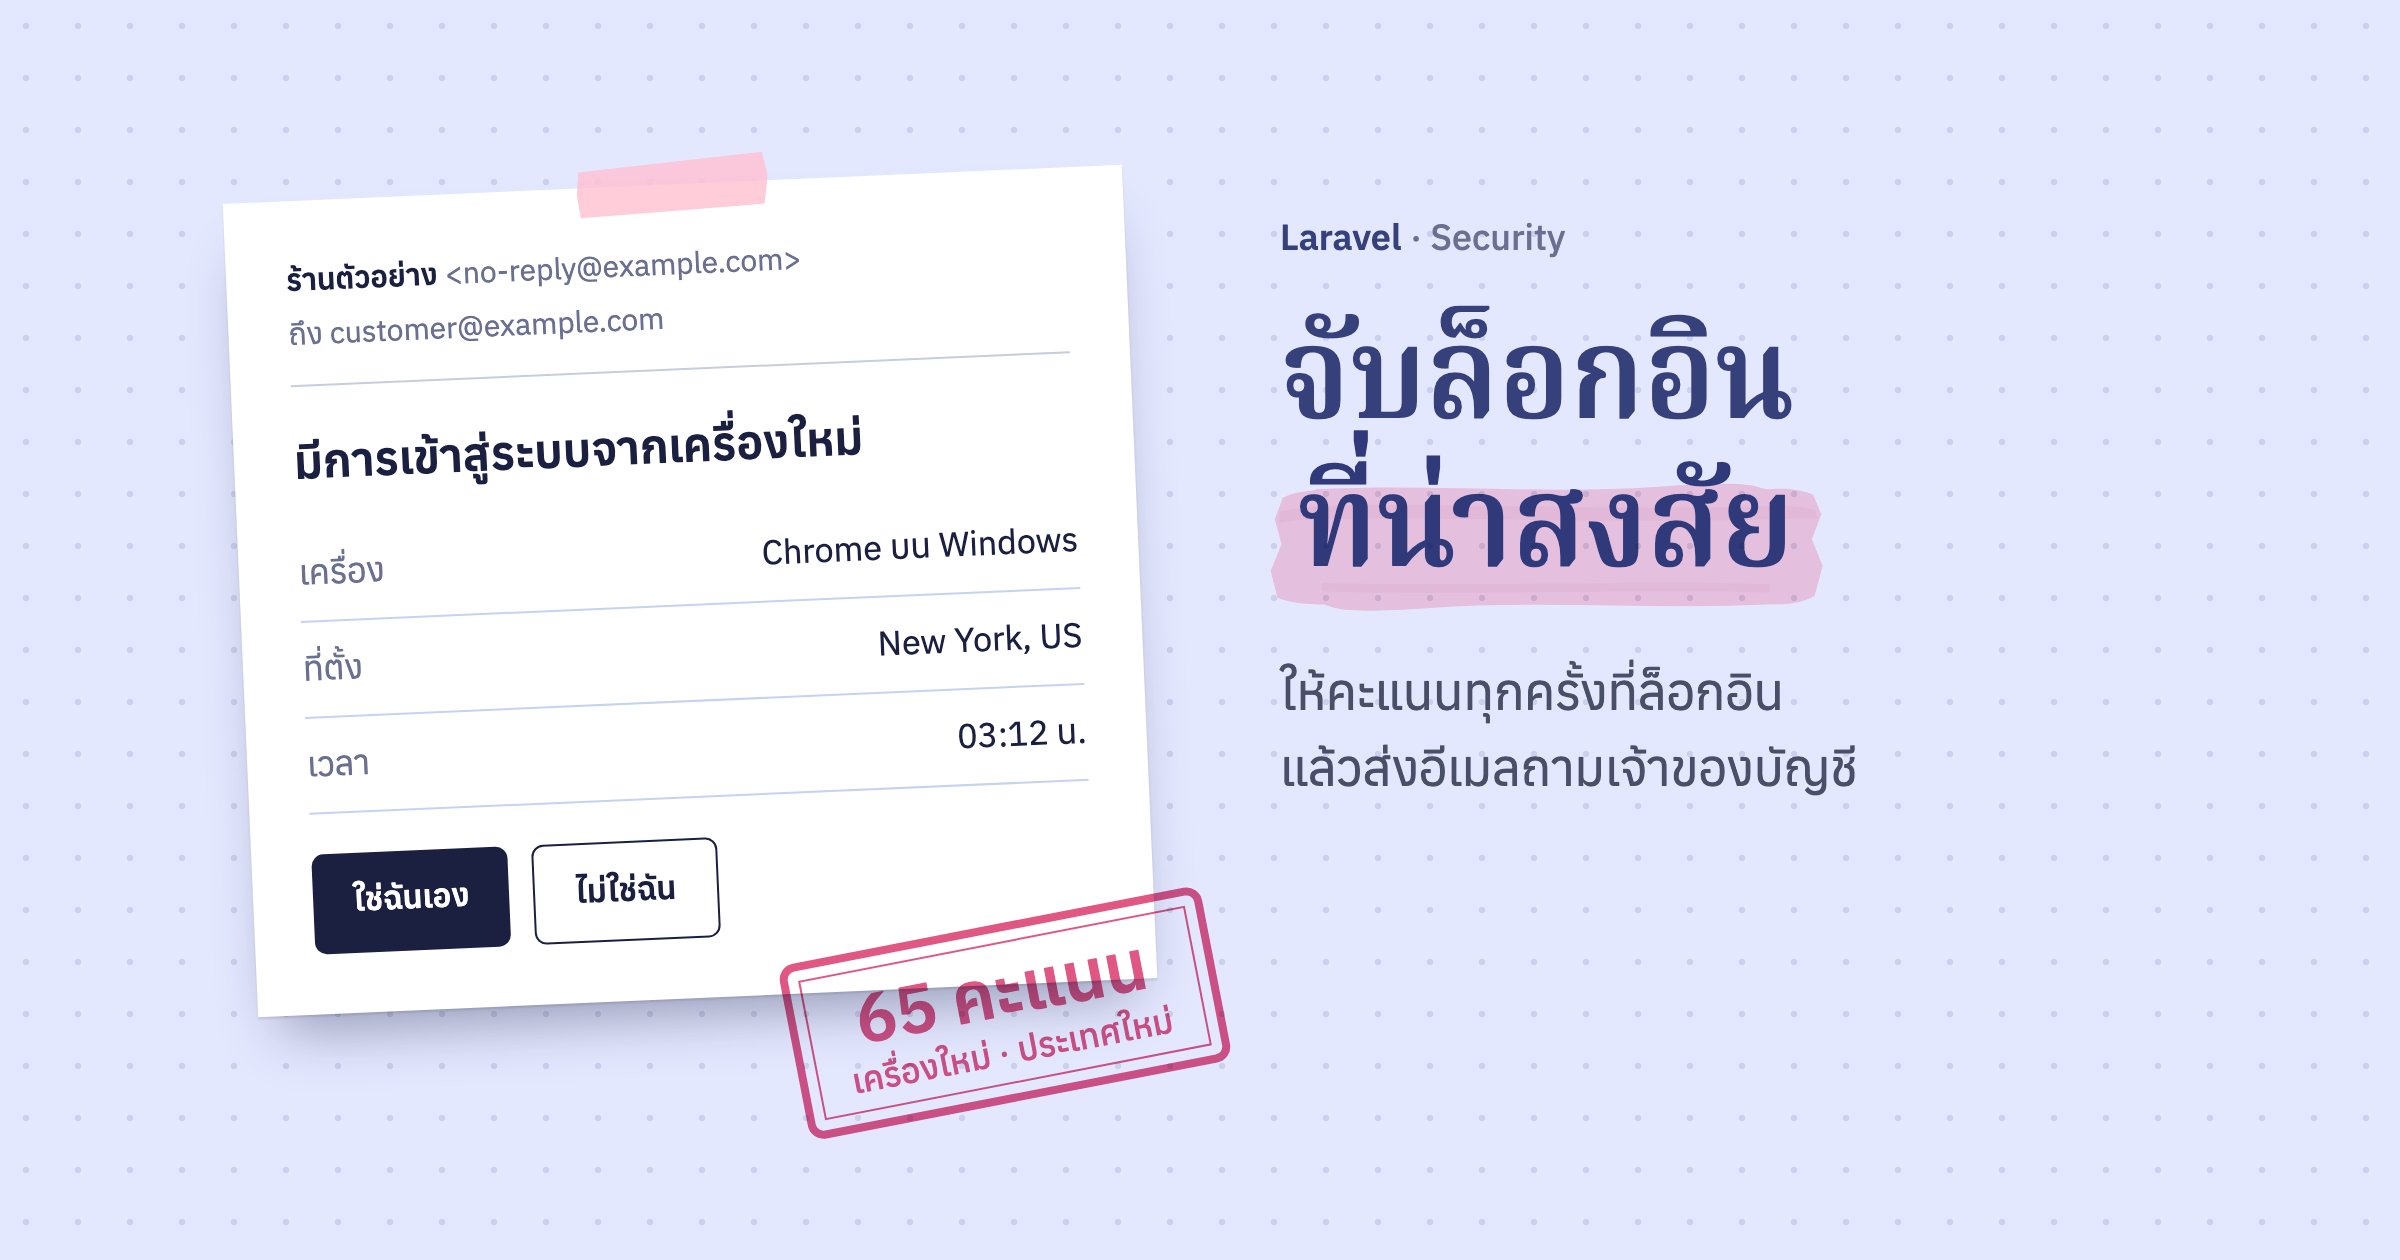
ลองนึกถึงลูกค้าที่ล็อกอินจากกรุงเทพฯ ทุกวัน แล้ววันหนึ่งมีการล็อกอินสำเร็จจากเครื่องที่ไม่เคยเห็น ในประเทศที่ไม่เคยเข้ามาก่อน ถ้าลูกค้ากำลังเที่ยวต่างประเทศก็เป็นเรื่องปกติ แต่ถ้ายังนั่งอยู่บ้าน แปลว่ามีคนอื่นได้รหัสผ่านไปแล้ว อาจจากเว็บอื่นที่รหัสรั่วแล้วลูกค้าใช้รหัสเดียวกัน
เว็บใหญ่ ๆ อย่าง Google จะส่งอีเมลมาถามว่า "ใช่คุณหรือเปล่า" ในกรณีแบบนี้ แอป Laravel ทั่วไปไม่มีให้ ถ้าอยากได้ก็ต้องเขียนเก็บประวัติการล็อกอินและเทียบเอง แพ็กเกจนี้ทำส่วนนั้นให้ ดักจาก event Login และ Failed ของ Laravel จึงใช้ได้กับ Breeze, Jetstream, Fortify หรือ controller ล็อกอินที่เขียนเอง โดยไม่ต้องแก้โค้ดล็อกอิน
สัญญาณแต่ละตัวมีคะแนนของตัวเอง
ทุกครั้งที่ล็อกอินสำเร็จ แพ็กเกจจะรันชุดตรวจ (check) ตัวไหนเห็นว่าแปลกก็บวกคะแนนเข้าไป ชุดตรวจใน DefaultPreset และคะแนนเริ่มต้นเป็นแบบนี้
| สัญญาณ | ตรวจอะไร | คะแนน |
|---|---|---|
| เครื่องใหม่ | browser นี้ไม่เคยล็อกอินบัญชีนี้มาก่อน | 25 |
| IP ใหม่ | IP นี้ไม่เคยใช้กับบัญชีนี้ | 10 |
| ประเทศใหม่ | ประเทศที่ไม่เคยล็อกอินมาก่อน | 30 |
| เดินทางเร็วเกินจริง | ล็อกอินจากสองที่ห่างกันเกินกว่าจะไปถึงได้ในเวลานั้น | 60 |
| ล็อกอินผิดหลายครั้ง | ผิด 5 ครั้งภายใน 15 นาทีก่อนเข้าได้ | 30 |
| credential stuffing | มีคนลองรหัสกับหลายบัญชีจากที่เดียว | 40 |
| user agent แปลก | browser ที่ดูเหมือนสคริปต์มากกว่าคน | 20 |
คำว่า credential stuffing คือเอารายชื่อ email กับรหัสผ่านที่รั่วจากเว็บอื่นมาไล่ลองกับเว็บเรา ได้ผลเพราะคนจำนวนมากใช้รหัสเดียวกันหลายเว็บ
"เครื่อง" ในที่นี้ไม่ได้ดูจาก user agent อย่างเดียว ค่าเริ่มต้นใช้ cookie ที่เข้ารหัสไว้ใน browser จึงแยกเครื่องสองเครื่องที่ใช้ Chrome รุ่นเดียวกันออกจากกันได้ อัปเดต browser แล้วยังนับเป็นเครื่องเดิม แต่ถ้าล้าง cookie จะกลายเป็นเครื่องใหม่
คะแนนรวมตัดสินว่าจะส่งอีเมลหรือบล็อก
คะแนนรวมถึง 40 นับเป็นความเสี่ยงปานกลาง ถึง 70 นับเป็นความเสี่ยงสูง ตัวอย่างในบทความต้นฉบับคือบัญชีที่ปกติล็อกอินจากเมือง Antwerp แล้วมีการล็อกอินจากแล็ปท็อปใหม่ในนิวยอร์ก ได้ เครื่องใหม่ 25 + IP ใหม่ 10 + ประเทศใหม่ 30 รวม 65 เป็นความเสี่ยงปานกลาง ระบบจึงส่งอีเมลถามเจ้าของบัญชี
สิ่งที่ทำได้เมื่อถึงแต่ละระดับมีสามแบบ
- ส่งอีเมลหาเจ้าของบัญชี (
NotifyUserAction) ส่งเข้า queue จึงต้องมี queue worker รันอยู่ หรือตั้ง queue เป็นsync - บล็อกการล็อกอิน (
BlockLoginAction) ล็อกเอาต์แล้วแสดงข้อความ error ที่ช่อง email ใช้ได้กับการล็อกอินแบบ session เท่านั้น - ทำอย่างอื่นเอง เช่น ขอรหัส OTP เพิ่ม หรือแจ้งทีมดูแลระบบทาง LINE ด้วยการเขียน action ของตัวเอง
ทั้งสองระดับรันแยกกัน ความเสี่ยงสูงจะรันเฉพาะ action ของระดับสูง ถ้าอยากให้ส่งอีเมลทั้งสองระดับต้องใส่ไว้ทั้งสองที่
ติดตั้งแล้วเริ่มจากโหมดเฝ้าดูก่อน
แพ็กเกจต้องการ PHP 8.4 ขึ้นไป และ Laravel 11 ถึง 13
composer require spatie/laravel-suspicious-login
php artisan suspicious-login:install
คำสั่ง install จะ publish ไฟล์ config กับ migration ของตาราง login_attempts แล้วถามว่าจะ migrate เลยไหม จากนั้นแพ็กเกจจะบันทึกทุกการล็อกอิน ทั้งสำเร็จและไม่สำเร็จ พร้อมคะแนนและเหตุผล ดูประวัติการล็อกอินของผู้ใช้แต่ละคนย้อนหลังได้
สำหรับแอปที่มีผู้ใช้อยู่แล้ว README แนะนำให้เริ่มที่ MonitorOnlyPreset ก่อน โหมดนี้ให้คะแนนและยิง event แต่ไม่ส่งอีเมลและไม่บล็อก เปิดไว้สักพักแล้วดูว่าคะแนนที่ได้ตรงกับความรู้สึกไหม ผู้ใช้ที่ต่อ VPN หรือเดินทางบ่อยจะโดนสัญญาณประเทศใหม่เป็นประจำ ถ้าเปิดบล็อกเลยตั้งแต่วันแรก คนกลุ่มนี้จะเข้าระบบไม่ได้
เขียนกฎเองสำหรับบัญชีที่สิทธิ์สูง
บัญชีแอดมินควรเข้มกว่าลูกค้าทั่วไป ทำได้ด้วยการเขียน preset ของตัวเอง ตัวอย่างนี้ดัดแปลงจาก README ให้แอดมินล็อกอินได้เฉพาะจากในประเทศไทย และบล็อกเมื่อความเสี่ยงสูง
class AdminPreset extends Preset
{
    public function checks(): array
    {
        return [
            NewDeviceCheck::new()->score(30),
            ImpossibleTravelCheck::new()->score(60),
            CountryCheck::new()->onlyAllow(['TH'])->score(60),
        ];
    }

    public function onMediumRisk(): Action|array
    {
        return NotifyUserAction::new();
    }

    public function onHighRisk(): Action|array
    {
        return [NotifyUserAction::new(), BlockLoginAction::new()];
    }
}
แล้วเลือก preset ตามผู้ใช้ใน service provider ด้วย SuspiciousLogin::determinePresetUsing() แอดมินใช้ AdminPreset ส่วนลูกค้าใช้ DefaultPreset ตามเดิม BlockLoginAction ต้องอยู่ท้ายรายการเสมอ เพราะพอบล็อกแล้วจะหยุดตรงนั้น
ตำแหน่งจาก IP ส่งไปบริการภายนอกโดยค่าเริ่มต้น
สัญญาณประเทศใหม่และเดินทางเร็วเกินจริงต้องรู้ว่า IP อยู่ที่ไหน ค่าเริ่มต้นของแพ็กเกจส่ง IP ของผู้ใช้ไปถาม ipinfo.io โดยไม่ต้องมี key แล้ว cache ผลไว้ 7 วัน ตั้งค่าได้อีกสามแบบ
- maxmind อ่านจากไฟล์ฐานข้อมูล GeoLite2 City ในเครื่องเรา ไม่ส่ง IP ออกไปไหน ต้องลง
geoip2/geoip2เพิ่ม - cloudflare สำหรับเว็บที่อยู่หลัง Cloudflare
- null ไม่หาตำแหน่งเลย สัญญาณที่ใช้ตำแหน่งจะไม่ทำงาน
IP ถือเป็นข้อมูลส่วนบุคคลตาม PDPA ด้วย ถ้าระบบเขียนนโยบายความเป็นส่วนตัวไว้ว่าไม่ส่งข้อมูลให้บุคคลที่สาม maxmind เป็นทางที่ตรงกว่า ส่วนตาราง login_attempts ก็เก็บ IP และตำแหน่งไว้ แพ็กเกจลบแถวที่เก่ากว่า 365 วันให้ผ่าน model:prune ซึ่งต้องตั้งไว้ใน Scheduler ด้วย
ระบบหลังร้านของเราเลือกล็อกเครื่องแทนการให้คะแนน
แพ็กเกจนี้เหมาะกับลูกค้าที่ล็อกอินจากที่ไหนก็ได้ เราจึงต้องเดาจากสัญญาณ แต่พนักงานในระบบหลังร้านต่างออกไป พนักงานใช้เครื่องที่ร้านไม่กี่เครื่อง ระบบหลังร้านตัวหนึ่งของเราจึงใช้วิธีตรงกว่า คือให้พนักงานเข้าได้เฉพาะเครื่องที่แอดมินอนุญาตไว้
หลักการคล้ายกับ cookie ของแพ็กเกจนี้ ทุก browser ที่เปิดหน้าเว็บจะได้ cookie รหัสเครื่องพร้อมชื่อสุ่มสั้น ๆ ที่แสดงในหน้าล็อกอิน เครื่องใหม่ขึ้นใน dashboard ให้แอดมินกดเปิดใช้และผูกกับพนักงาน ถ้าพนักงานล็อกอินจากเครื่องที่ยังไม่ได้อนุญาต ระบบจะล็อกเอาต์แล้วแสดงชื่อเครื่องให้พนักงานแจ้งแอดมิน แอดมินและผู้จัดการไม่ต้องผ่านด่านนี้
สิ่งที่ต้องตัดสินใจคือพนักงานใหม่ที่ยังไม่มีเครื่องผูกไว้จะให้ทำยังไง ระบบของเราให้เข้าได้ถ้าใช้ IP ของสาขา ร้านจึงเพิ่มพนักงานแล้วใช้งานได้ทันทีจาก wifi ของร้าน แต่ก็แปลว่าพนักงานใหม่ล็อกอินได้ก่อนแอดมินจะอนุญาตเครื่อง ร้านเคยถามเรื่องนี้เข้ามา เราจึงเสนอสองทางให้เลือก คือบังคับต้องมีเครื่องเสมอ หรือคง IP สาขาไว้สำหรับเครื่องที่ใช้ร่วมกัน กฎของด่านความปลอดภัยแบบนี้เป็นเรื่องที่เจ้าของงานต้องเลือกเอง นักพัฒนาไม่ควรเปลี่ยนให้เงียบ ๆ แม้จะดูเหมือนแก้บั๊กก็ตาม
ถ้าระบบมีทั้งลูกค้าและพนักงาน ใช้สองแนวทางคู่กันได้ ลูกค้าใช้การให้คะแนนแล้วแจ้งเตือน ส่วนพนักงานล็อกเครื่อง
กรณีที่แพ็กเกจตรวจไม่ได้
- แพ็กเกจไม่บันทึกการเข้าระบบผ่าน cookie "จำฉันไว้" เพราะไม่ได้ผ่าน event
Login - ล็อกอินครั้งแรกของผู้ใช้ไม่โดนสัญญาณเครื่องใหม่หรือประเทศใหม่ เพราะยังไม่มีประวัติให้เทียบ
- cookie ของเครื่องต้องผ่าน middleware กลุ่ม
webแอปที่เป็น API ล้วนต้องเปลี่ยนไปใช้ตัวระบุเครื่องแบบอื่น - ถ้าใช้ ipinfo แบบไม่มี token จะติด rate limit ของ ipinfo เมื่อมีคนล็อกอินเยอะ
บทความต้นฉบับของ Freek มีตัวอย่างเปลี่ยนหัวเรื่องอีเมลและดัก event เพิ่มเติม ส่วนรายละเอียดของแต่ละ check อยู่ในเอกสารของแพ็กเกจ