ยืนยันตัวตนกับเช็คสิทธิ์เป็นสองเรื่อง
ระบบหลังร้านทั่วไปมีสองด่าน ด่านแรกคือยืนยันตัวตน (authentication) ว่าคนนี้เป็นใคร ซึ่งคือการล็อกอิน ด่านที่สองคือเช็คสิทธิ์ (authorization) ว่าคนนี้ทำสิ่งนี้กับข้อมูลชิ้นนี้ได้ไหม
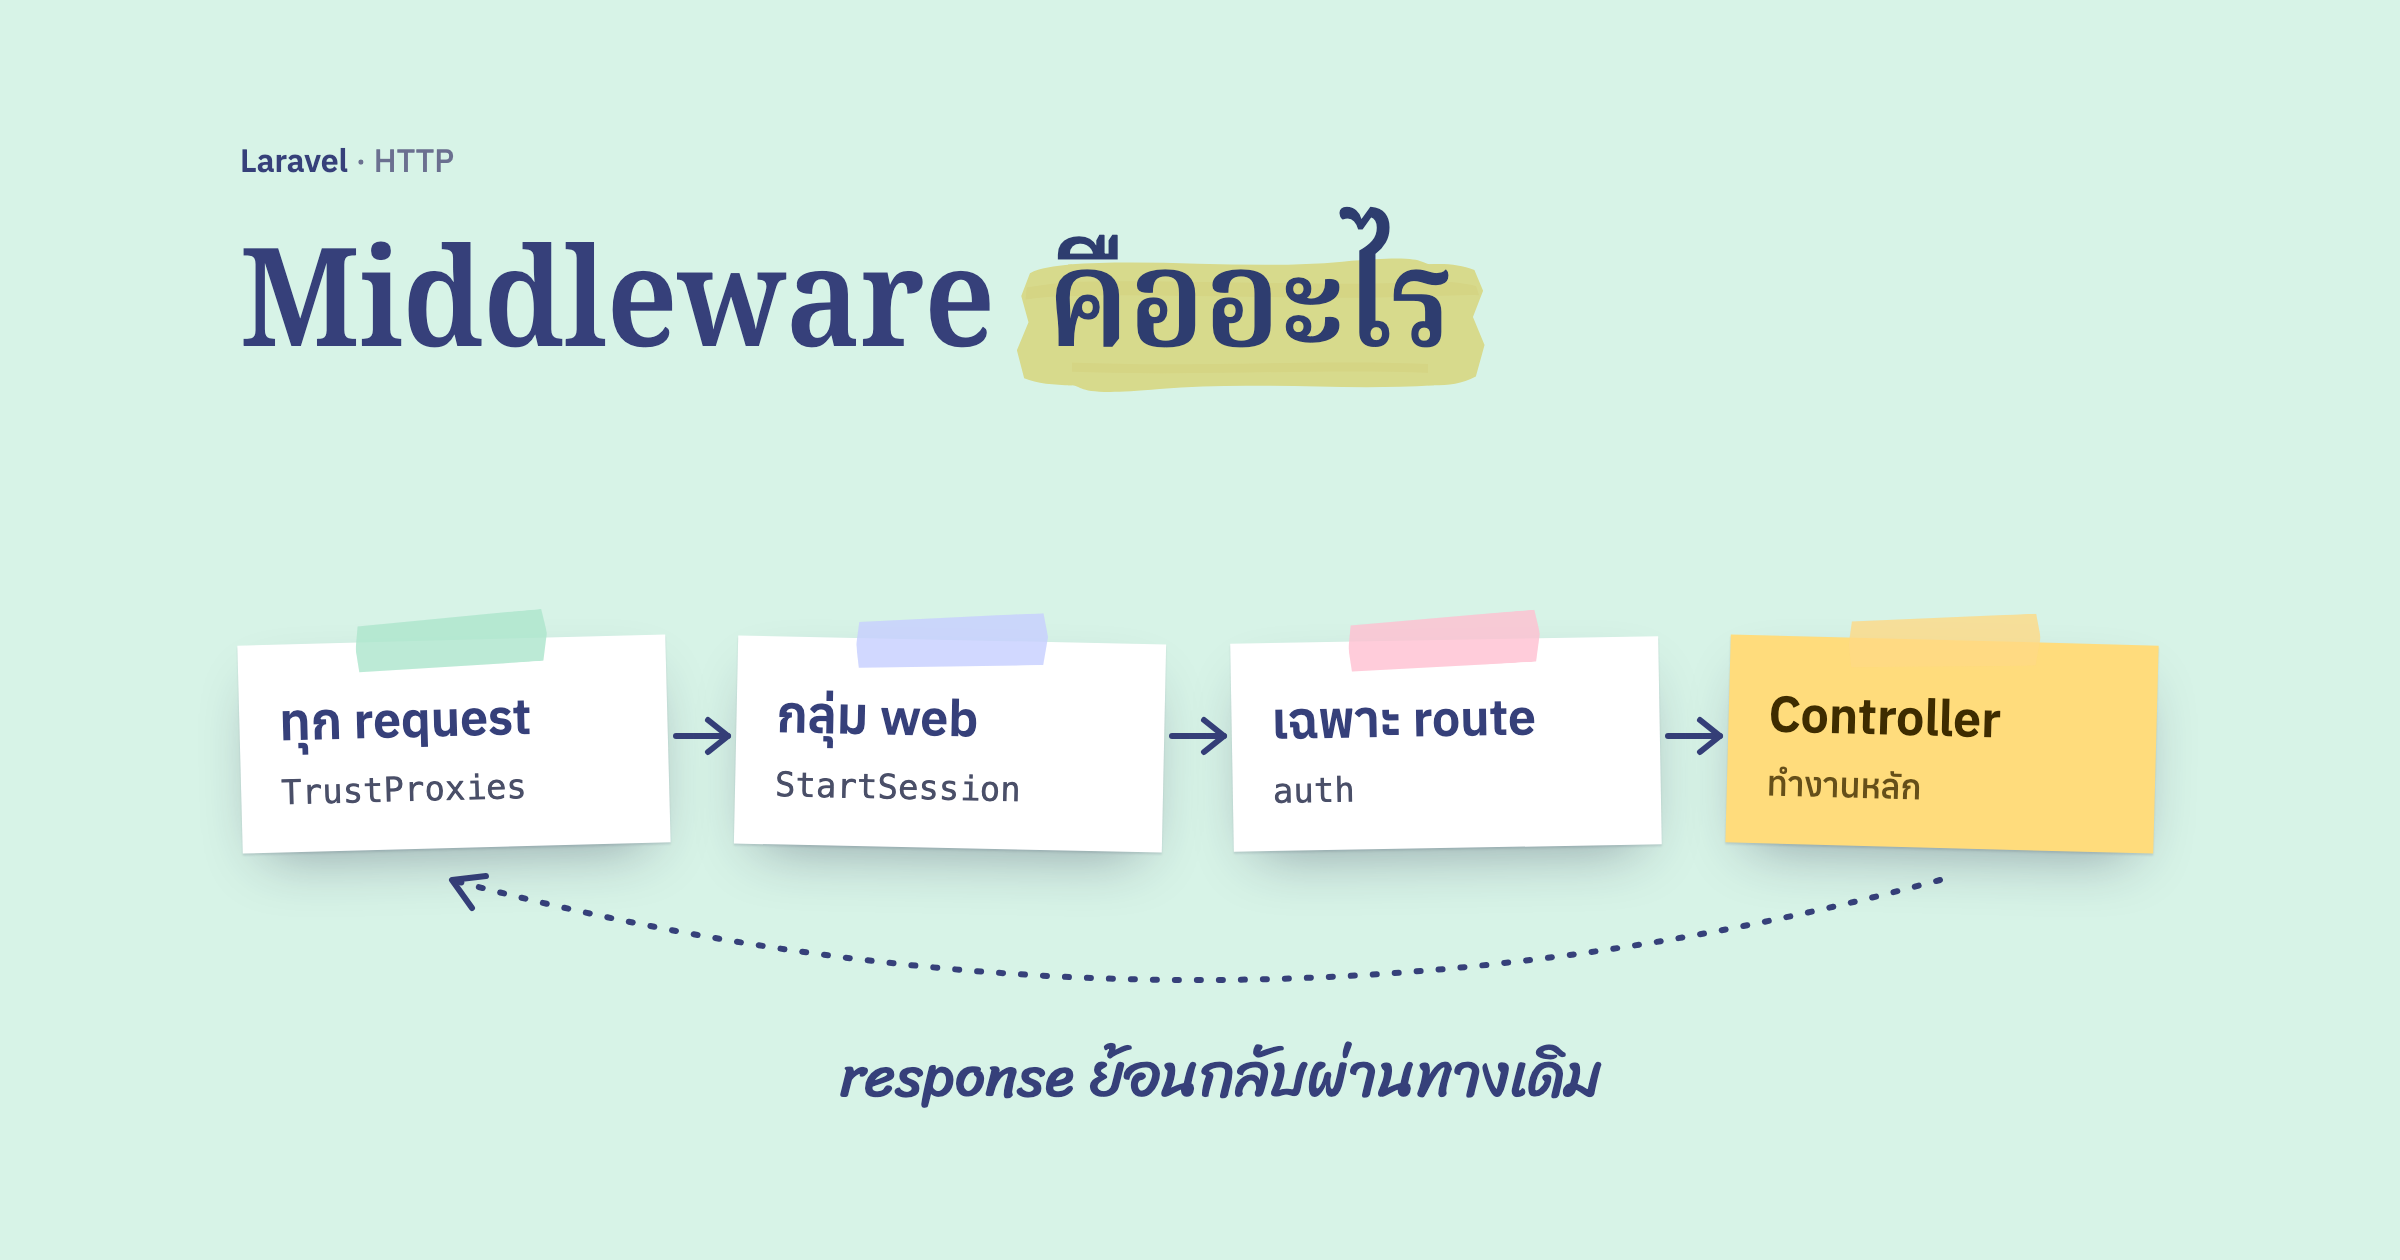
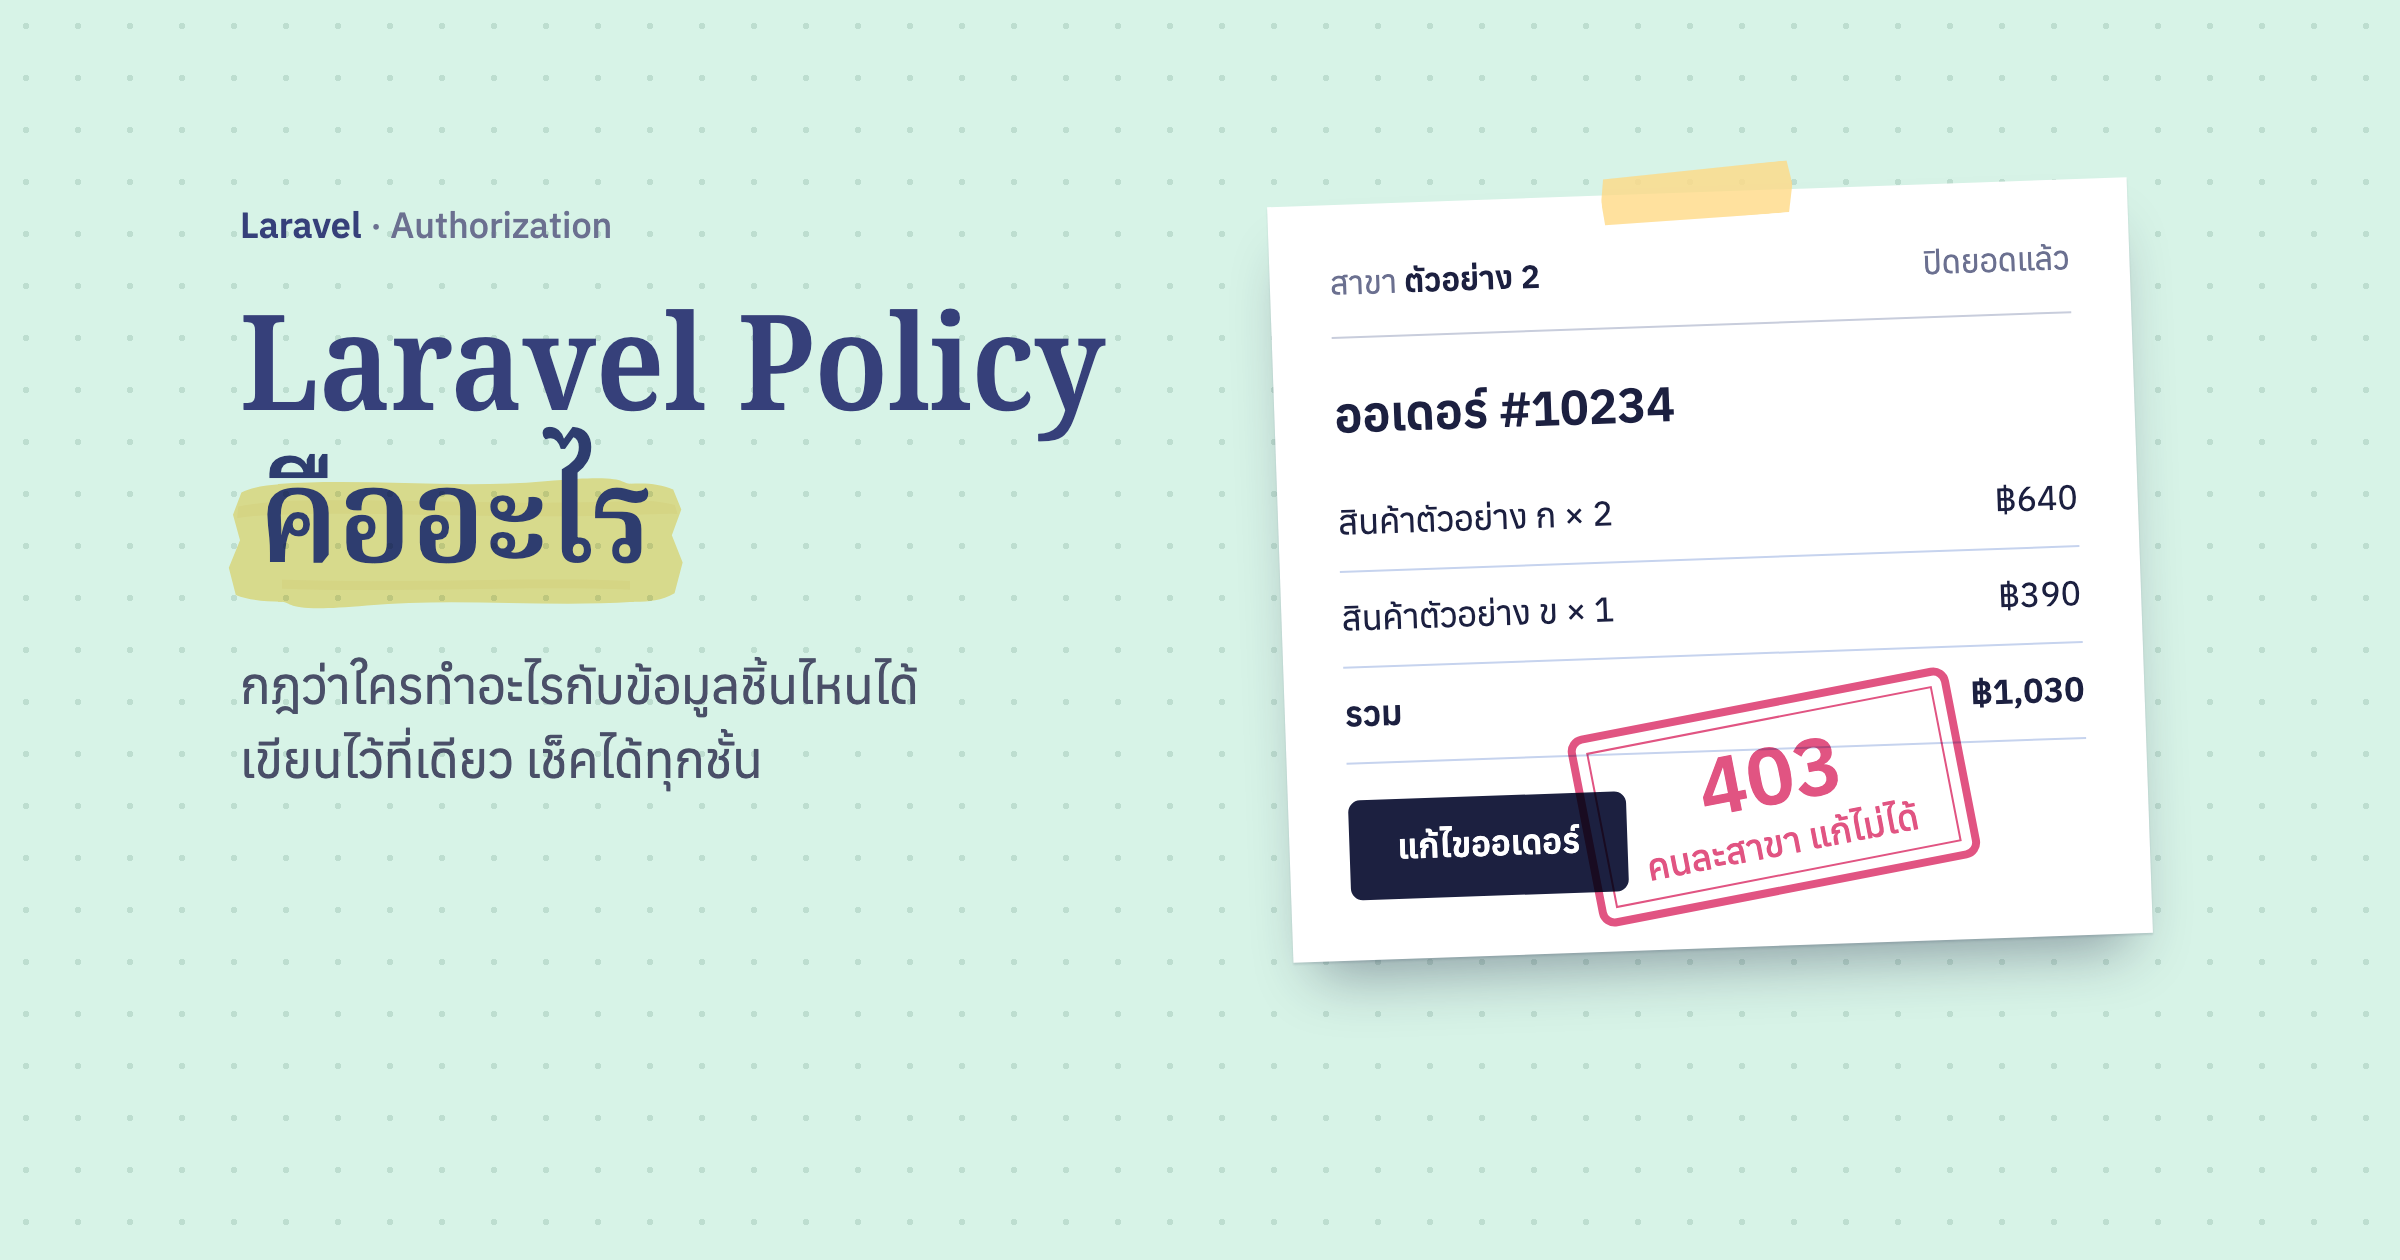
middleware auth ดูแลด่านแรก (middleware คืออะไร เราเขียนแยกไว้แล้ว) ส่วนด่านที่สองขึ้นกับข้อมูลแต่ละชิ้น ออเดอร์ใบหนึ่งแก้ได้ อีกใบแก้ไม่ได้ เพราะอยู่คนละสาขาหรือปิดยอดไปแล้ว ถ้าเขียน if ไว้ใน controller ทุกตัว กฎเดียวกันจะกระจายไปหลายที่ เอกสารของ Laravel จึงให้เครื่องมือมาสองแบบ คือ Gate สำหรับกฎสั้น ๆ ที่ไม่ผูกกับ model และ Policy สำหรับกฎของ model หนึ่งตัว
Policy คือคลาสหนึ่งตัวต่อ model
สร้างด้วยคำสั่ง php artisan make:policy OrderPolicy --model=Order จะได้คลาสที่มี method ตามการกระทำพื้นฐาน คือ viewAny, view, create, update, delete, restore และ forceDelete เราลบตัวที่ไม่ใช้ หรือเพิ่มชื่อของเราเองได้ เช่น approve
class OrderPolicy
{
    public function update(User $user, Order $order): bool
    {
        return $user->branch_id === $order->branch_id
            && ! $order->locked;
    }
}
Laravel หา Policy ให้เองจากชื่อ ถ้า model อยู่ที่ App\Models\Order จะมองหา App\Policies\OrderPolicy ไม่ต้องลงทะเบียนอะไร ถ้าวางไว้ที่อื่นก็ระบุด้วย attribute #[UsePolicy(OrderPolicy::class)] บน model หรือ Gate::policy() ใน service provider
มีอีกสองเรื่องที่ควรรู้
- method
before()ถ้ามีในคลาส Laravel จะเรียกก่อนทุก method คืนtrueคือให้ผ่านเลย เหมาะกับ admin ที่ทำได้ทุกอย่าง คืนnullคือไปตัดสินที่ method ปกติ - ผู้ใช้ที่ยังไม่ล็อกอิน Laravel จะตอบ false ให้เองโดยไม่เรียก Policy เว้นแต่จะประกาศพารามิเตอร์แรกเป็น
?Userไว้
เรียกใช้ได้ทุกชั้นของแอป
กฎอยู่ที่เดียว แต่เช็คได้หลายจุด
| ที่ไหน | เขียนยังไง | ถ้าไม่ผ่าน |
|---|---|---|
| controller | Gate::authorize('update', $order) |
ตอบ 403 |
| route | ->can('update', 'order') หรือ middleware can:update,order |
ตอบ 403 ก่อนถึง controller |
| โค้ดทั่วไป | $user->can('update', $order) |
ได้ false ไปตัดสินต่อเอง |
| Blade | @can('update', $order) ... @endcan |
ไม่แสดงส่วนนั้น |
ถ้าหน้าเว็บเป็น React หรือ Vue ผ่าน Inertia ให้ controller คำนวณสิทธิ์แล้วส่งไปเป็น prop เช่น 'can' => ['update' => $user->can('update', $order)] ฝั่งหน้าเว็บใช้ค่านี้ซ่อนปุ่มเท่านั้น การกันจริงยังอยู่ที่ฝั่ง server เพราะใครก็ยิง request ตรงเข้ามาได้โดยไม่ต้องกดปุ่ม
อยากให้ข้อความตอนไม่ผ่านบอกเหตุผล ก็คืน Response::deny('ออเดอร์นี้ปิดยอดแล้ว') แทน false ได้
กรณีที่อาจเจอเมื่อใช้งานจริง
- มีแต่ซ่อนปุ่ม แต่ลืมเช็คที่ server หน้าเว็บดูปลอดภัย แต่ใครส่ง request ตรงก็แก้ได้ ทุก route ที่เขียนข้อมูลควรมี
Gate::authorize()หรือcanเสมอ - ใช้ role แทนกฎของข้อมูล role บอกว่าคนนี้เป็นพนักงานหรือผู้จัดการ แต่ไม่ได้บอกว่าเป็นของสาขาไหน กฎที่ขึ้นกับข้อมูลในแถวยังต้องอยู่ใน Policy ส่วน package อย่าง spatie/laravel-permission ช่วยเก็บ role ให้ แล้วเราอ่าน role นั้นใน Policy ได้
- กฎใน Policy กับ query หน้ารายการไม่ตรงกัน อาการคือผู้ใช้เห็นรายการในหน้ารวม แต่กดเข้าไปแล้วได้ 403 หรือกลับกัน ถ้าเจอบ่อยแปลว่ากฎเริ่มซ้ำมากพอจะรวมไว้ที่เดียวแล้ว
รายละเอียดทั้งหมด ทั้ง Gate, Policy และการตอบกลับแบบอื่น อยู่ในเอกสาร Authorization ของ Laravel ครับ