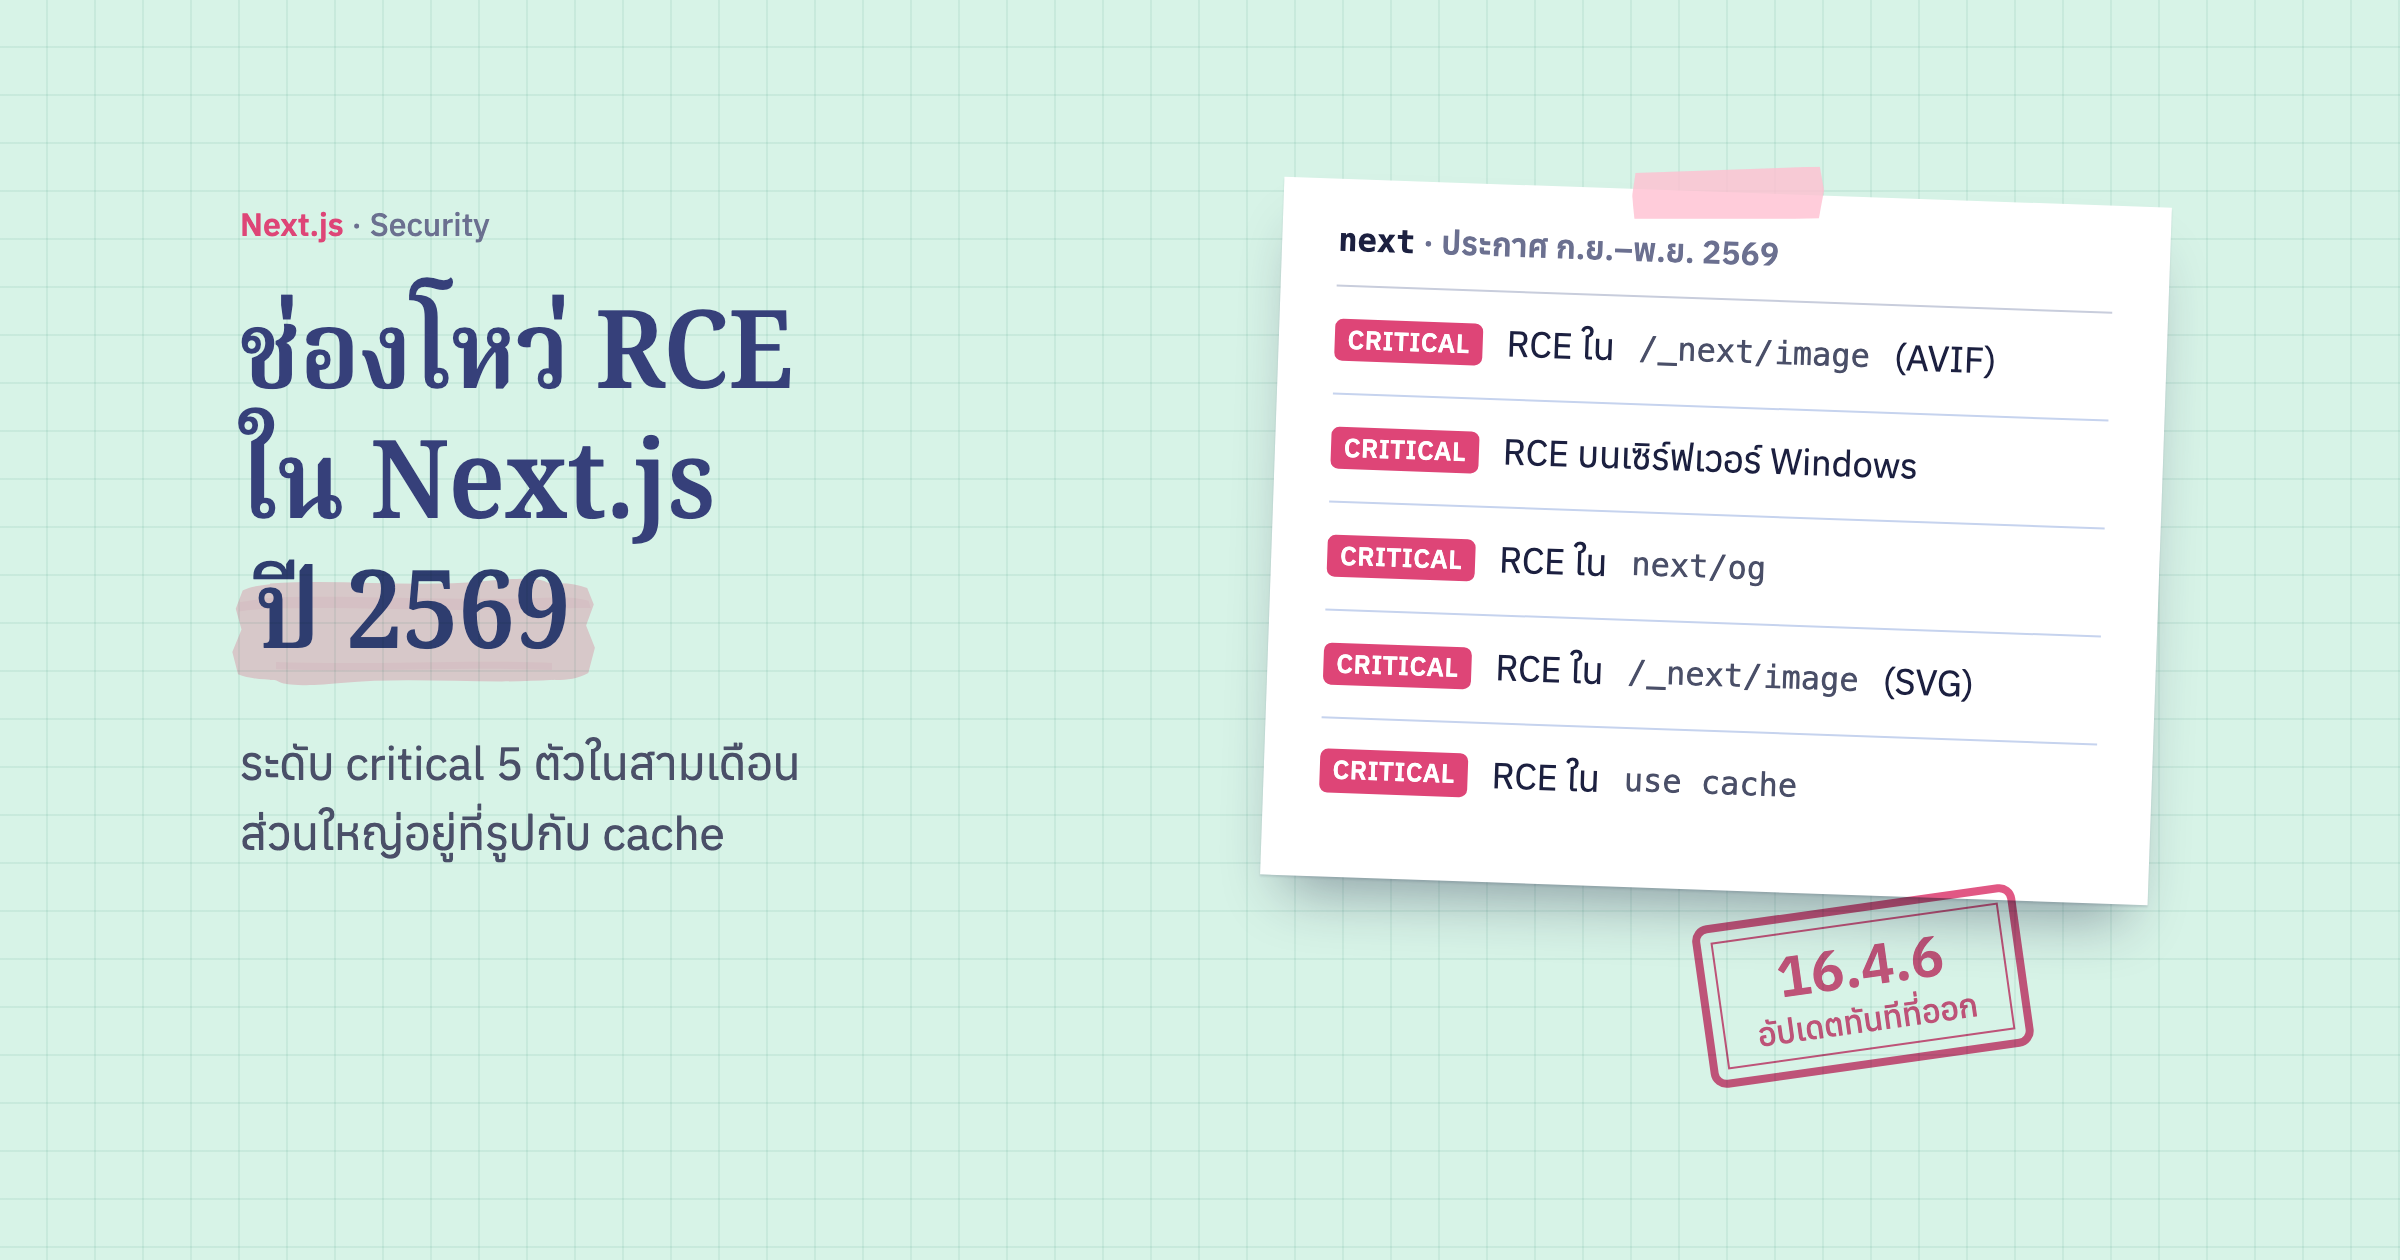
ปกติเราดูแลความปลอดภัยของโปรเจกต์ Node ด้วยการอัปเดต package ตามที่ Dependabot หรือ npm audit เตือน อย่างช่วงนี้ที่Next.js มีช่องโหว่ RCE ออกมาหลายตัว ทางแก้ก็คืออัปเดต next ให้ทัน แต่ยังมีความเสี่ยงอีกแบบที่การอัปเดตแบบนี้ช่วยไม่ได้ และบางครั้งการอัปเดตนั่นแหละคือทางที่โค้ดอันตรายเข้ามา
supply chain attack คืออะไร
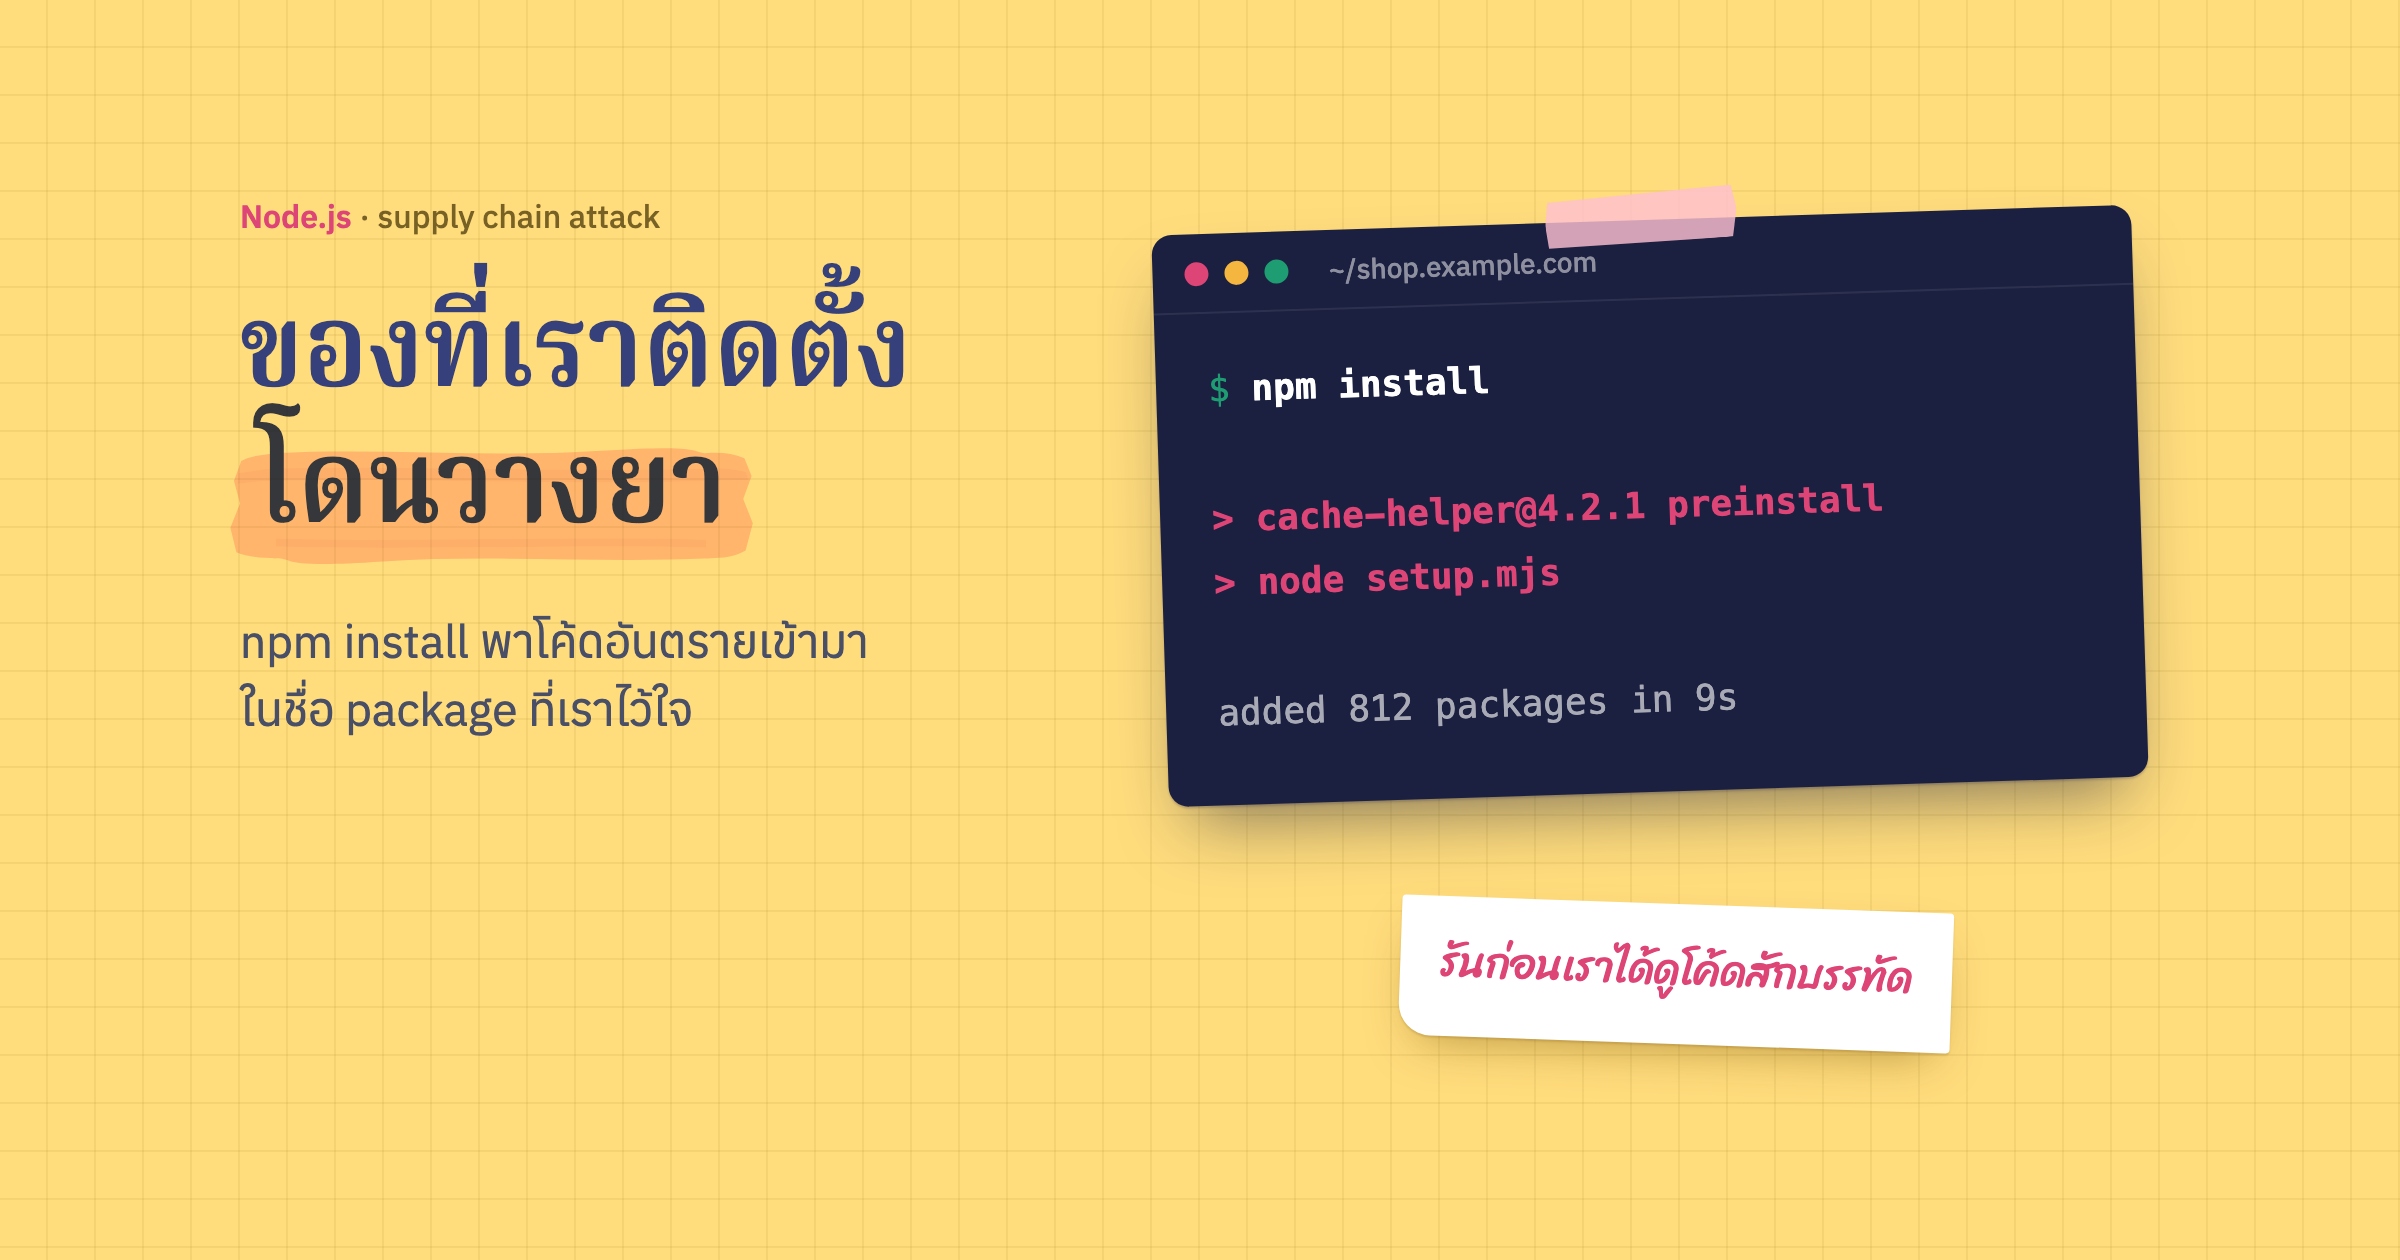
supply chain คือห่วงโซ่ของที่ส่งต่อกันมาจนถึงแอปเรา โปรเจกต์ Next.js หนึ่งตัวมี package ใน node_modules หลายร้อยตัว ส่วนใหญ่เราไม่ได้เลือกเอง แต่ติดมากับ package ที่เราเลือก supply chain attack คือคนร้ายไม่มาเจาะแอปเราตรง ๆ แต่ไปวางยาไว้ที่ต้นทาง เช่นยึดบัญชีคนดูแล package แล้วปล่อยเวอร์ชันใหม่ที่แฝงโค้ดอันตราย หรือแก้ GitHub Action ที่ CI ของเราเรียกใช้ โค้ดนั้นจึงเข้ามาทาง npm install ตามปกติ ในชื่อ package ที่เราไว้ใจอยู่แล้ว
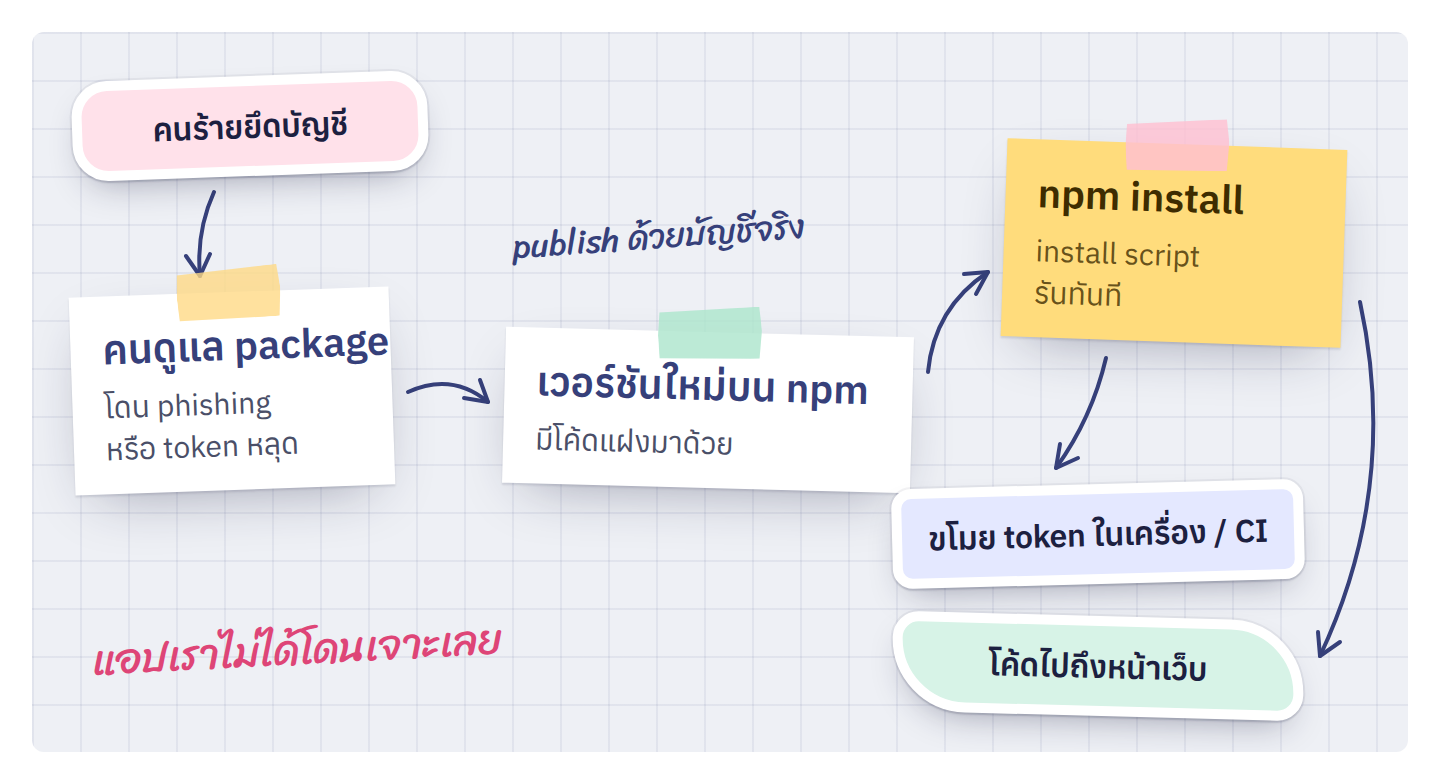
คนร้ายใช้บัญชีจริงของคนดูแลปล่อยเวอร์ชันใหม่ แล้ว npm install ก็พาโค้ดนั้นเข้ามาเอง
install script ทำให้โค้ดรันตั้งแต่ตอนติดตั้ง
ที่ทำให้ npm น่ากลัวเป็นพิเศษคือ install script package ประกาศคำสั่ง preinstall หรือ postinstall ไว้ใน package.json ได้ แล้ว npm จะรันคำสั่งนั้นทันทีตอนติดตั้ง ก่อนที่เราจะได้ import หรือรัน test เลย โค้ดอันตรายจึงทำงานบนเครื่องเราหรือบน CI ตั้งแต่วินาทีแรก และมักมองหา token ของ npm, GitHub หรือ cloud ที่อยู่ในเครื่อง
Dependabot กับ npm audit กันเรื่องนี้ไม่ได้
เครื่องมือที่เราใช้เช็คช่องโหว่อยู่ทุกวันเตือนได้เฉพาะช่องโหว่ที่มีประกาศแล้ว เวอร์ชันที่โดนวางยามักอยู่บน npm ก่อนจะมีใครรู้ และถ้าตั้ง version updates ไว้ Dependabot ก็อาจเปิด PR ไปหาเวอร์ชันนั้นให้เราด้วยซ้ำ ถ้าใช้ version updates อยู่ จึงควรตั้ง cooldown ใน dependabot.yml ให้รอเวอร์ชันใหม่สักพักด้วย
เหตุการณ์ supply chain ที่หลายคนน่าจะเคยได้ยิน
- event-stream (2561) คนดูแลเดิมยกสิทธิ์ให้คนที่อาสามาช่วยดูแล คนนั้นเพิ่ม dependency ชื่อ
flatmap-streamที่แฝงโค้ดขโมยกระเป๋า bitcoin ของแอป Copay โดยเฉพาะ (npm blog) - xz-utils (มี.ค. 2567) ไม่ใช่ npm แต่เป็นตัวอย่างที่ชัดที่สุด ผู้ร่วมพัฒนาที่สร้างความไว้ใจมาหลายปีฝัง backdoor ไว้ในไฟล์ release ของ xz 5.6.0 และ 5.6.1 ไลบรารีบีบอัดที่ Linux แทบทุกเครื่องมี มีคนเจอเพราะสังเกตว่า SSH ช้าลงราวครึ่งวินาที ก่อนที่จะเข้าไปถึง distro รุ่น stable (Rapid7)
- tj-actions/changed-files (มี.ค. 2568) คนร้ายแก้ tag ของ GitHub Action ตัวนี้ให้ชี้ไปที่ commit อันตราย workflow ที่เรียก action ด้วย tag จึงพิมพ์ secret ของ CI ลงใน log ทันที มี repo ใช้ action นี้อยู่ราว 23,000 repo (CISA)
- chalk, debug และอีก 16 package (8 ก.ย. 2568) คนดูแลได้อีเมลปลอมที่ทำทีเป็น npm support แล้วกรอกข้อมูลบัญชีลงเว็บปลอม คนร้ายปล่อยเวอร์ชันที่แฝงโค้ดดักธุรกรรมคริปโตในเบราว์เซอร์ของคนที่เข้าเว็บ (The Register)
- Shai-Hulud (ก.ย. และ พ.ย. 2568) หนอนที่แพร่ตัวเองได้ ขโมย npm token จากเครื่องที่ติดตั้ง แล้วใช้ token นั้นปล่อยเวอร์ชันอันตรายของ package อื่นที่เจ้าของ token ดูแลต่อไปเรื่อย ๆ รอบแรกรันผ่าน
postinstallรอบสองเปลี่ยนไปใช้preinstallซึ่งรันก่อนติดตั้งเสร็จ โดนไปหลายร้อย package (Krebs on Security, Check Point) - ChainDrop (ส.ค. 2569) บัญชี GitHub ของคนดูแล
keyvโดนยึด แล้วหนอนตระกูลเดียวกันแพร่ไปมากกว่า 400 package ผ่านpreinstall(Microsoft)
เกือบทุกเรื่องเริ่มจากบัญชีของคนดูแล ไม่ใช่ช่องโหว่ในโค้ด และเวอร์ชันอันตรายส่วนใหญ่โดนเอาออกภายในไม่กี่ชั่วโมง สองข้อนี้บอกเราว่าควรกันตรงไหน
สิ่งที่ทำได้ในโปรเจกต์ Node
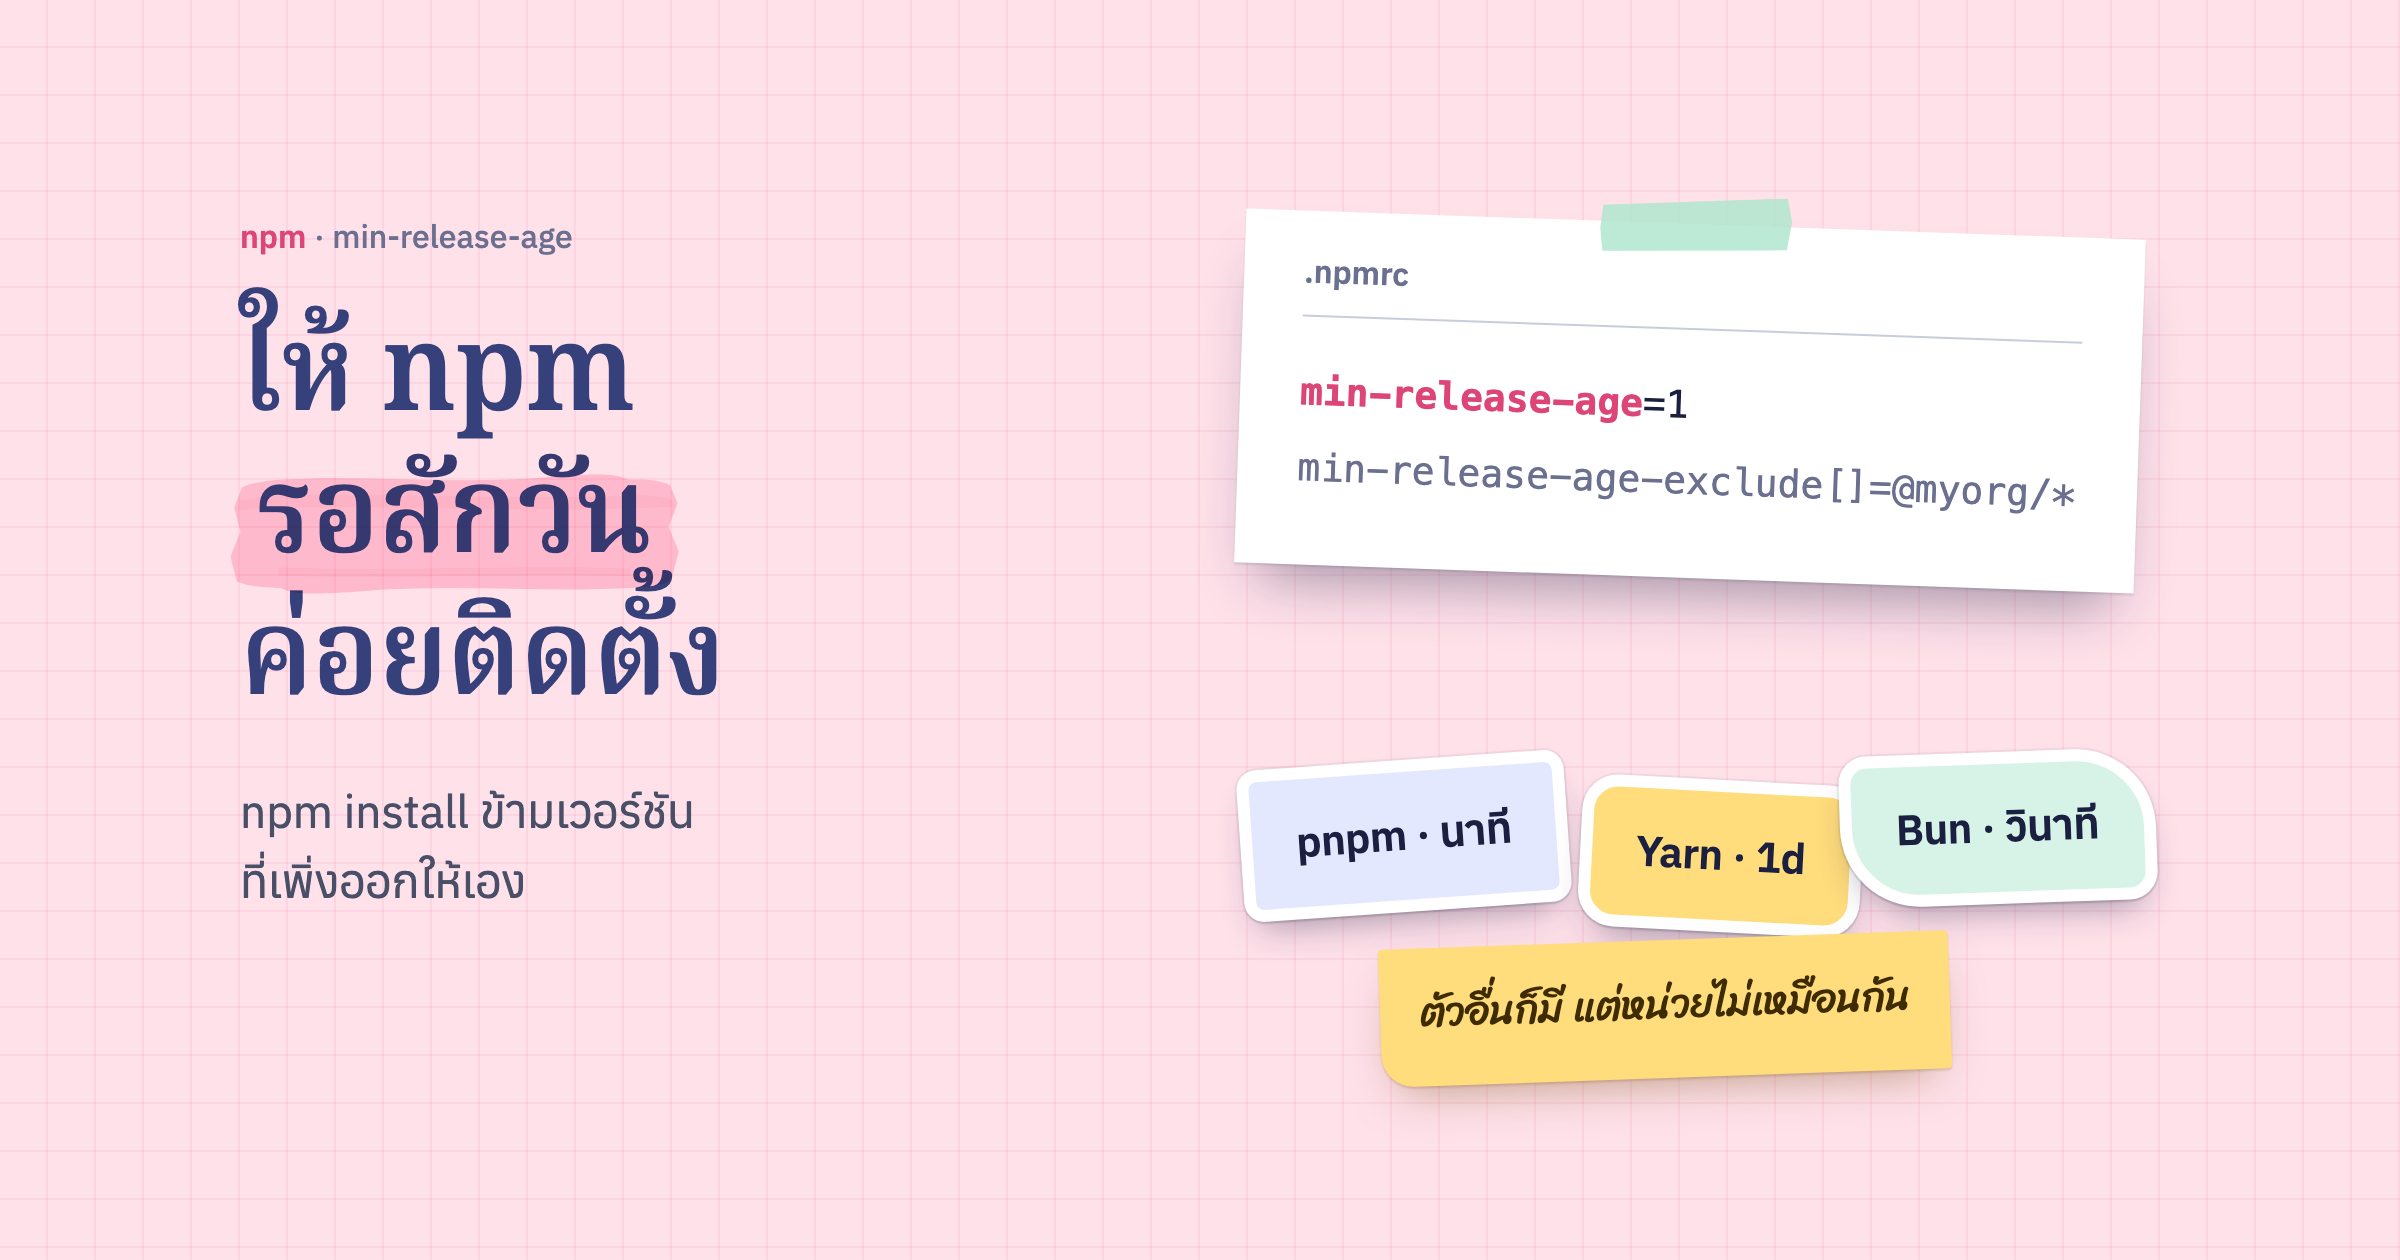
รอเวอร์ชันใหม่สักวันก่อนติดตั้ง เวอร์ชันที่โดนวางยามักอยู่ได้ไม่กี่ชั่วโมง ถ้าเราไม่หยิบเวอร์ชันที่เพิ่งออกเมื่อสิบนาทีก่อน ก็พ้นไปได้เกือบทั้งหมด pnpm ตั้งได้ด้วย minimumReleaseAge ตั้งแต่ 10.16 (หน่วยเป็นนาที และ pnpm 11 ตั้งไว้หนึ่งวันเป็นค่าเริ่มต้นแล้ว) ส่วน npm 11.10 ขึ้นไปใช้ min-release-age รายละเอียดของแต่ละตัวอยู่ในโพสต์วิธีตั้ง min-release-age ใน .npmrc
ไม่ให้ทุก package รัน install script pnpm ตั้งแต่ 10 ไม่รัน install script ของ dependency ถ้าเราไม่อนุญาต ใน pnpm 10 ใส่ชื่อไว้ใน onlyBuiltDependencies ส่วน pnpm 11 เปลี่ยนเป็น allowBuilds npm 12 ที่ออกเมื่อ ก.ค. 2569 ก็ปิด install script เป็นค่าเริ่มต้นแล้ว อนุญาตทีละตัวด้วย npm approve-scripts แล้ว commit รายชื่อไว้ใน package.json ส่วน npm 11 ลงไปกับ Yarn 1 ยังรันทุกตัว ใช้ --ignore-scripts ได้ แต่ package ที่ต้อง build ตอนติดตั้งจะทำงานไม่ได้จนกว่าเราจะสั่งเอง
minimumReleaseAge: 1440
allowBuilds:
  esbuild: true
ให้ CI ติดตั้งตาม lock file ใช้ npm ci หรือ pnpm install --frozen-lockfile เพื่อให้ตอน build ได้เวอร์ชันเดียวกับที่เราทดสอบไว้ ไม่หยิบเวอร์ชันใหม่ที่เพิ่งออกระหว่าง deploy และถ้า lock file ไม่ตรงกับ package.json ก็ให้ build ล้มไปเลย
ล็อก GitHub Action ด้วย commit SHA บทเรียนจาก tj-actions คือ tag ย้ายได้ ส่วน SHA ย้ายไม่ได้ เขียน uses: owner/action@<sha> แทน @v4 แล้วให้ Dependabot เปิด PR อัปเดต SHA ให้
ถ้าเผลอติดตั้งเวอร์ชันที่โดนวางยาไปแล้ว ให้ถือว่าทุก token และ secret ที่อยู่ในเครื่องนั้นหรือใน CI หลุดไปแล้ว เปลี่ยนใหม่ทั้งหมด ลบแค่ package ทิ้งไม่พอ
ถ้าดูแลโปรเจกต์ Laravel ควบคู่กันไปด้วย Composer ก็มีการรอเวอร์ชันใหม่แบบเดียวกันแล้วเหมือนกันครับ