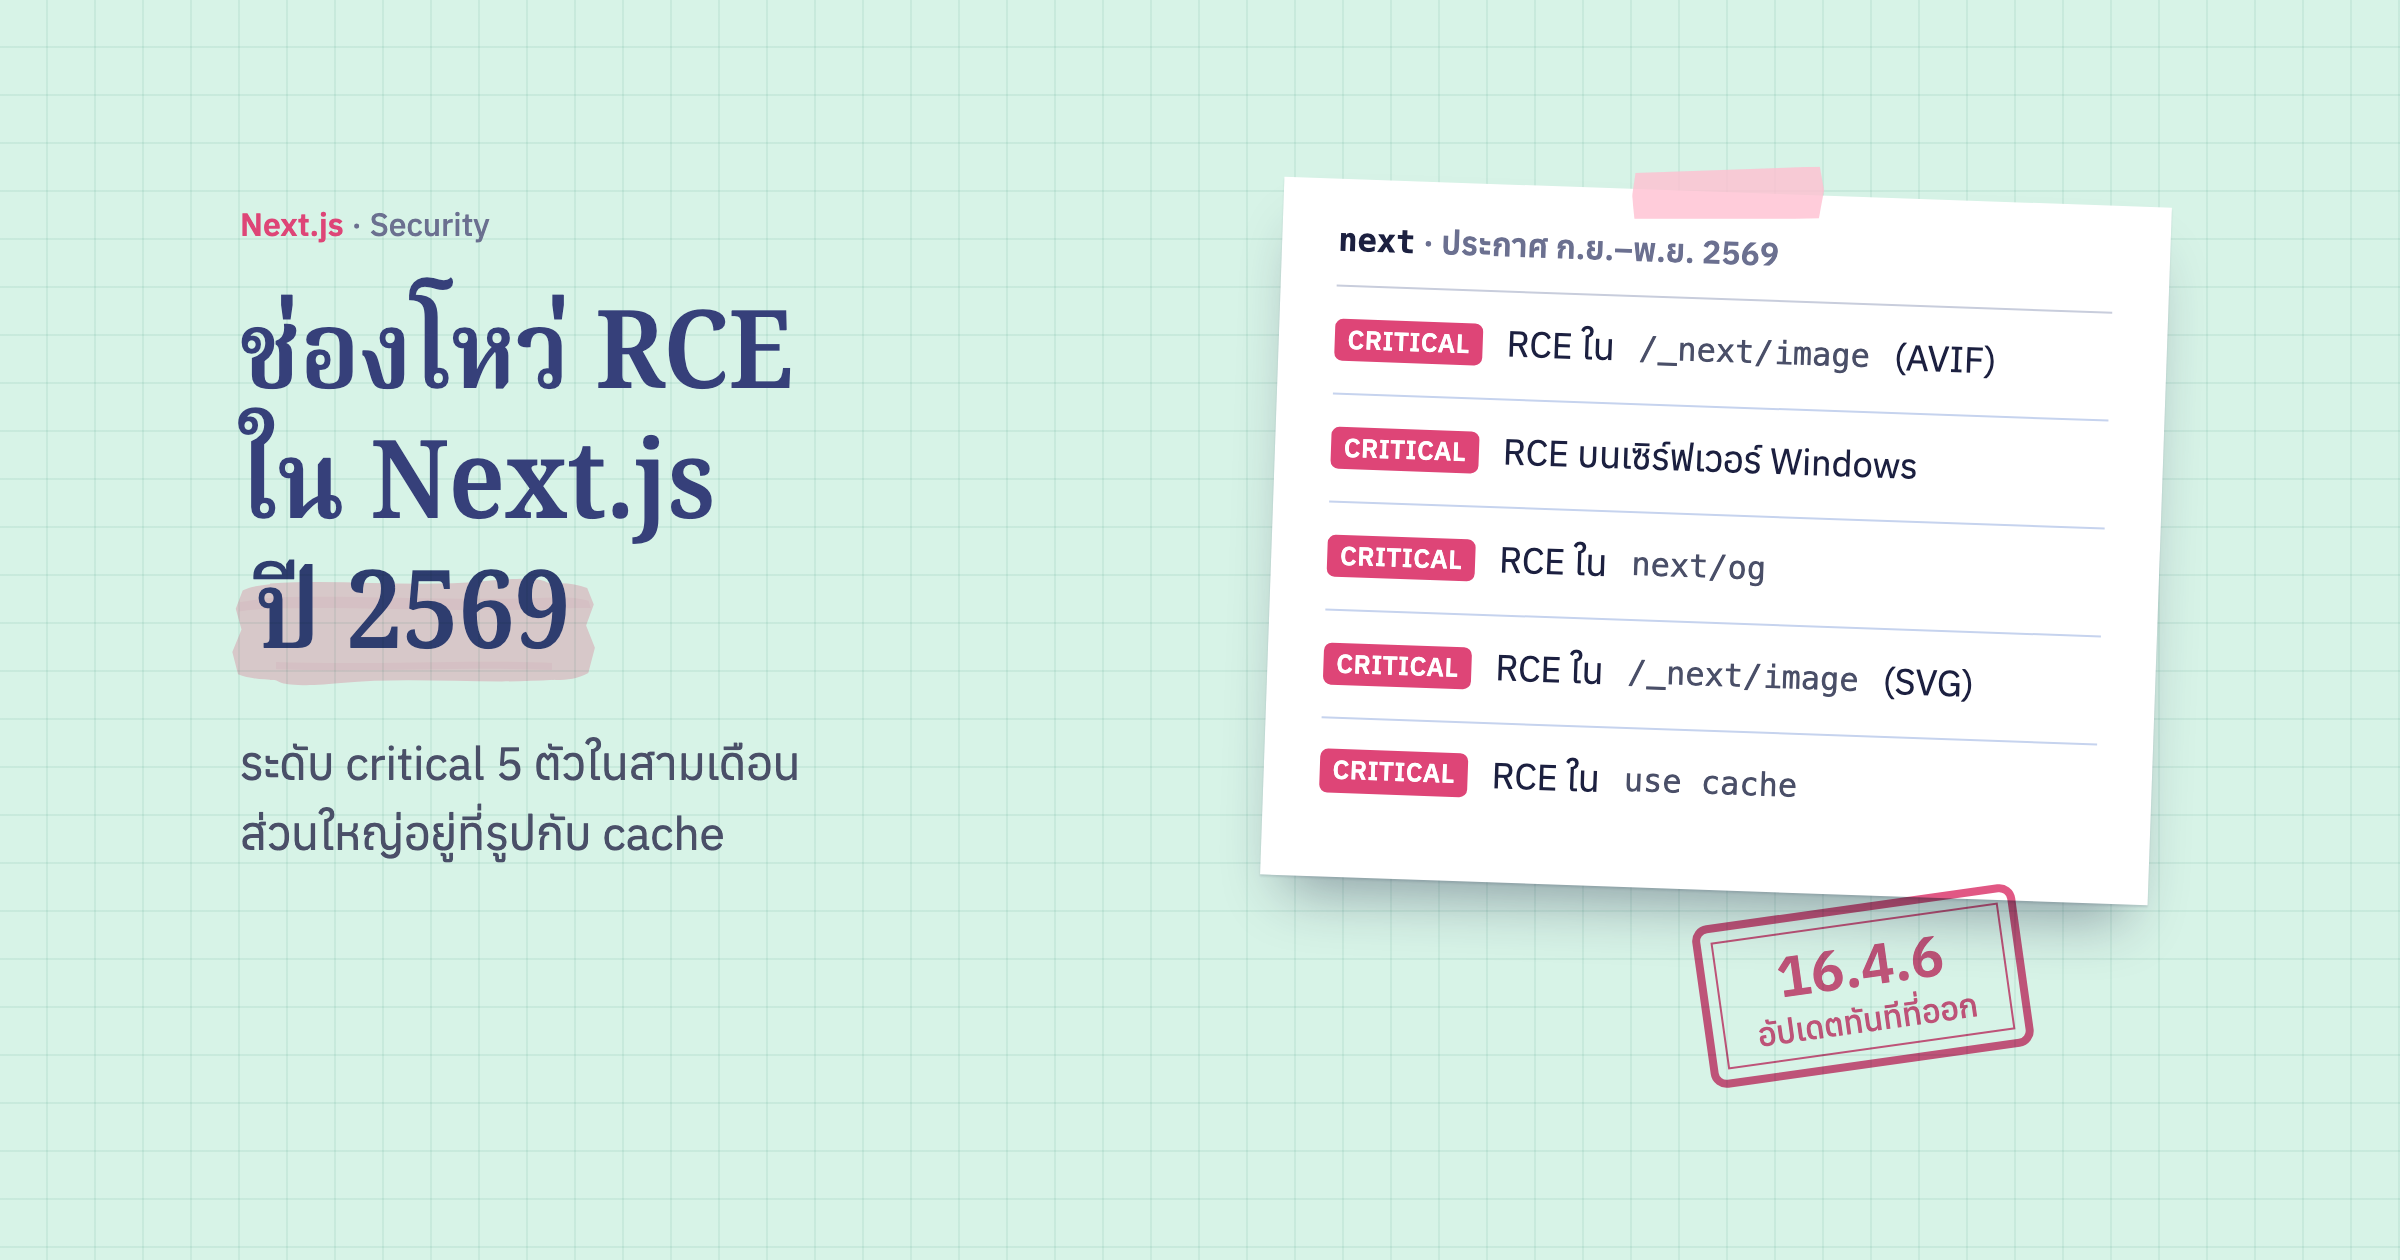
ช่วงนี้ผมเพิ่งอัปเดตระบบ Next.js สองตัวที่ดูแลอยู่ ตัวหนึ่งเป็นเว็บขายของออนไลน์กับ CMS อีกตัวเป็น dashboard ของลูกค้า จาก Next 16.3 ขึ้นเป็น 16.4.6 พอไล่อ่านประกาศช่องโหว่ที่ปิดไปในรอบนี้ ก็เห็นว่าสามเดือนที่ผ่านมา Next.js ที่ host เองมีประกาศถี่ผิดปกติ และหลายตัวเป็น RCE ที่ไม่ต้องล็อกอินด้วย
โพสต์นี้รวบรวมว่ามีช่องโหว่อะไรบ้าง แต่ละกลุ่มกระทบส่วนไหนของแอป และควรอัปเดตเมื่อไหร่
RCE คือคนอื่นสั่งรันโค้ดบนเซิร์ฟเวอร์ของเราได้
RCE ย่อมาจาก Remote Code Execution คือคนข้างนอกส่ง request เข้ามาแล้วทำให้เซิร์ฟเวอร์ของเรารันโค้ดของเขาได้ พอรันได้ก็ทำได้ทุกอย่างที่ process ของ Next.js ทำได้ เช่นอ่านไฟล์ .env ที่มีรหัสฐานข้อมูลกับ API key ต่อไปยังเครื่องอื่นในวงเดียวกัน หรือฝังโปรแกรมขุดเหรียญไว้
คำว่า unauthenticated ที่ติดมากับหลายประกาศแปลว่าไม่ต้องล็อกอินก่อน ใครเปิดเว็บเราได้ก็ลองยิงได้ ช่องโหว่แบบนี้จึงได้ระดับ critical ถ้าอยากรู้ว่าระดับพวกนี้คิดจากอะไร ลองอ่านคะแนน CVSS คืออะไรได้ครับ
ช่องโหว่ของ Next.js ตั้งแต่ ก.ย. ถึง พ.ย. 2569
ตารางนี้เลือกเฉพาะตัวที่ critical กับ high และกลุ่ม medium ที่กระทบแอปที่ host เอง วันที่คือวันที่ประกาศบนหน้า security advisories ของ Next.js ปี 2569 ทั้งหมด
| ประกาศ | ระดับ | เรื่อง | แก้ในเวอร์ชัน |
|---|---|---|---|
| 8 ก.ย. | critical | RCE ไม่ต้องล็อกอิน ใน image optimizer เมื่อเจอไฟล์ AVIF (GHSA-2xp9-vwfh-vxw4) | 15.5.24, 16.3.3 |
| 8 ก.ย. | critical | RCE ไม่ต้องล็อกอิน บนเซิร์ฟเวอร์ Windows (GHSA-p293-qw3h-jr36) | 15.5.24, 16.3.3 |
| 30 ก.ย. | critical | RCE ใน ImageResponse ของ next/og เมื่อเอาค่าจาก request ไปใส่ใน SVG (GHSA-vcvr-r3jv-pc5j) |
16.3.6 |
| 7 ต.ค. | high | SSRF ใน image optimizer (GHSA-cjq9-62q9-8jv4) | 16.3.8 |
| 7 ต.ค. | medium | cache poisoning ของหน้า SSG และ ISR ในแอปที่ host เอง (GHSA-4jqv-mc3x-m676, GHSA-mcj8-r9mp-w47p) | 15.5.27, 16.3.8 |
| 22 ต.ค. | critical | RCE ไม่ต้องล็อกอิน ใน image optimizer เมื่อเจอไฟล์ SVG (GHSA-2464-fhr4-w9xw) | 15.5.28, 16.4.1 |
| 22 ต.ค. | critical | RCE ไม่ต้องล็อกอิน ในฟังก์ชัน use cache ที่คืน typed array (GHSA-673q-mjm6-r5xr) |
16.4.1 |
| 22 ต.ค. | high | ทำให้เว็บล่ม (DoS) ผ่าน Server Actions ใน App Router (GHSA-p3m5-59mp-jv5r) | 15.5.28, 16.4.1 |
| 16–19 พ.ย. | medium 7 ตัว | cookie ที่เป็น HttpOnly หลุดบน Edge route, เลี่ยงการกันไฟล์ SVG ใน image optimizer, response สลับกันระหว่างผู้ใช้ในแอปที่ส่งต่อผลจาก fetch, และ cache ของ use cache รั่วข้ามผู้ใช้ |
16.4.5 (บางตัวมี 15.5.29) |
ถ้ายังอยู่สาย 16 ให้ขึ้นอย่างน้อย 16.4.5 ถ้ายังอยู่สาย 15 ให้ขึ้น 15.5.29 แต่สังเกตว่าบางตัวในตารางแก้เฉพาะสาย 16 ที่น่าห่วงคือสาย 14 ลงไป ประกาศหลายตัว เช่น RCE ใน image optimizer นับรวม Next.js ตั้งแต่ 10 ขึ้นมาว่าโดนด้วย แต่ไม่มีแพตช์ให้สายนั้น ถ้ายังใช้ Next 14 หรือเก่ากว่า ต้องย้ายขึ้นอย่างน้อย 15.5.29
เวอร์ชันที่แก้ออกก่อนประกาศหนึ่งถึงสองสัปดาห์
ลองเทียบวันที่เวอร์ชันที่แก้ขึ้น npm กับวันที่ประกาศช่องโหว่ จะเห็นว่าทีม Next.js ปล่อยแพตช์ก่อน แล้วค่อยเปิดเผยรายละเอียดทีหลัง
| เวอร์ชัน | ขึ้น npm | ประกาศช่องโหว่ |
|---|---|---|
| 16.3.3 | 25 ส.ค. | 8 ก.ย. |
| 16.4.1 | 14 ต.ค. | 22 ต.ค. |
| 16.4.5 | 3 พ.ย. | 16–19 พ.ย. |
Dependabot กับ npm audit เตือนได้หลังจากมีประกาศแล้วเท่านั้น ถ้าเรารอให้ alert ขึ้นค่อยอัปเดต ก็ช้ากว่าคนที่อัปเดตตาม release ไปหนึ่งถึงสองสัปดาห์ และวันที่ประกาศออก คนร้ายก็เริ่มเทียบโค้ดก่อนและหลังแพตช์ได้แล้ว ช่วงที่มีประกาศถี่แบบนี้ ให้อัปเดต next ทันทีที่มีเวอร์ชัน patch ใหม่ ไม่ต้องรอรวบไปทำรอบเดือน แพตช์ในสายเดียวกัน (16.4.x) ไม่ควรเปลี่ยน API อะไร อัปเดตแล้ว build กับรัน test ผ่านก็ deploy ได้
image optimizer กับ use cache เป็นจุดที่โดนบ่อย
ถ้าดูตารางอีกรอบ ช่องโหว่เกินครึ่งอยู่ในสองที่นี้ ถ้าโปรเจกต์ใช้ทั้งสองอย่าง ให้อ่านประกาศกลุ่มนี้ละเอียดกว่าตัวอื่น
image optimizer รับไฟล์จากใครก็ได้
เวลาเราใช้ <Image> จาก next/image เบราว์เซอร์ไม่ได้โหลดรูปต้นฉบับตรง ๆ แต่เรียก /_next/image ให้เซิร์ฟเวอร์ย่อรูปและแปลงเป็น WebP หรือ AVIF ให้ตอนนั้นเลย endpoint นี้เปิดให้ทุกคนเรียกได้โดยไม่ต้องล็อกอิน และต้องเปิดไฟล์รูปที่มาจากที่อื่น ไฟล์ที่ตั้งใจทำมาให้พังจึงเป็นช่องทางเข้าที่ดีของคนร้าย
งานแปลงรูปจริง ๆ ไม่ได้อยู่ในโค้ดของ Next.js แต่อยู่ใน sharp ซึ่งเรียกไลบรารีภาษา C อีกชั้น ประกาศ RCE ตัว AVIF บอกว่าต้นเหตุอยู่ใน libheif ที่ sharp ใช้ ส่วนตัว SVG บอกว่าเป็นปัญหาหน่วยความจำในไลบรารีต้นทางบน Linux ที่ใช้ glibc ประกาศตัวนั้นจึงบอกให้เช็คว่า sharp เป็น 0.35.5 ขึ้นไป อัปเดตแค่เลข next ใน package.json อาจยังไม่พอ ให้ดูใน lock file ด้วยว่า sharp ขยับตามหรือยัง
ส่วน SSRF (Server-Side Request Forgery) คือหลอกให้เซิร์ฟเวอร์ของเราไปเรียก URL ที่คนร้ายเลือก เช่นบริการภายในที่ปกติเข้าจากข้างนอกไม่ได้ image optimizer ต้องไปโหลดรูปจาก URL อยู่แล้ว จึงเสี่ยงเรื่องนี้มากกว่าส่วนอื่น
use cache เก็บผลลัพธ์แยกตาม argument
use cache เป็นส่วนหนึ่งของ Cache Components ใน Next.js 16 ใส่ไว้บนฟังก์ชันหรือ component แล้ว Next.js จะเก็บผลลัพธ์ไว้ใช้ซ้ำ โดยสร้าง key จาก argument ที่ส่งเข้ามา ถ้า key ที่สร้างไม่ครบทุกส่วนที่ต่างกัน ผู้ใช้คนหนึ่งก็อาจได้ข้อมูลที่ cache ไว้ให้อีกคน หรือคนร้ายส่งค่าที่ทำให้ cache เก็บของผิดไว้ให้คนอื่นเห็น ช่องโหว่ medium ส่วนใหญ่ในเดือน พ.ย. เป็นแบบนี้
ตัวที่เป็น RCE เกิดกับฟังก์ชัน use cache ที่คืน typed array หลายตัว แต่ประกาศบอกให้อัปเดตทันทีแม้โปรเจกต์จะไม่มีฟังก์ชันแบบนั้นก็ตาม ถ้าเราใช้ use cache กับข้อมูลที่ต่างกันตามผู้ใช้ เช่นตะกร้าสินค้าหรือข้อมูลบัญชี ให้ไล่อ่านประกาศกลุ่มนี้ทีละตัวว่าตรงกับโค้ดของเราไหม
เปิด Dependabot alerts ไว้ทุก repo และดู branch ที่ deploy จริง
ในสองระบบที่ผมอัปเดตรอบนี้ ตัวหนึ่งปิด Dependabot alerts ไว้ ไม่มีใครเห็นว่ามีอะไรค้างอยู่ จนเปิดขึ้นมาก็เจอ critical 8 ตัวกับ high อีก 29 ตัวรออยู่ ถ้าระบบไม่ได้แตะบ่อย ก็ไม่มีอะไรมาเตือนเลยว่าควรอัปเดต วิธีเปิดและตั้งค่าอยู่ในโพสต์ Dependabot คืออะไร ครับ
มีอีกเรื่องที่ต้องรู้คือ Dependabot สแกนเฉพาะ default branch ถ้าทีมตั้ง develop เป็น default แต่ deploy จาก main พอเราอัปเดต next ใน develop แล้ว alert ก็จะปิดไป ทั้งที่ main ซึ่งเป็นตัวที่ลูกค้าใช้อยู่ยังเป็นเวอร์ชันเก่า ถ้าโปรเจกต์เป็นแบบนี้ ให้สแกน branch ที่ deploy จริงตามรอบเวลาเพิ่มอีกทาง แบบที่เล่าไว้ในโพสต์ composer audit กับ npm audit
ความเสี่ยงที่การอัปเดตช่วยไม่ได้
ทั้งหมดนี้เป็นช่องโหว่ในโค้ดของ Next.js และไลบรารีที่ Next.js ใช้ ซึ่งแก้ได้ด้วยการอัปเดต ยังมีความเสี่ยงอีกแบบที่ Dependabot ช่วยไม่ได้ คือ package ที่เราติดตั้งโดนคนร้ายวางยาไว้เสียเอง แล้วโค้ดอันตรายก็เข้ามาทาง npm install ตามปกติ ถ้าอยากรู้ว่าเกิดขึ้นได้ยังไงและกันตรงไหน ลองอ่านต่อที่supply chain attack คืออะไรได้ครับ